

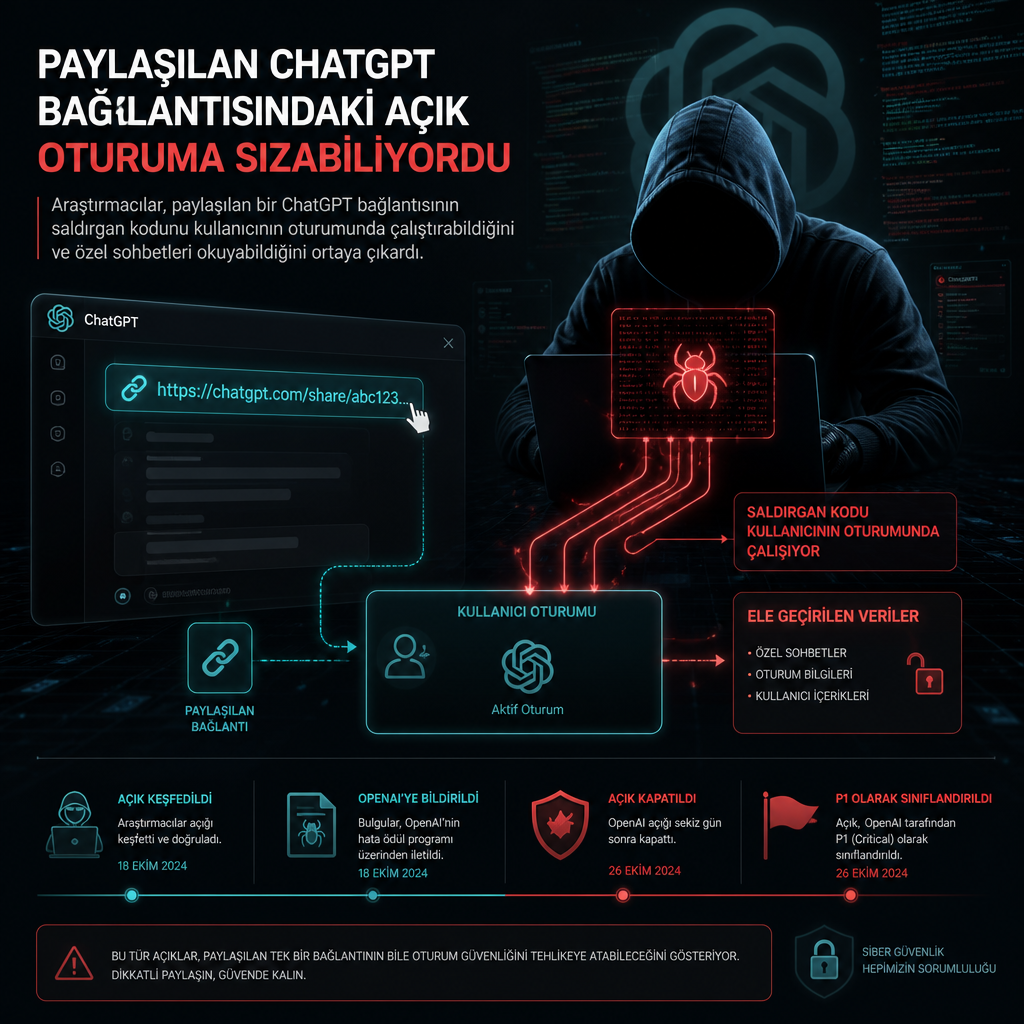
Araştırmacılar, paylaşılan bir ChatGPT bağlantısının saldırgan kodunu kullanıcının oturumunda çalıştırabildiğini ve özel sohbetleri okuyabildiğini ortaya çıkardı. Bulgular OpenAI’nin hata ödül programı üzerinden 18 Ekim’de iletildi; şirket açığı sekiz gün sonra kapattı ve bunu en ciddi kategori olan P1 olarak sınıflandırdı.
Bulgu 18 Ekim’de bildirildi
İncelemeyi yapan araştırmacılar, zafiyetin paylaşılabilir ChatGPT bağlantıları üzerinden istismar edilebildiğini aktardı. Senaryoda saldırgan, kurbanın oturumunda yetkisiz kod çalıştırmayı ve sohbet içeriğine erişmeyi hedefliyordu. OpenAI bildirimden sonra hızla müdahale etti ve açığı kısa sürede giderdi.
OpenAI açığı P1 olarak işaretledi
Şirketin yama çalışması 26 Ekim’de tamamlandı. OpenAI, araştırmacıların ilettiği bulguyu P1 düzeyinde değerlendirdi; bu sınıf, kurumun en ciddi güvenlik kategorisi olarak kullanılıyor. Açığın nasıl sömürüldüğüne ilişkin teknik ayrıntılar paylaşılmadı. Ancak olay, paylaşım linkleri üzerinden açılan oturumların beklenmedik biçimde risk oluşturabildiğini gösterdi.