

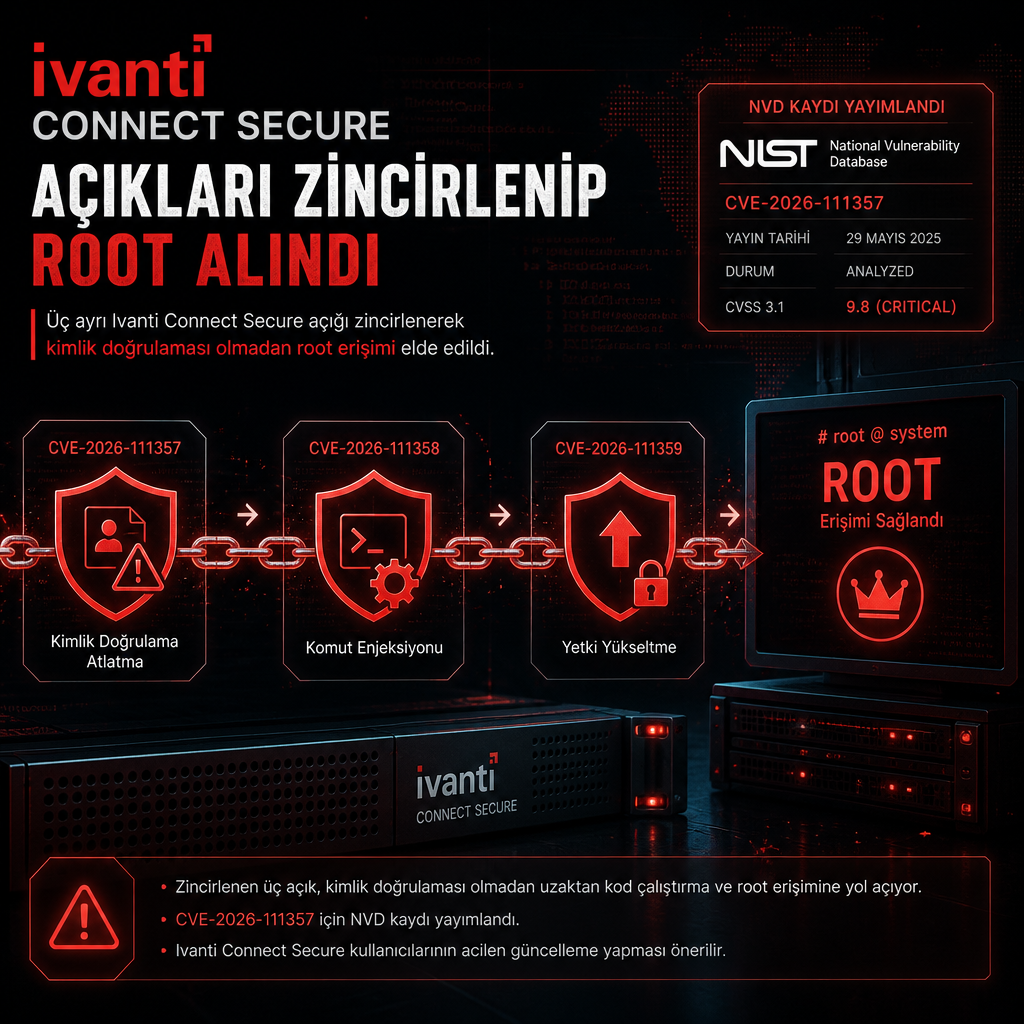
Üç ayrı Ivanti Connect Secure açığı birleştirilerek kimlik doğrulaması olmadan root erişimi elde edildi. Güvenlik araştırmacılarının ortaya çıkardığı saldırı zinciri, Ivanti VPN cihazlarını kullanan kurumları hedef alıyor; istismar kritik bir işlevdeki eksik kimlik doğrulama zafiyetinden başlıyor.
Üç açık tek saldırı zincirinde birleşti
Listede yer alan ilk zafiyet CVE-2026-111357 olarak geçiyor. CVSS puanı 8.8 olan bu açık, kritik bir işlev için kimlik doğrulamanın eksik olması nedeniyle saldırgana yetkisiz erişim imkânı verebiliyor. Kayıt için NVD bağlantısı: https://nvd.nist.gov/vuln/detail/CVE-2026-111357.
Metindeki bilgilere göre saldırganlar bu açığı tek başına kullanmıyor; Ivanti Connect Secure üzerindeki iki başka zafiyetle birlikte zincirliyor. Böylece cihazda normalde yetki gerektiren işlemler saldırganın eline geçiyor ve root seviyesine ulaşan bir istismar yolu oluşuyor.
Hedefte VPN geçidi, sonuçta tam sistem denetimi
Ivanti Connect Secure, kurumların uzaktan erişim için kullandığı VPN altyapılarında yaygın biçimde yer alıyor. Bu yüzden saldırı doğrudan ağın giriş noktasını hedef alıyor. Kök yetki elde edilmesi, yalnızca oturum açmayı değil, cihaz üzerindeki tüm kontrolün de saldırganın eline geçmesi anlamına geliyor.
Kaynak metin saldırının ayrıntılı teknik akışını bütünüyle vermese de kullanılan yaklaşımın birden fazla açığın art arda sömürülmesine dayandığını açıkça gösteriyor. Bu tür zincirlemeler, tek bir yamaya güvenmenin yeterli olmadığını ve özellikle internetten erişilebilir güvenlik cihazlarının ayrı ayrı incelenmesi gerektiğini ortaya koyuyor.
Ivanti cephesinden ya da etkilenen kurum sayısına ilişkin bir ayrıntı bu metinde yer almıyor. Paylaşılan bilgi, saldırının odağında Ivanti Connect Secure ürününün bulunduğunu ve zincirleme istismarın kimlik doğrulamasız root erişimi sağladığını söylüyor.