

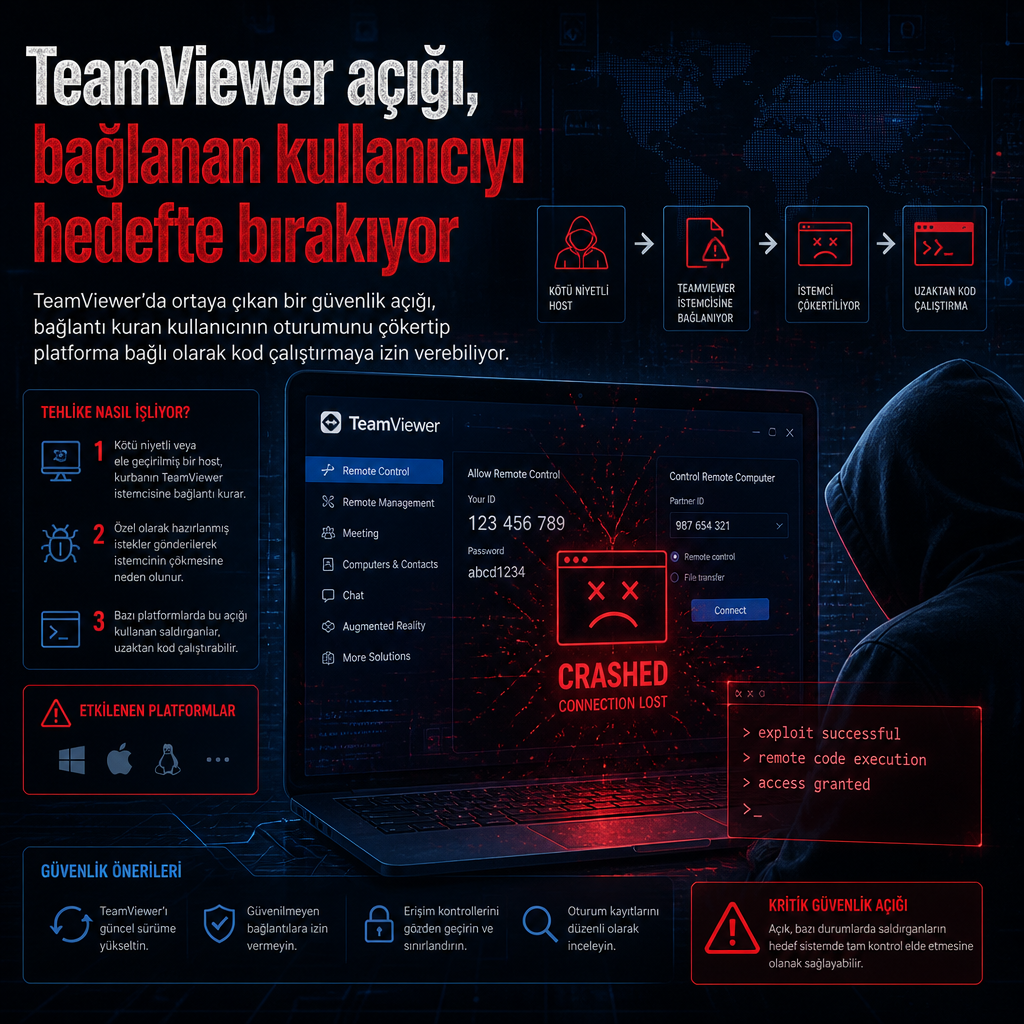
TeamViewer’da ortaya çıkan bir güvenlik açığı, uzaktaki bilgisayarın bağlantı kuran kullanıcının oturumunu çökertmesine ve platforma bağlı olarak kod çalıştırmasına izin verebiliyor. Zafiyet, uzaktaki makineyi kontrol etmek için bağlanan kullanıcıları etkiliyor; yani risk, denetlenen bilgisayardan denetleyene doğru da sıçrayabiliyor.
Bağlanan taraf da risk altında
Güvenlik araştırmacılarının aktardığına göre, kötü niyetli ya da ele geçirilmiş bir host bu açığı kullanarak TeamViewer görüntüleyicisini çökertebiliyor. Bazı platformlarda etki bununla sınırlı kalmıyor; saldırgan uzaktan kod çalıştırmaya kadar ilerleyebiliyor. Bu yapı, normalde uzaktan destek ve yönetim için kullanılan TeamViewer oturumlarını saldırı yüzeyine dönüştürüyor.
Sorun, saldırganın kontrol ettiği sistemle bağlantı kuran kullanıcının istemcisinde ortaya çıktığı için risk yalnızca hedef alınan bilgisayarla sınırlı kalmıyor. Uzaktan destek araçlarını sistem yöneticileri ve destek ekipleri meşru amaçlarla yaygın biçimde kullanıyor; bu yüzden açık, karşılıklı oturum kurulan ortamlarda daha geniş bir alana yayılabiliyor.
Etki platforma göre değişiyor
Paylaşılan teknik bilgiye göre hata, bazı sistemlerde yalnızca istemcinin kapanmasına yol açarken, bazı ortamlarda daha ileri bir istismara kapı aralayabiliyor. TeamViewer tarafında zafiyetin hangi sürümlerde bulunduğuna ya da bir CVE numarasıyla eşleştirilip eşleştirilmediğine dair ayrıntı metinde yer almıyor.
Kötü amaçlı ya da ele geçirilmiş bir uzak sistemle kurulan bağlantı, kullanıcı tarafındaki TeamViewer oturumunu bozabiliyor. Bu durum, bu tür yazılımlarda istemci bütünlüğünün kritik olduğunu yeniden ortaya koyuyor. Açığın ayrıntıları doğrultusunda saldırı zinciri doğrudan karşı tarafın makinesinden başlıyor ve bağlantı kuran kişi istemci tarafında etkileniyor.