Kaspersky, NightEagle, Hacking Cat ve Toy Ghouls’un Rus şirketlerine arka kapı, fidye yazılımı ve silici yüklerle saldırdığını açıkladı.
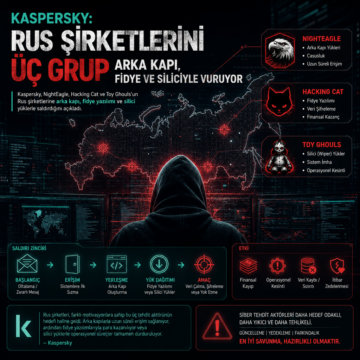


Kaspersky, NightEagle, Hacking Cat ve Toy Ghouls’un Rus şirketlerine arka kapı, fidye yazılımı ve silici yüklerle saldırdığını açıkladı.

Cisco FMC açıkları, saldırganların kimlik bilgisi çalıp Qilin fidye yazılımı yaymasına yol açtı; CISA iki CVE’yi KEV’e ekledi.
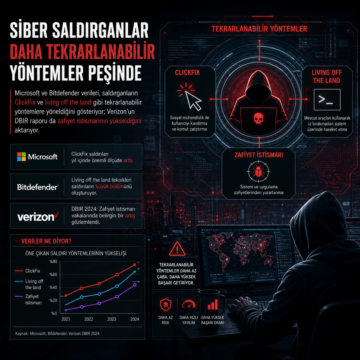
Microsoft ve Bitdefender verileri, saldırganların ClickFix ve living off the land gibi tekrarlanabilir yöntemlere yöneldiğini gösteriyor; Verizon’un DBIR…
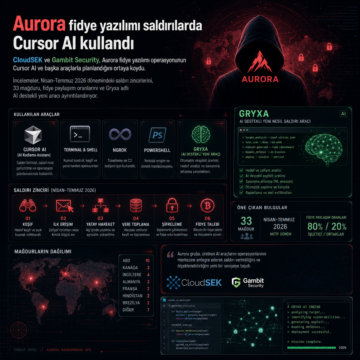
CloudSEK ve Gambit Security, Aurora fidye yazılımı operasyonunun Cursor AI ve başka araçlarla planlandığını ortaya koydu.
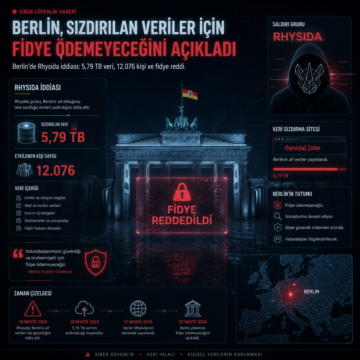
Berlin’de Rhysida iddiası: 5,79 TB veri, 12.076 kişi ve fidye reddi

Ransom Busters adıyla hareket eden grubun, fidye yazılımı kurbanlarından 20 bin ile 60 bin dolar arasında ödeme talep ettiği ve çalıntı verileri silmeyi…

ReliaQuest, Clop bağlantılı özel bir web shell’in PTC Windchill ve FlexPLM kurulumlarında kimlik bilgilerini çözdüğünü, mühendislik verilerini…

VMware vCenter’daki CVE-2026-59310 ve CVE-2026-59309 açıkları, 47 ülkede 361 IP’yi etkileyen bir kampanyada istismar edildi.

PRODAFT, DevMan fidye yazılımı grubunun erişim satışı, şifreleme ve gelir paylaşımını tek portalda toplayan merkezî bir RaaS yapısı kurduğunu açıkladı. Raporda grubun 184 kurbanı, SCADA odaklı özel locker iddiası, hedefleme kuralları, şifreleme ayrıntıları ve Huntress çevresindeki iç tehdit tartışmasına dair bilgiler yer aldı.

Cl0p ile ilişkilendirilen saldırganlar, PTC Windchill ve FlexPLM’deki iki açığı zincirleyerek kimlik doğrulaması olmadan uzaktan kod çalıştırıyor ve kurumsal sistemlere JSP web shell yüklüyor. İmalat, otomotiv, havacılık ve perakende sektörlerini etkileyen kampanyada CVE-2026-12569 istismarı öne çıkıyor.