Gartner, CVSS tabanlı açık önceliklendirmesine karşı dört unsurlu modeli öne çıkarıyor; istihbarat, bağlam, modelleme ve doğrulama.
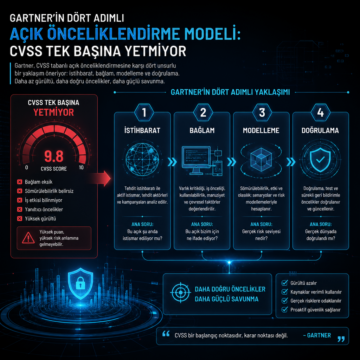


Gartner, CVSS tabanlı açık önceliklendirmesine karşı dört unsurlu modeli öne çıkarıyor; istihbarat, bağlam, modelleme ve doğrulama.
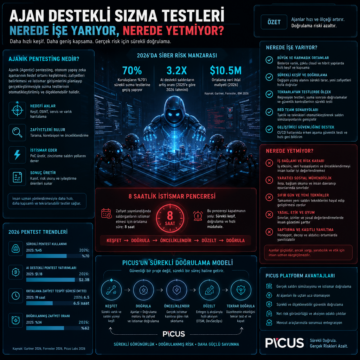
Agentic pentesting nedir? 2026 verileri, 8 saatlik istismar penceresi ve Picus’un sürekli doğrulama modeliyle ilgili ayrıntılar
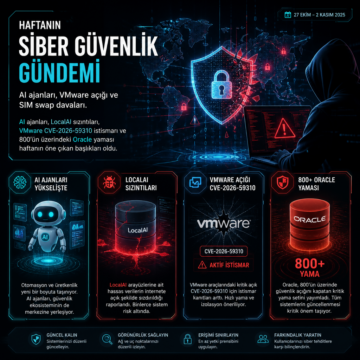
AI ajanları, LocalAI sızıntıları, VMware CVE-2026-59310 istismarı ve 800’ün üzerindeki Oracle yaması haftanın öne çıkan başlıkları oldu.
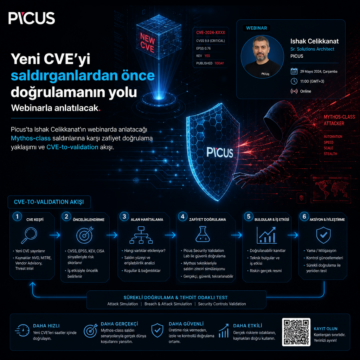
Picus’ta Ishak Celikkanat’ın webinarda anlatacağı Mythos-class saldırılarına karşı zafiyet doğrulama yaklaşımı ve CVE-to-validation akışı.
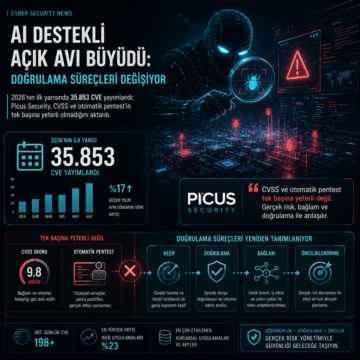
2026’nın ilk yarısında 35.853 CVE yayımlandı; Picus Security, CVSS ve otomatik pentest'in tek başına yeterli olmadığını aktardı.
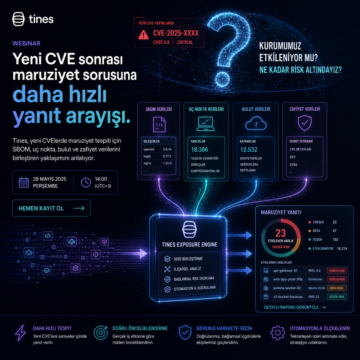
Tines, yeni CVE’lerde maruziyet tespiti için SBOM, uç nokta, bulut ve zafiyet verilerini birleştiren yaklaşımını webinarla anlatıyor.
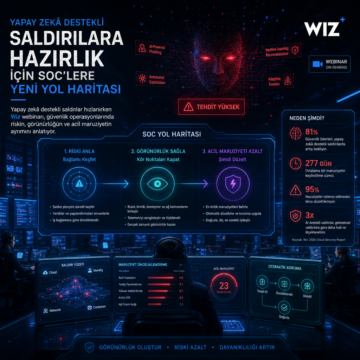
Yapay zekâ destekli saldırılar hızlanırken Wiz webinarı, güvenlik operasyonlarında riskin, görünürlüğün ve acil maruziyetin ayrımını anlatıyor.
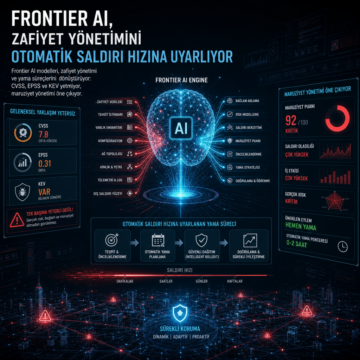
Frontier AI modelleri, zafiyet yönetimi ve yama süreçlerini dönüştürüyor: CVSS, EPSS ve KEV yetmiyor, maruziyet yönetimi öne çıkıyor.

Gitea, 1.22.1 ile 1.27.0 arasındaki sürümlerini etkileyen ve CVE-2026-59774 olarak izlenen kritik dosya okuma açığını 1.27.1 ile kapattı. Açık, public bir depo üzerinden Org-mode biçimlendirmesi kullanılarak servis hesabının okuyabildiği dosyaların içeriğini sızdırabiliyor; Gitea, bazı koşullarda bunun komut çalıştırma zincirine dönüşebileceğini ve yöneticilerin 1.27.1’e geçmesi gerektiğini açıkladı.

Anthropic’in Mythos tartışması, saldırı hızından çok kurumların hangi açığı önce kapatacağını doğru belirleyememesini öne çıkarıyor. Metin, CVSS puanına dayalı sıralamanın kimlik, ağ erişimi ve kritik varlık bağlamı olmadan yetersiz kaldığını; Mesh ve benzeri araçların da doğrulanmış saldırı yollarını önceliklendirmeye çalıştığını aktarıyor.