ABD ve Kanada’nın ortak operasyonunda NightmareStresser’ın alan adları ele geçirildi.
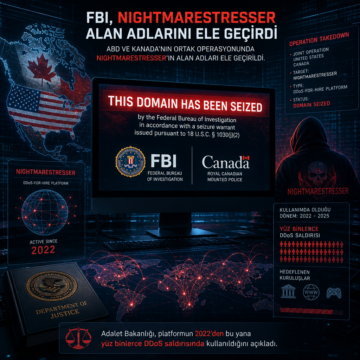


ABD ve Kanada’nın ortak operasyonunda NightmareStresser’ın alan adları ele geçirildi.

CDN Tsunami: HTTP/3 kullanan ağlarda 350 kata varan amplifikasyon

Fortinet’e göre Evooo1Bot adlı Linux botnet, Mirai tabanlı yapısıyla internet’e açık edge cihazları SOCKS5 proxy düğümüne çeviriyor.

148 sahte öğrenci proxy paketi, npm üzerinden yayılarak kullanıcıların tarayıcılarını DDoS saldırıları için birer botnet haline getirdi. Öğrencilerin okul filtrelerini aşmak için kullandığı bu araçlar, arka planda uzak kod yükleyici ve WebSocket tabanlı trafik bombardımanı yapıyor. Güvenlik ekipleri DNS engelleme ve tarayıcı temizliği gibi önlemlerle karşılık verebilir.

Kanada’da bir kişi, Kimwolf adlı DDoS botnet’inin yönetimi ve kiralık saldırı modeliyle bağlantılı suçlamalarla gözaltına alındı. Soruşturma, IoT cihazlarının nasıl botnet altyapısına dönüştürüldüğünü ve bu ağların dünya genelinde yüksek hacimli DDoS saldırılarında nasıl kullanıldığını ortaya koyuyor. Olay, kurumlar için ağ segmentasyonu, log korelasyonu ve DDoS hazırlığının önemini yeniden gündeme taşıyor.

Kanada’da yürütülen soruşturmada, Kimwolf DDoS botnet’inin işletilmesiyle bağlantılı olduğu öne sürülen bir kişi gözaltına alındı. IoT cihazlarını hedef alan bu altyapı, kiralanabilir saldırı kapasitesi sunarak dünya genelinde yüksek hacimli DDoS saldırılarında kullanıldı. Olay, kurumların ağ segmentasyonu, log izleme ve IoT güvenliği konularında hâlâ ciddi açıklar taşıdığını gösteriyor.
Google, IPIDEA adlı büyük yerleşik proxy ağını hedef alan yasal ve teknik adımlarla, dünya çapında milyonlarca ele geçirilmiş cihazın kötü amaçlı kullanımını engelledi. Bu operasyon, özellikle siber suç, casusluk ve gelişmiş tehdit gruplarının faaliyetlerini zorlaştırarak, proxy tabanlı saldırıların önüne geçilmesini sağladı.

Kimwolf adlı gelişmiş botnet, dünya genelinde 1,8 milyondan fazla Android tabanlı TV kutusu ve tablet cihazını enfekte ederek büyük ölçekli DDoS saldırıları gerçekleştiriyor. Botnet, Ethereum Name Service (ENS) tabanlı yeni C2 teknikleri kullanarak altyapısını güçlendirirken, kötü amaçlı yazılımın AISURU botnetiyle bağlantılı olduğu tespit edildi.
2025'in üçüncü çeyreğinde AISURU botneti tarafından gerçekleştirilen 29,7 Tbps büyüklüğündeki DDoS saldırısı, milyonlarca enfekte cihazın kullanılmasıyla telekom, finans ve oyun sektörlerini hedef aldı. Bu saldırı, gelişmiş paket varyasyonları ve yüksek hacimli UDP bombardımanıyla dikkat çekiyor ve siber güvenlik ekipleri için yeni zorluklar yaratıyor.
Windows GDI'deki kritik güvenlik açıkları, yapay zekanın kötü amaçlı yazılım analizindeki yükselen rolü ve botnetlerin gelişen altyapıları siber tehdit ortamını şekillendiriyor. Cloudflare'ın Moldova seçimlerindeki DDoS savunması ve FIN7'nin gizli SSH arka kapısı gibi gelişmeler, siber güvenlik profesyonelleri için önemli uyarılar içeriyor.