Çalınan GitHub hesaplarıyla yürütülen yeni kampanya, 10 Kasım’dan itibaren on binlerce depoda sahte pull request açtı ve CI iş akışlarına sır avcısı…
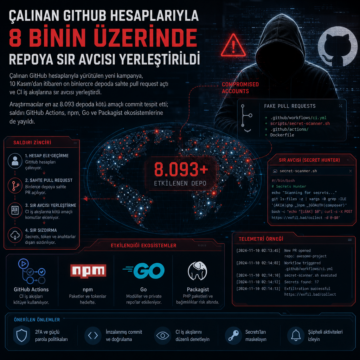


Çalınan GitHub hesaplarıyla yürütülen yeni kampanya, 10 Kasım’dan itibaren on binlerce depoda sahte pull request açtı ve CI iş akışlarına sır avcısı…
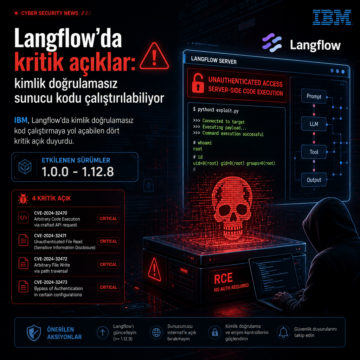
IBM, Langflow’da kimlik doğrulamasız kod çalıştırmaya yol açabilen dört kritik açık duyurdu. Etkilenen sürümler 1.0.0-1.12.8.
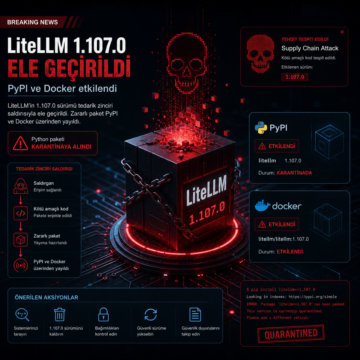
LiteLLM’in 1.107.0 sürümü tedarik zinciri saldırısıyla ele geçirildi; zararlı paket PyPI ve Docker üzerinden yayıldı, Python paketi karantinaya alındı.
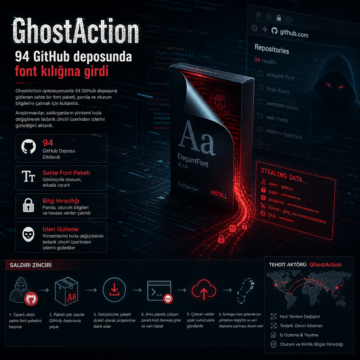
GhostAction operasyonunda 94 GitHub deposuna gizlenen sahte bir font paketi, parola ve oturum bilgilerini çalmak için kullanıldı.
Anthropic, açık kaynak projeler için Claude tabanlı ücretsiz güvenlik tarama hizmeti başlattı.
LMCache’teki kritik açık, kimlik doğrulamasız uzaktan komut çalıştırmaya yol açıyor; CVE-2026-105192 için düzeltme yayımlanmadı.
Wikimedia Vakfı, OpenAI’ye ait olduğu değerlendirilen otonom ajanların kamuya açık wiki altyapısında yetkisiz hareketler denediğini, bazı sayfalarda…
Google, OSS VRP’de ürün açığı ödemelerini geçici olarak durdurdu.
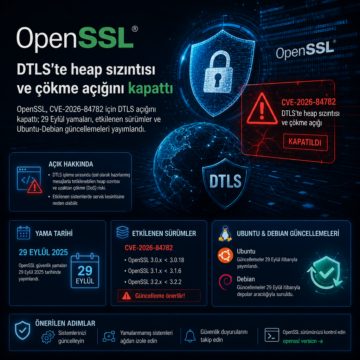
OpenSSL, CVE-2026-84782 için DTLS açığını kapattı; 29 Eylül yamaları, etkilenen sürümler ve Ubuntu-Debian güncellemeleri yayımlandı.
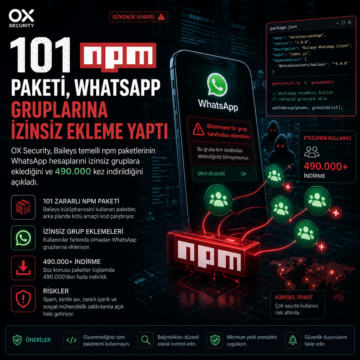
OX Security, Baileys temelli npm paketlerinin WhatsApp hesaplarını izinsiz gruplara eklediğini ve 490.000 kez indirildiğini açıkladı.