Drupal, kurulum betiğindeki kritik CVE-2026-132165 açığını yamaladı. Güncelleme, bazı sürümlerde uzaktan kod çalıştırmayı engelliyor.
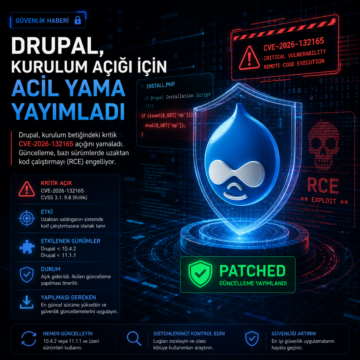


Drupal, kurulum betiğindeki kritik CVE-2026-132165 açığını yamaladı. Güncelleme, bazı sürümlerde uzaktan kod çalıştırmayı engelliyor.
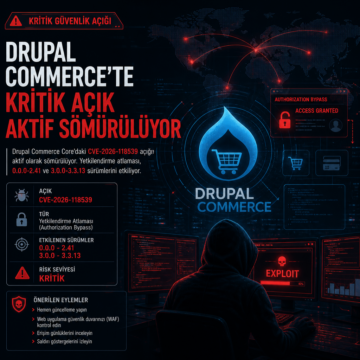
Drupal Commerce Core’daki CVE-2026-118539 açığı aktif olarak sömürülüyor; yetkilendirme atlaması 0.0.0-2.41 ve 3.0.0-3.3.13 sürümlerini etkiliyor.
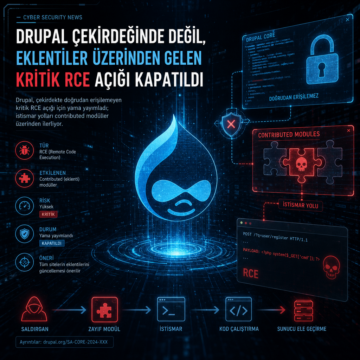
Drupal, çekirdekte doğrudan erişilemeyen kritik RCE açığı için yama yayımladı; istismar yolları contributed modüller üzerinden ilerliyor.

Drupal Core’da tespit edilen CVE-2026-9082, özellikle PostgreSQL kullanan sitelerde anonim kullanıcıların istismar edebileceği bir SQL injection riski oluşturuyor. Bazı senaryolarda ayrıcalık yükseltme ve uzaktan kod çalıştırmaya kadar uzanabilen bu açık, desteklenen sürümlere acil geçişi ve log tabanlı denetimi gerekli kılıyor.

Drupal çekirdeği için 20 Mayıs’ta yayımlanacak güvenlik güncellemeleri, destekli sürümlerde çalışan sitelerden eski sürümlerde kalan kurulumlara kadar geniş bir alanı ilgilendiriyor. Özellikle internetten erişilen kurumsal portalların, yama öncesi envanter kontrolü, yedekleme ve log izleme adımlarını hızlandırması gerekiyor.