PHP, 19 Kasım 2026'da yayımladığı güvenlik yamalarıyla yedi kritik açığı kapattı.
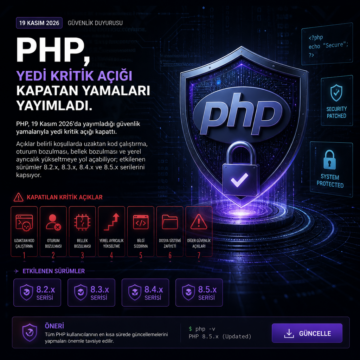


PHP, 19 Kasım 2026'da yayımladığı güvenlik yamalarıyla yedi kritik açığı kapattı.
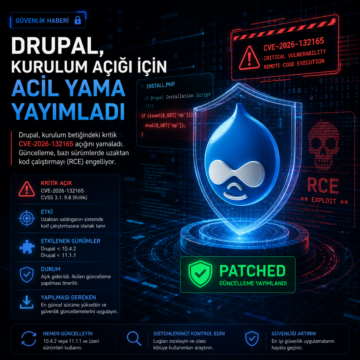
Drupal, kurulum betiğindeki kritik CVE-2026-132165 açığını yamaladı. Güncelleme, bazı sürümlerde uzaktan kod çalıştırmayı engelliyor.
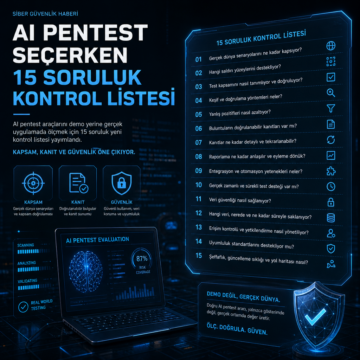
AI pentest araçlarını demo yerine gerçek uygulamada ölçmek için 15 soruluk yeni kontrol listesi yayımlandı; kapsam, kanıt ve güvenlik öne çıkıyor.
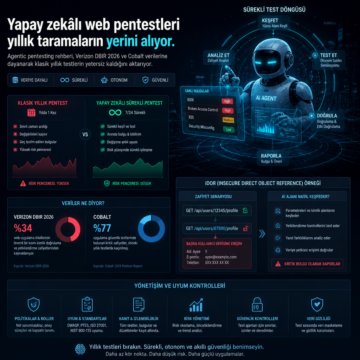
Agentic pentesting rehberi, Verizon DBIR 2026 ve Cobalt verilerine dayanarak klasik yıllık testlerin yetersiz kaldığını aktarıyor.
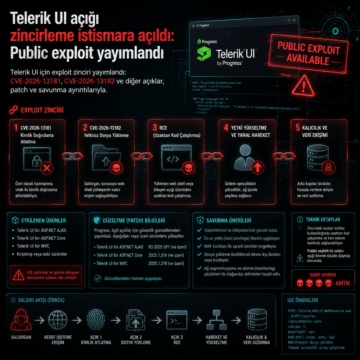
Telerik UI için exploit zinciri yayımlandı: CVE-2026-13181, CVE-2026-13182 ve diğer açıklar, patch ve savunma ayrıntılarıyla

Drupal Core’da tespit edilen CVE-2026-9082, özellikle PostgreSQL kullanan sitelerde anonim kullanıcıların istismar edebileceği bir SQL injection riski oluşturuyor. Bazı senaryolarda ayrıcalık yükseltme ve uzaktan kod çalıştırmaya kadar uzanabilen bu açık, desteklenen sürümlere acil geçişi ve log tabanlı denetimi gerekli kılıyor.

Drupal çekirdeği için 20 Mayıs’ta yayımlanacak güvenlik güncellemeleri, destekli sürümlerde çalışan sitelerden eski sürümlerde kalan kurulumlara kadar geniş bir alanı ilgilendiriyor. Özellikle internetten erişilen kurumsal portalların, yama öncesi envanter kontrolü, yedekleme ve log izleme adımlarını hızlandırması gerekiyor.