

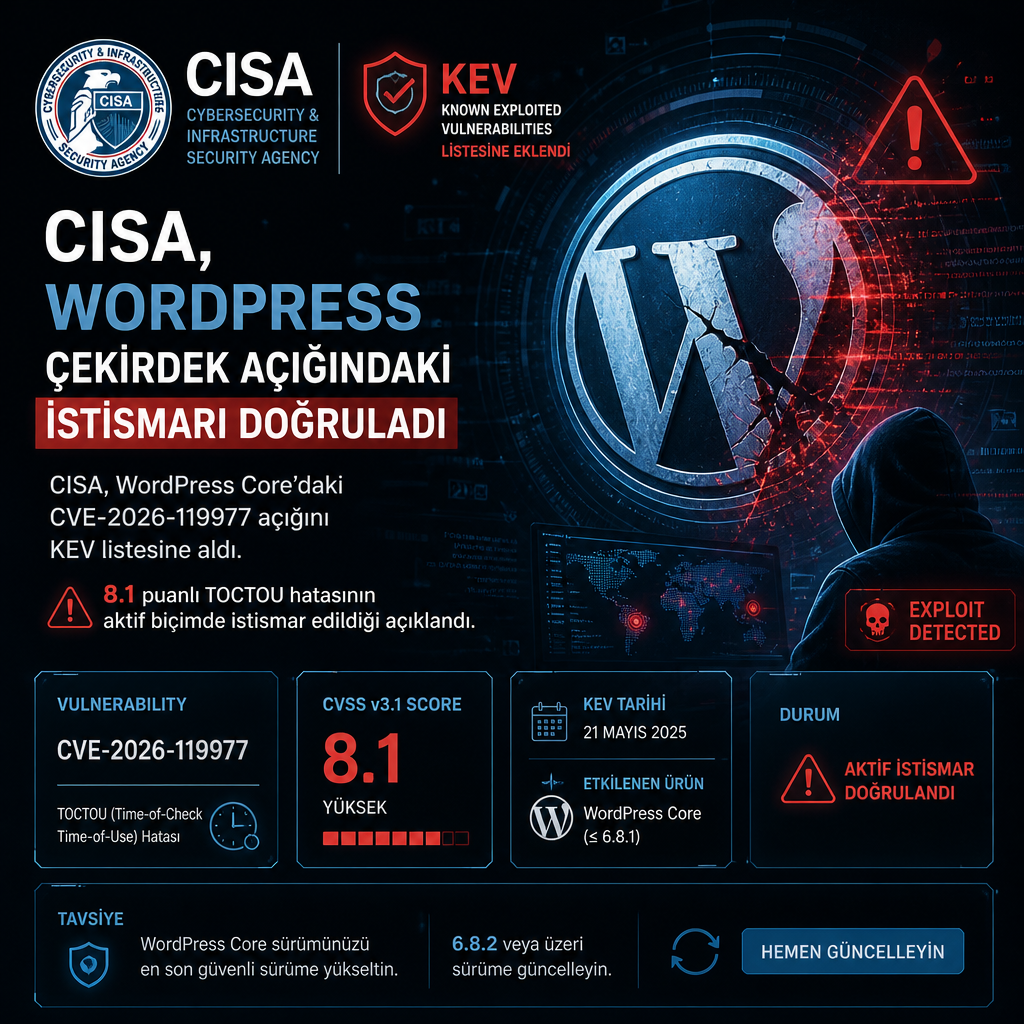
ABD Siber Güvenlik ve Altyapı Güvenlik Ajansı CISA, WordPress Core’daki kritik bir açığı bilinen istismar edilen zafiyetler listesine ekledi. Kurum, CVE-2026-119977 olarak izlenen ve 8.1 CVSS puanı alan hatanın aktif biçimde kullanıldığına dair kanıt bulunduğunu açıkladı. Yama geçen ayın sonunda yayımlanmıştı.
Açık, WordPress’in tam paket çekirdek yükseltmesi sırasında ortaya çıkan bir Time-of-check Time-of-use (TOCTOU) yarış koşuluna dayanıyor. Bu hata, kimlik doğrulaması olmayan saldırganların sunucuda kod çalıştırmasına yol açabiliyor.
Yükseltme penceresini hedef alıyor
CISA, açığın tam çekirdek yükseltmeleri sırasında kullanılan, web üzerinden erişilebilen ve tahmin edilebilir staging yollarından kaynaklandığını belirtti. Kurumun açıklamasına göre saldırı, yükseltme sürecindeki kısa bir pencerede gerçekleşiyor ve bu aralıkta uzaktaki bir saldırgan sunucuda kod çalıştırabiliyor.
Ajans, WordPress Core’un tam paket çekirdek yükseltmeleri sırasında kullanılan staging yollarının öngörülebilir olduğunu vurguladı. CISA’nın ifadesine göre bu yapı, yükseltme penceresinde kimlik doğrulaması olmayan bir saldırganın kod çalıştırmasına imkan tanıyabiliyor.
Wordfence, açığın bir hesap gerektirmediğini geçen hafta duyurdu. Ancak şirket, saldırganın tam bir Core güncellemesi sırasında çok kısa bir zaman aralığını yakalaması gerektiğini de kaydetti.
İlk 21 saatte binlerce deneme
WordPress güvenlik şirketine göre kamuya açıklamadan sonraki ilk 21 saatte, “setup-config.php” kurulum yolunu hedefleyen 18.500’den fazla istek kaydedildi. Aynı şirket, yazı hazırlandığında son 24 saat içinde açığı istismar etmeye dönük 12.632 saldırının engellendiğini bildirdi.
Previdian’ın telemetri verileri de 30 Ekim 2026 tarihinde Birleşik Krallık’ta konumlanan bir IP adresinden üç ayrı istismar girişimi kaydetti. Şirket, bu etkinlikleri kendi honeypot sensörlerinde gözlemlediğini aktardı.
Doğrulamanın ardından Federal Civilian Executive Branch kapsamında yer alan kurumlar, düzeltmeleri uygulamak için 6 Kasım 2026 tarihine kadar süre kazandı.