

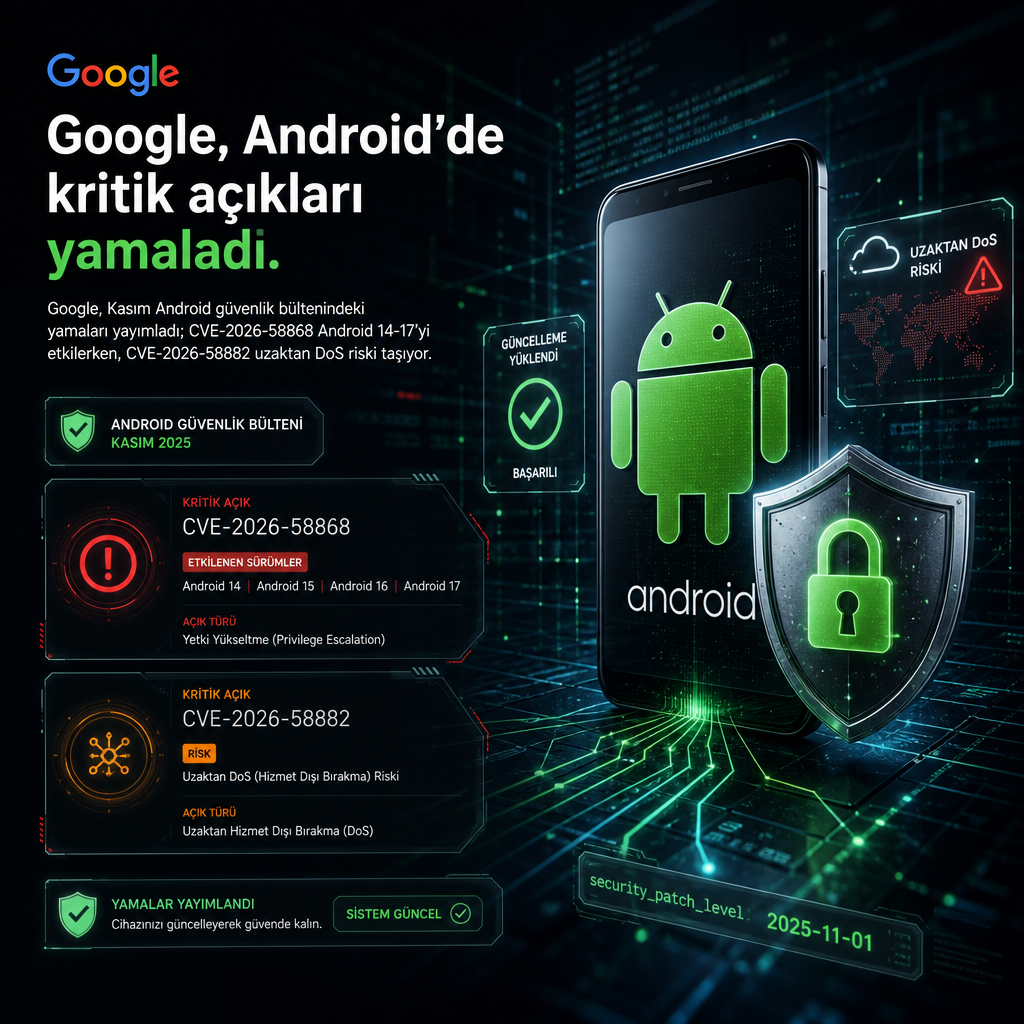
Google, Kasım ayı Android güvenlik bültenindeki kritik açıklar için yamaları yayımladı. Bunlardan biri olan CVE-2026-58868, Android 14 ile Android 17 arasındaki sürümleri etkiliyor ve bazı koşullarda kullanıcı etkileşimi olmadan uzaktan kod çalıştırmaya kapı aralayabiliyor.
Şirketin yayımladığı bilgi notuna göre bu açık, Android güvenlik yaması seviyesi 2026-11-01 ya da daha yeni olan cihazlarda kapatılıyor. Daha geniş kapsamlı 2026-11-05 seviyesi ise Kasım bültenindeki tüm yamaları, çekirdek bileşenleri ile Arm, Imagination Technologies, MediaTek, Unisoc ve Qualcomm parçalarını da kapsıyor. Google, telefon üreticileri ve operatörlerin bu yamaları kendi dağıtım takvimlerine göre cihazlara ilettiğini belirtiyor.
CVE-2026-58868 için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-58868
İlgili hata, FrameDecoder.cpp içindeki onOutputReceived işlevinde ortaya çıkan heap buffer overflow kaynaklı olası bir out-of-bounds write olarak tanımlanıyor. Google’ın bülteninde ya da CVE kaydında saldırganın bu koda nasıl ulaşabileceğine dair bir ayrıntı verilmedi. Şirketin “Critical” derecesi, Android ile Google servislerine yerleşik korumaların kapalı olduğu ya da aşılmış olduğu senaryoları temel alıyor.
Google’ın kayıtlarında Android 12 ve 13 etkilenmiş sürümler arasında sayılmıyor. Ancak şirket bu eski sürümlerde açığın bulunup bulunmadığına dair bir açıklama da yapmadı. Android 10 ve üzeri cihazlar için bazı yamalar Google Play sistem güncellemeleri üzerinden de dağıtılabiliyor; bu ayın listesinde ayrıca CVE-2026-58876 numaralı başka bir kritik açık da yer alıyor. CVE-2026-58868 bu listede bulunmadığı için, kullanıcıların kontrol etmesi gereken tarih Android güvenlik güncellemesi tarihi olarak öne çıkıyor.
Google’ın yardım sayfası, yama seviyesini görmek için Ayarlar uygulamasından “Telefon hakkında” ya da “Tablet hakkında” bölümüne, ardından Android sürümü alanına girilmesini öneriyor. Burada görülen Android güvenlik güncellemesi tarihi cihazın güvenlik yama seviyesini gösteriyor. 2026-11-01 veya sonrası bir tarih, CVE-2026-58868 ile Framework, System ve Android runtime bileşenlerindeki diğer açıkları kapatıyor. 2026-11-05 veya sonrası bir tarih ise çekirdek ve üçüncü taraf bileşenlerdeki tüm Kasım düzeltmelerini içeriyor.
Bülten, henüz güncelleme yükleyemeyen cihazlar için bir geçici çözüm sunmuyor. Google, 4 Kasım itibarıyla kendi bültenindeki açıkların aktif olarak istismar edildiğine dair bir rapor paylaşmadı. Aynı tarihte bu açıkların hiçbiri, ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı’nın tuttuğu Known Exploited Vulnerabilities katalogunda da yer almıyordu; ajansın 3 Kasım güncellemesinde de durum değişmemişti.
Kasım bültenindeki bir diğer kritik açık CVE-2026-58882 ise uzaktan hizmet dışı bırakma saldırısına yol açabiliyor. CVE kaydında, kullanıcı etkileşimi olmadan uzaktan DoS senaryosuna izin verebileceği belirtiliyor. Açık, Android’in SMS üzerinden gelen WAP Push mesajlarını işleyen decodeWapPdu işlevinde bulunuyor.
Bu kod parçasındaki bir hata, 29 Ekim’de Mark B takma adını kullanan bir araştırmacının yayımladığı “SMS of Death” başlıklı incelemede de gündeme gelmişti. Google’ın bülteni ile CVE kaydı, CVE-2026-58882’nin o hatayla aynı açık olup olmadığını netleştirmiyor. Ancak incelemeye göre tek bir bozuk WAP Push mesajı com.android.phone sürecini çökertiyor ve aktif aramayı, acil çağrılar dahil, sonlandırabiliyor. Araştırmacı, farklı telefon modellerinde yaptığı testlerde çökmenin her seferinde tekrarlandığını aktarıyor.
Bu saldırı için yalnızca hedefin telefon numarası yeterli oluyor. Mesaj gelen kutusunda görünmüyor; cihaz açıldığında yeniden denendiği için mesaj silinmedikçe telefon her başlangıçta tekrar çökebiliyor. Araştırmacının paylaştığına göre bir telefondan diğerine böyle mesaj gönderen proof-of-concept uygulaması da kamuya açık durumda. Android 12 ve 13 çalışan cihazlar aynı kodu çalıştırsa da, araştırmacı bu sürümlerin yeni sürümlerdeki düzeltmeyi almadığını söylüyor.
Google’ın Kasım bülteni toplam 216 güvenlik açığı içeriyor; bunların 23’ü Critical olarak sınıflandırıldı. Bunlar arasında Android System bileşeninde yer alan CVE-2026-58876 ve CVE-2026-58936 numaralı iki açık, uzaktan kod çalıştırmaya izin verebilecek nitelikte. Altı kritik açık çekirdekte bulunuyor; bunların ikisi Bluetooth kodunda. En ciddi çekirdek açığının, kullanıcı etkileşimi olmadan bir saldırganın yetkilerini yükseltmesine yol açabileceği belirtiliyor.
2026-11-05 yama seviyesi ayrıca MediaTek modem kodundaki kritik açıkları ve kapalı kaynak Qualcomm bileşenindeki bir güvenlik sorununu da kapatıyor. MediaTek, Kasım bülteninde bu modem açıklarını out-of-bounds write olarak tanımladı ve aktif istismar gördüğünü bilmediğini bildirdi. Google’ın Android için yayımladığı Kasım yaması, telefon üreticilerinin kendi cihaz takvimlerine göre dağıttığı güncellemeler içinde yer alıyor; bu nedenle kullanıcılar çoğu zaman düzeltmeyi doğrudan Google’dan değil, cihaz üreticisinin yayınladığı paket üzerinden alıyor.
CVE-2026-58876 için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-58876
CVE-2026-58882 için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-58882
CVE-2026-58936 için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-58936