

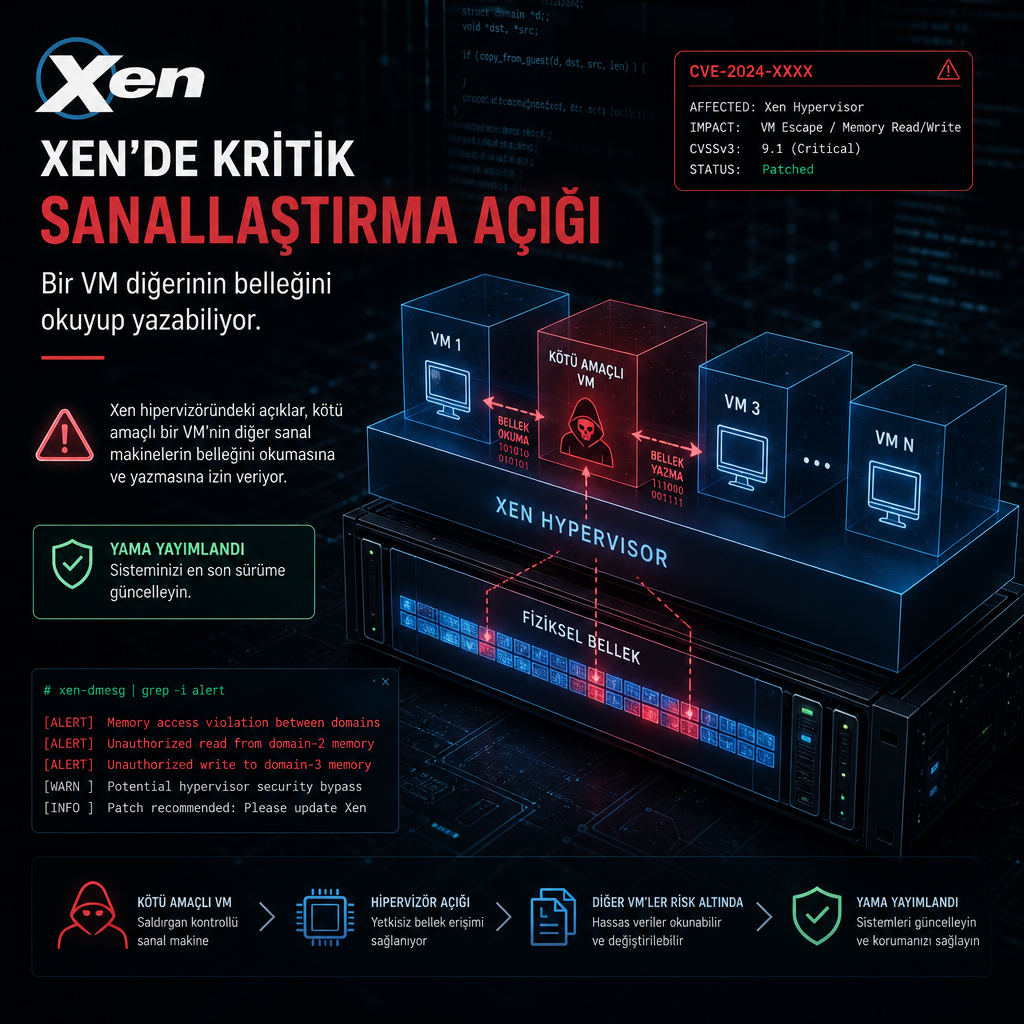
Xen Project, 3 Kasım’da yayımladığı uyarıda, Xen hipervizöründeki açıkların kötü amaçlı bir sanal makinenin aynı host üzerindeki diğer sanal makinelerin belleğini okumasına ve yazmasına izin verebildiğini duyurdu. Şirketin paylaştığı bilgiye göre etkilenen yapıların merkezinde, varsayılan olarak tam yetkiyle çalışan ve diğer sanal makineleri yöneten Dom0 yer alıyor.
Açık, Xen sürüm 4.6’dan itibaren yayımlanan tüm sürümleri etkiliyor. Yama paketleri kullanıma sunulmuş olsa da, Xen Project’in uyarısında şu aşamada bilinen bir azaltma yöntemi bulunmadığı belirtildi.