

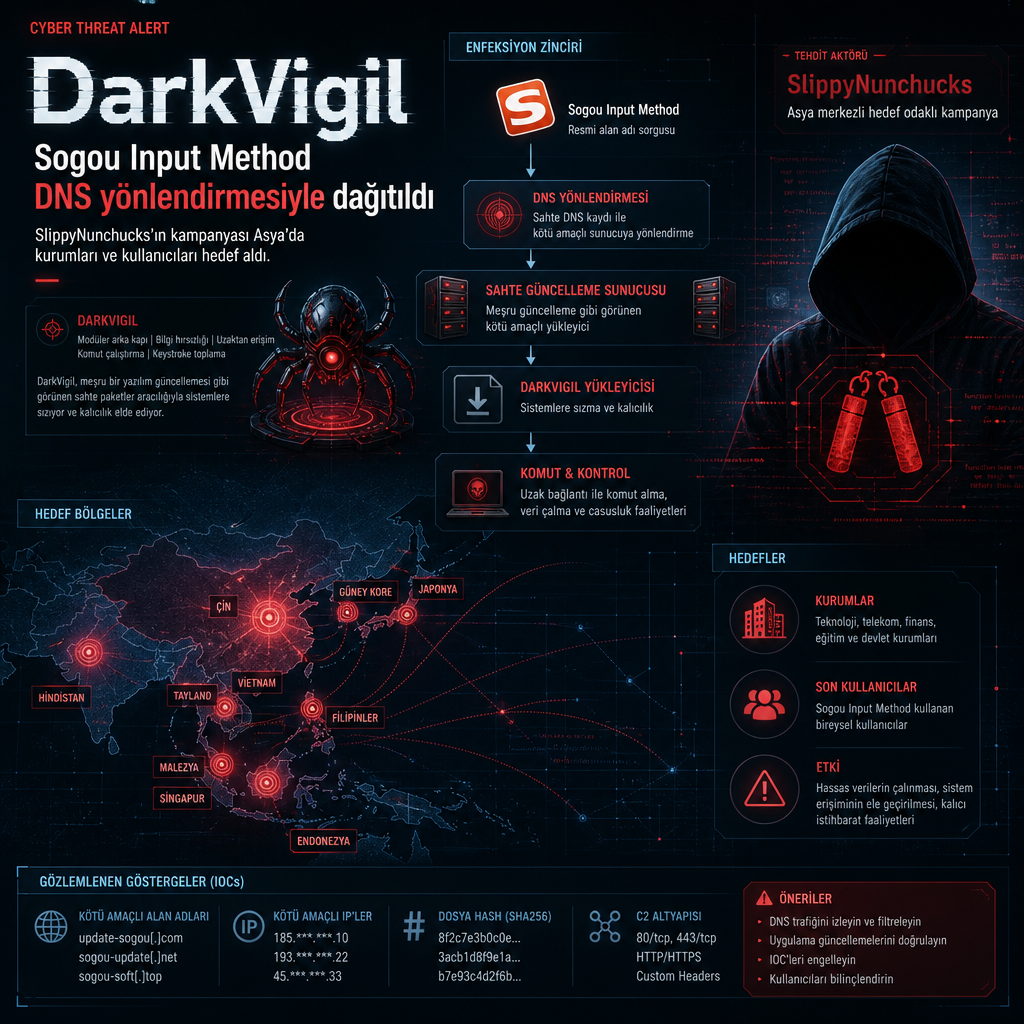
Güney ve Doğu Asya’da kullanıcıları ve kurumları hedef alan SlippyNunchucks kampanyası, Sogou Input Method’un Windows sürümlerindeki güvensiz HTTP trafiğini istismar ederek DarkVigil arka kapısını yaydı. ESET’in son incelemesine göre saldırı, 1 Temmuz 2026’da başladı ve Hong Kong, Tayland, Japonya, Vietnam, Umman ile Sri Lanka’daki hedefleri kapsadı.
DarkVigil, saldırganların kontrol ettiği sunuculardan eklenti alıp çalıştırabilen ve kalıcılık ile veri toplama için kullanılan bir implant olarak öne çıkıyor. Araştırmacılar, bu kötü amaçlı bileşenin çoğu zaman popüler Çin uygulamaları üzerinden dağıtıldığını, SlippyNunchucks’ın da bu yöntemi kullanarak Asya ve Avrupa’daki Çince konuşan kullanıcılara ulaşabildiğini belirtti.
DNS yönlendirmesiyle gelen sahte yapılandırma
Kampanyada saldırganlar, Tencent’in geliştirdiği Sogou Input Method’un yerleşik bir promosyon mekanizmasını ele geçirerek zararlı bir yapılandırma sundu. Normalde SGTool.exe bileşeni, “config.pinyin.sogou[.]com/api/brandScd/getBrandScd.php” adresine HTTP isteği gönderip yapılandırma indiriyor. ESET’in bulgularında ise bu alan adının DNS çözümlemesi değiştirilerek istekler iki hazırlık sunucusundan birine yönlendirildi: 47.239.250[.]102 adresindeki sogou-cdn[.]com ve 47.237.122[.]175 adresindeki dev.soft-png-cdn.com.
Bu yönlendirme, getBrandScd.php noktasına giden trafiğin saldırgan altyapısına düşmesine yol açtı. Sunucu da zararlı bir yapılandırma döndürdü. Ardından bileşen, sogou-cdn[.]com üzerinden iki ek yük indirmek ve DLL sideloading tekniğiyle çalıştırmak üzere talimat aldı: meşru Adobe yürütülebilir dosyası biz_helper.exe ve DarkVigil içeren sahte libcef.dll.
SGTool.exe, Sogou Input Method içinde çok amaçlı görev dağıtıcı olarak çalışan meşru bir bileşen. Saldırganlar bu bileşenin güvenilir görünümünden yararlanarak yükü sisteme soktu. Güvenlik ekipleri aynı tür çok amaçlı dağıtıcıları kendi ağlarında olağandışı çağrıları, beklenmeyen yüklemeleri ve DNS değişimlerini izlemek için de kullanıyor; burada sorun aracın kendisi değil, iletişimin nasıl ele geçirildiği oldu.
DarkVigil’in komuta ve kontrol trafiğinde Duplex Message Transport Protocol, yani DMTP kullandığı biliniyor. Bu yapı, istemcinin saldırgan sunucusundan aldığı eklentileri yürütmesine ve orkestre etmesine imkân veriyor. ESET, bunun kalıcılık sağlama ve veri toplama faaliyetlerini kolaylaştırdığını aktardı.
Şirket, yeni bulgular ışığında SlippyNunchucks’ı ayrı bir sızma kümesi olarak sınıflandırdı. Daha önce bazı raporlar bu arka kapıyı Mustang Panda ile ilişkilendirmişti, ancak ESET kendi telemetrisinde DarkVigil faaliyetleriyle Mustang Panda arasında taktik bir örtüşme görmediğini belirtti.
Slovakya merkezli siber güvenlik şirketinin değerlendirmesine göre saldırı, Çin devletinin çıkarlarını gözeten bir gözetim operasyonu niteliği taşıyor. Ekip, özellikle Sri Lanka, Hong Kong ve Filipinler’de Çince çevrim içi bahis platformları işleten bir kuruma yönelik yoğun gözetim faaliyeti saptadığını da yazdı. Raporda, Çin’in kumar faaliyetlerine getirdiği kısıtlamalar ve Çin vatandaşlarının yurt dışında kumar oynamasını organize etmeye yönelik cezai yaptırımlar da anıldı.
SlippyNunchucks’ın hedef listesi yeni değil. ESET’in aktardığına göre grup en az 15 Eylül 2023’ten bu yana aktif ve Güney ile Doğu Asya’daki kurumları ve Çince konuşan bireyleri hedef alıyor. Bu saldırılar, DarkVigil’i ve yirmiden fazla eklentiyi içeren modüler bir .NET çerçevesinin dağıtılmasıyla sonuçlandı.
Bu yöntem, Sogou Input Method’un saldırganlar tarafından ilk kez silahlandırılışı da değil. Gen Digital, Eylül 2026’da yayımladığı çalışmada, uygulamadaki yamalanmış bir açığın UNC3569 tarafından GRAYRABBIT adlı arka kapıyı dağıtmak için kullanıldığını açıklamıştı. İstismar zinciri, sgbiz: özel protokol işleyicisinde doğrulanmamış komut satırı argümanı enjeksiyonu, CEF tabanlı WebView içinde sınırsız URL gezintisi ve son derece eski, sandbox’sız Chromium motorunun kullanımı olmak üzere üç ayrı zafiyeti tek tıkla birleştiriyordu. Bu motorun CVE-2021-38003’e de açık olduğu belirtilmişti.
Fortinet’in FortiGuard Incident Response Team ekibi de ağustos ayının başında, saldırganın QuickFox VPN ve ağ hızlandırma aracının tedarik zincirini ele geçirerek DarkVigil dağıttığını duyurmuştu. ESET’in paylaştığı zincir ise birkaç gün sonra değişti: QuickFox temiz sürümünü yayımladıktan üç gün sonra saldırganlar bu kez Sogou Input Method’u dağıtım kanalı olarak kullanmaya başladı.
Son incelemede açıklanan zafiyet CVE-2026-120422 olarak numaralandırıldı. Tencent, sorunu 29 Ekim 2026’da yayımlanan 16.10 sürümünde, ilgili HTTP isteklerini HTTPS’ye taşıyarak giderdi. Açığın NVD kaydı için bkz.: https://nvd.nist.gov/vuln/detail/CVE-2026-120422