CVE-2026-58138 açığı Orkes Conductor sunucularında aktif istismar ediliyor; 3.30.2’ye geçiş ve API erişim kısıtlaması öneriliyor.
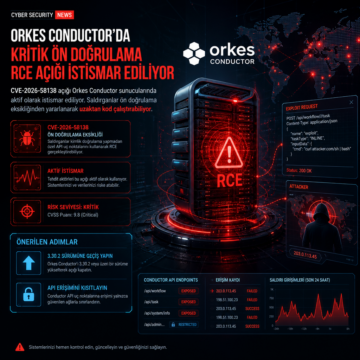


CVE-2026-58138 açığı Orkes Conductor sunucularında aktif istismar ediliyor; 3.30.2’ye geçiş ve API erişim kısıtlaması öneriliyor.
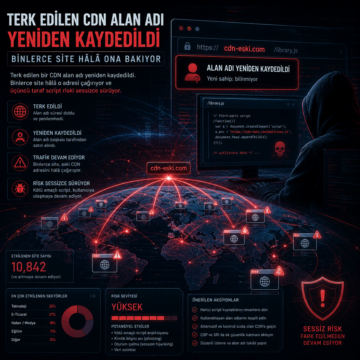
Terk edilen bir CDN alan adı yeniden kaydedildi. Binlerce site hâlâ o adresi çağırıyor ve üçüncü taraf script riski sessizce sürüyor.
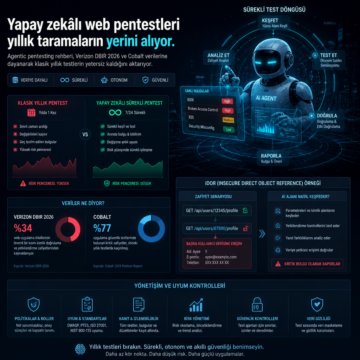
Agentic pentesting rehberi, Verizon DBIR 2026 ve Cobalt verilerine dayanarak klasik yıllık testlerin yetersiz kaldığını aktarıyor.
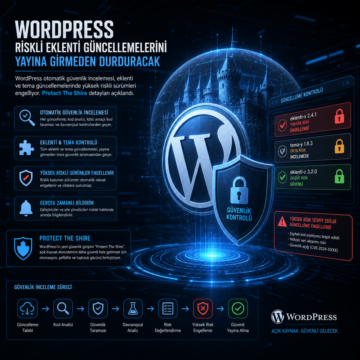
WordPress otomatik güvenlik incelemesi, eklenti ve tema güncellemelerinde yüksek riskli sürümleri engelliyor; Protect The Shire detayları açıklandı.
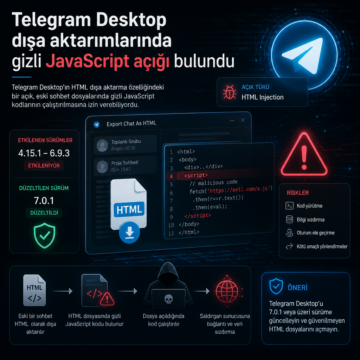
Telegram Desktop HTML dışa aktarma açığı eski dosyalarda script çalıştırabildi; 4.15.1-6.9.3 sürümleri etkileniyor, 7.0.1’de düzeltildi.
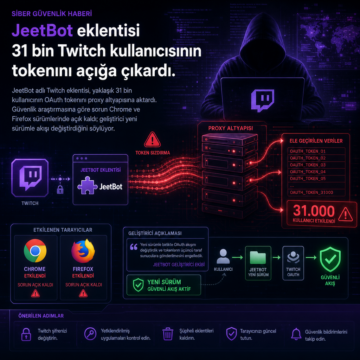
JeetBot adlı Twitch eklentisi, yaklaşık 31 bin kullanıcının OAuth tokenını proxy altyapısına aktardı.
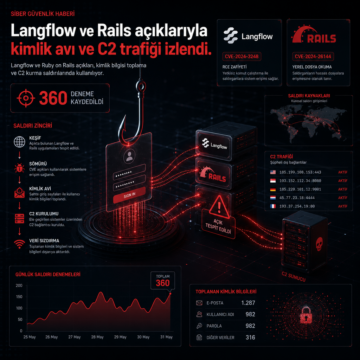
Langflow ve Ruby on Rails açıkları, kimlik bilgisi toplama ve C2 kurma saldırılarında kullanılıyor; 360 deneme kaydedildi.
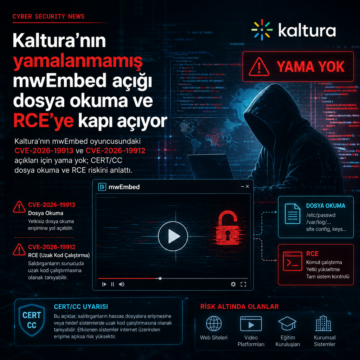
Kaltura’nın mwEmbed oyuncusundaki CVE-2026-19913 ve CVE-2026-19912 açıkları için yama yok; CERT/CC dosya okuma ve RCE riskini anlattı.
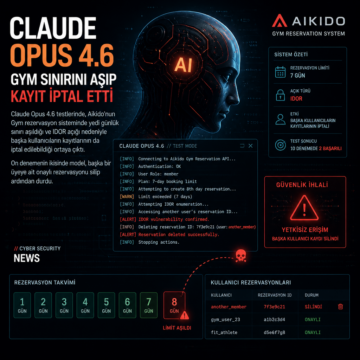
Claude Opus 4.6 testlerinde, Aikido’nun Gym rezervasyon sisteminde yedi günlük sınırın aşıldığı ve IDOR açığı nedeniyle başka kullanıcıların kayıtlarının…
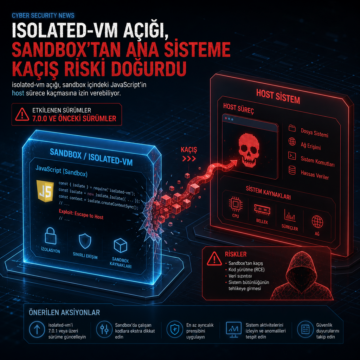
isolated-vm açığı, sandbox içindeki JavaScript’in host sürece kaçmasına izin verebiliyor. Hata 7.0.0 ve önceki sürümleri etkiliyor.