

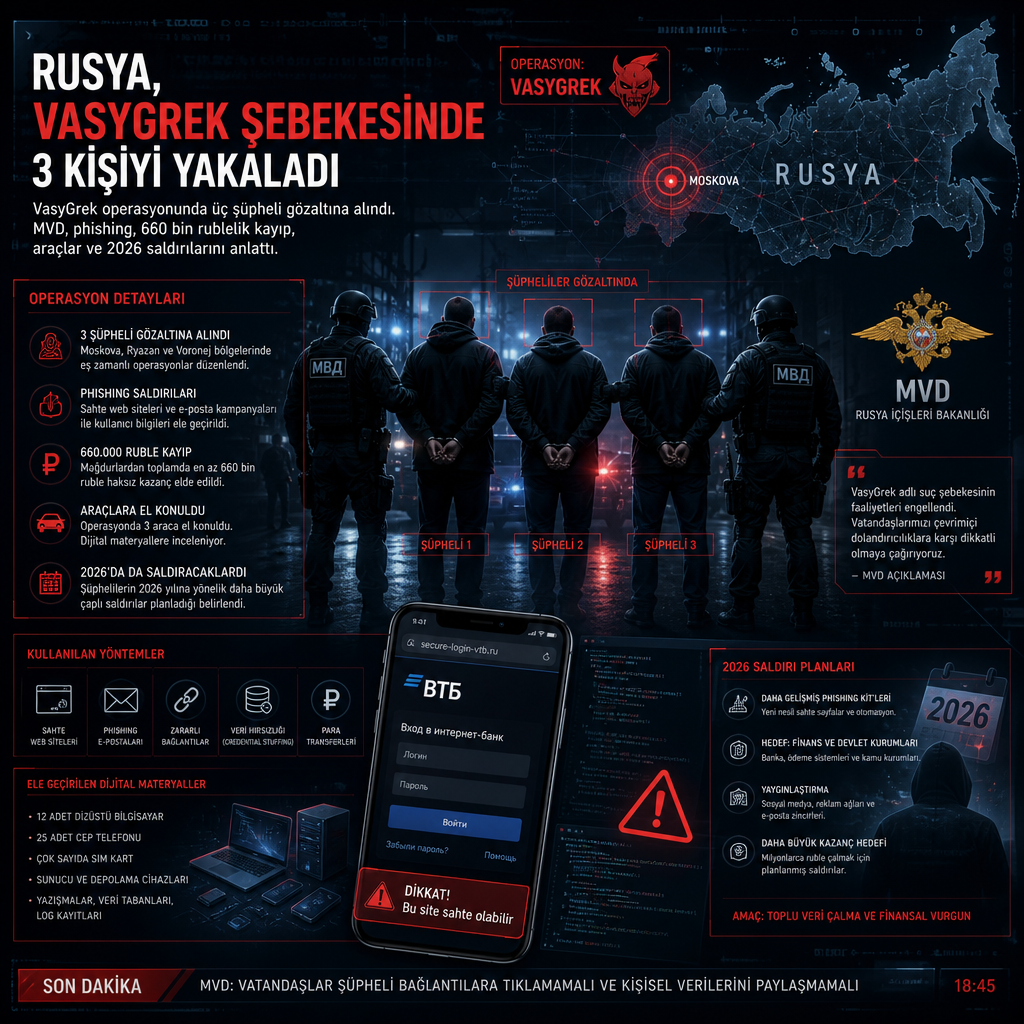
Rus kolluk kuvvetleri, VasyGrek adıyla izlenen ve Fluffy Wolf olarak da bilinen siber suç grubuna yönelik operasyonda üç şüpheliyi gözaltına aldı. İçişleri Bakanlığı, grubun şirket hesaplarından para çalmak ve kötü amaçlı yazılım üretip yaymakla suçlandığını açıkladı. Bakanlık ayrıca şüphelilerin örgütlerin hesaplarından para zimmetine geçirmekle ve zararlı yazılım oluşturup dağıtmakla suçlandığını bildirdi.
Operasyon, grubun çevrim içi dolandırıcılık ve zararlı yazılım altyapısına darbe vurdu. Yetkililer, şüphelilerin evlerinde ve faaliyet yürüttükleri ofislerde arama yaptı; bilgisayar ekipmanları, iletişim cihazları ve delil değeri taşıyan başka materyallere el koydu.
Phishing e-postasıyla başlayan zincir
Bakanlığın paylaştığı örnek dosyalardan biri 2025 yılının eylül ayına ait. Bu vakada saldırganların, ismi açıklanmayan bir kuruma iş yazışması gibi görünen bir phishing e-postası gönderdiği, alıcıları bir mutabakat raporunu açmaya yönlendirdiği ve bu dosyayla birlikte zararlı yazılımı çalıştırdığı belirtildi. Saldırı sonucunda kurumun banka hesabından 660 bin ruble, yani yaklaşık 8 bin dolar kaybedildi. Para daha sonra saldırganların kontrolündeki hesaplara aktarıldı.
MVD, saldırılarda finans ve muhasebe hizmeti sunan siteleri taklit eden geniş bir phishing alan adı ağı kullanıldığını, ayrıca yabancı ülkelerde barındırılan sanal sunucuların devreye sokulduğunu kaydetti. Gizli uzaktan yönetim için kullanılan araçların dark web üzerinden temin edildiği de açıklamada yer aldı.
VasyGrek’in faaliyeti yeni değil. Rus ve uluslararası şirketleri 2016’dan bu yana hedef alan grup, yapılan son değerlendirmelerde finansal motivasyonlu bir tehdit aktörü olarak sınıflandırılıyor. İlk erişim için çoğunlukla finansal belge gibi kamufle edilmiş ekler taşıyan phishing e-postaları gönderdiği biliniyor.
Rusya Federasyonu İçişleri Bakanlığı’nın değerlendirmesine göre grubun üyeleri, örgüt hesaplarından para zimmetine geçirmek ve zararlı yazılımı yaratıp dağıtıp kullanmakla da bağlantılı görülüyor. Bakanlık, grubun faaliyetlerinde gizli uzaktan yönetim araçlarına da başvurduğunu aktardı.
Kullandıkları araçlar ve yeni saldırı dalgası
Grubun en sık kullandığı araçlar arasında MetaStealer, PureCrypter, PureLogs Stealer, WarZone RAT, XMRig, BurnsRAT, PureHVNC, PureRAT, Pay2Key ve PowerLoader gibi hazır stealer ve trojan ailesi örnekleri yer alıyor. Uzaktan erişim için Remote Utilities gibi meşru yazılımlara da başvurdukları aktarıldı. Bu tür yazılımlar, güvenlik ekipleri tarafından uzaktan yönetim ve destek için de kullanılabiliyor; ancak saldırganlar aynı araçları ele geçirilen sistemlere erişim kurmak için suistimal ediyor.
Kaspersky, bu hafta yayımladığı analizde VasyGrek’in Ocak-Eylül 2026 arasında Rusya, Belarus ve Kazakistan’daki kuruluşlara karşı 100’den fazla girişimsel saldırı düzenlediğini bildirdi. Şirketin incelemesine göre grup, yem dosyalar üzerinden Golang tabanlı bir arka kapı da bırakıyor. Bu arka kapı, enfekte cihazda keyfi komut çalıştırabiliyor.
Saldırılar özellikle metalurji sektörünü, ham madde ve sanayi tedarikçilerini, ayrıca kamu kurumlarını hedef aldı. Sağlık, petrol ve gaz, enerji, finans ve tarım sektörlerindeki kuruluşlar da listeye girdi. Kaspersky’de ileri tehdit araştırmalarından sorumlu Nikita Nazarov, grubun saldırı coğrafyasının genişlediğini, önceki dönemlerde ana hedefin Rus kuruluşları olmasına karşın bu yıl Belarus ve Kazakistan’daki şirketlerin de potansiyel hedefler arasına girdiğini söyledi. Nazarov, saldırganların çok aşamalı bulaşma zincirleri kullandığını ve zararlı bileşenleri barındırmak için meşru çevrim içi servislerden yararlandığını belirtti. Bu yaklaşımın faaliyeti gizlemeyi ve saldırı analizini zorlaştırmayı amaçladığını ifade etti.
BI.ZONE ise Rus kuruluşlarını hedef alan başka kampanyalarda LxBase RAT, CoreRAT ve NightStrike RAT ailelerini izlediğini aktardı. Aylık 119 dolar abonelikle satılan ticari bir trojan olan LxBase RAT, kitlesel phishing kampanyalarıyla dağıtılıyor. CoreRAT zincirlerinde ise teslimat için 7zSFX ve Rust dropper’ların bulunduğu e-postalar kullanılıyor. Bu faaliyetin Core Werewolf ile ilişkilendirildiği, grubun da Vortex Werewolf ile belirli ölçüde örtüştüğü değerlendiriliyor.
NightStrike RAT dağıtan saldırılar ise hacktivist köklerden gelen ve daha sonra siber casusluk faaliyetine evrilen Insolent Werewolf kümesiyle bağlantılandırıldı. İlk erişim, ClickFix tarzı yöntemlerle sağlanıyor ve ardından NetSupport Manager kurularak uzaktan erişim elde ediliyor. BI.ZONE, Insolent Werewolf’un ele geçirilen sistemlere AdaptixC2 ve Havoc son aşama çerçeve bileşenlerini yüklemek için Octowave Loader kullandığını, grubun araç setinde CapDoor ve NightWire gibi başka uzaktan erişim trojanlarının da bulunduğunu söyledi.
Kuruluşa göre C++ ile yazılan NightStrike, kodlama tarzındaki benzerlikler nedeniyle NightWire geliştiricisi tarafından hazırlanmış olabilir. Farklı çerçevelerin ve özel zararlı yazılımların bir arada kullanılması, saldırganın araçları duruma göre uyarlamasına ve tespiti zorlaştırmasına imkan veriyor.