Check Point, yönetim sunucularında CVE-2026-93616 sıfır gün açığını ve Spark firewall’lara yönelik VPN istismar girişimlerini açıkladı.
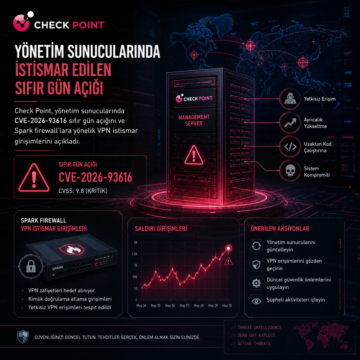


Check Point, yönetim sunucularında CVE-2026-93616 sıfır gün açığını ve Spark firewall’lara yönelik VPN istismar girişimlerini açıkladı.
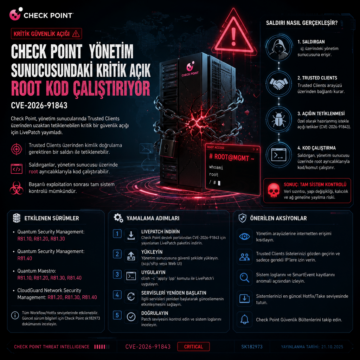
Check Point, CVE-2026-91843 için LivePatch yayımladı: Trusted Clients üzerinden tetiklenen kritik açık, etkilen sürümler ve yamalama adımları
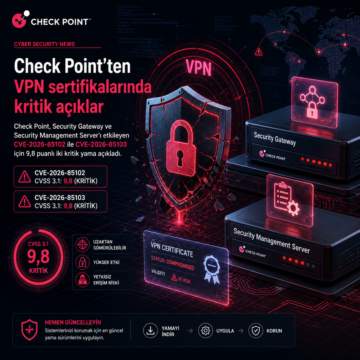
Check Point, Security Gateway ve Security Management Server’ı etkileyen CVE-2026-85102 ile CVE-2026-85103 için 9,8 puanlı iki kritik yama açıkladı.
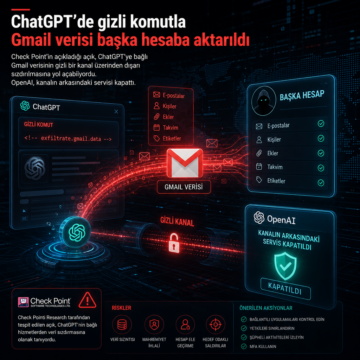
Check Point’in açıkladığı ChatGPT açığı, bağlı Gmail verisini gizli kanalla aktarabiliyordu; OpenAI kanalın arkasındaki servisi kapattı.

Rapid7, Check Point SmartConsole’daki CVE-2026-16232 için kamuya açık bir Python ispat-kodu yayımladı ve açığın kimlik doğrulaması olmadan tam yönetici yetkisiyle oturum açmaya izin verdiğini açıkladı. Check Point, kusurun zero-day olarak kullanıldığını ve sınırlı sayıda müşterinin hedef alındığını bildirirken, 22 Temmuz 2026 tarihli Jumbo Hotfix’lerle yamayı dağıttı.

Check Point, Security Management ve MDSM ürünlerini etkileyen üç kritik açığı yamaladı. Bunlardan CVE-2026-16232, SmartConsole girişini atlatıp tam yönetici yetkisi sağlayabildiği için aktif olarak istismar edilen açıklar arasına girdi ve CISA’nın KEV listesine alındı.

Microsoft Teams'te tespit edilen güvenlik açıkları, mesaj içeriklerinin ve gönderen kimliklerinin fark edilmeden değiştirilmesine olanak tanıyor. Bu zafiyetler, sosyal mühendislik saldırılarını kolaylaştırırken, özellikle iOS istemcisi üzerinde orta şiddette bir taklit sorunu olarak sınıflandırıldı. Kurumsal iletişim platformlarının güvenliği için gelişmiş doğrulama yöntemleri kritik önem taşıyor.