

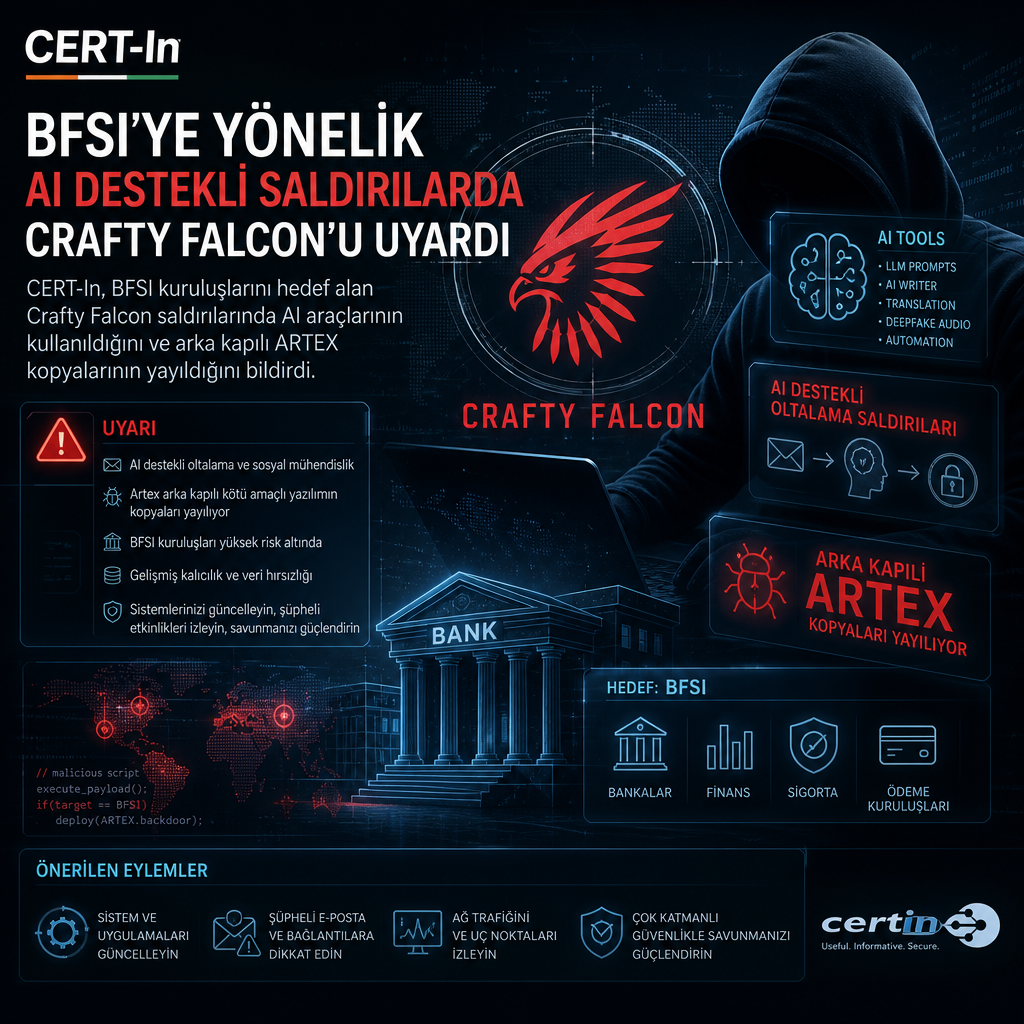
CERT-In, bankacılık, finans ve sigorta sektöründeki kuruluşları hedef alan yapay zekâ destekli saldırı dalgasının hızlandığını açıkladı. Kurum, “Crafty Falcon” adını verdiği tehdit aktörünün internete açık uygulamalar, açık API’ler ve ayrıcalıklı uç noktalar üzerinden ilerlediğini; ardından ödeme ve para transferi süreçlerini doğrudan kurban kurumların kendi izinli altyapısından tetiklediğini bildirdi.
4 Kasım 2026 tarihli uyarıya göre saldırılar yalnızca NBFC’leri değil, dijital kredi platformlarını, fintech şirketlerini, ödeme hizmeti sağlayıcılarını, ödeme toplayıcılarını ve kripto para borsaları ile dijital varlık hizmeti sunan kuruluşları da kapsıyor. CERT-In, bu kampanyayı “aktif ve devam eden” olarak tanımladı.
AI araçlarıyla hızlanan saldırı zinciri
Kurumun değerlendirmesinde saldırganların açık kaynak ya da kolay erişilebilir yapay zekâ destekli offensive security araçları kullandığı belirtildi. ARTEX, PentAGI, Cairn ve CyberStrikeAI gibi araçların, saldırı zincirinin tamamını makine hızında çalıştırabildiği; çok sayıda özelleştirilmiş saldırı betiğini arka arkaya üretip geliştirebildiği ve hedefin verdiği yanıtlara göre yüklerini değiştirebildiği aktarıldı. CERT-In ayrıca saldırı altyapısında kullanılan IP adreslerinin saatler ya da günler içinde döndürülerek izlerin zorlaştırıldığını kaydetti.
Yetkililer, kampanyanın kripto para borsaları ve dijital varlık sağlayıcılarını da hedef aldığını, bu yapılardan anahtar ve fon çalındığını bildirdi. Kurumun önceki incelemelerinde de aynı kampanyanın, işlem süresinin son dönemde belirgin biçimde kısaldığına işaret edildiği hatırlatıldı.
Uyarı, 9 Ekim 2026 tarihli daha önceki CERT-In duyurusunun devamı niteliğini taşıyor. O duyuruda da NBFC’ler, dijital kredi platformları, fintech şirketleri, ödeme hizmeti sağlayıcıları ve kripto cüzdan operatörlerine yönelik birden fazla kampanya anlatılmış, saldırganların internet yüzlü uygulamaları ve açık API’leri kullandığı belirtilmişti.
İlk erişim için kullanılan yöntemler arasında uzun ömürlü ve sabit API token’larının çalınması, kaynak kod depolarının sahte commit’lerle tedarik zinciri üzerinden ele geçirilmesi, yapılandırma dosyaları ile kaynak kod ya da veritabanlarında açıkta duran parolaların kullanılması ve çok faktörlü kimlik doğrulama (MFA) içermeyen uygulama ve uzaktan erişim servislerinin sömürülmesi yer alıyor.
CERT-In, bu yaklaşımın kredi oluşturma, KYC, yaptırım kontrolü, faydalanıcı doğrulaması, bakiye yeterliliği ve işlem limiti gibi uygulama katmanı denetimlerini devre dışı bıraktığını belirtti. Saldırganların işlemleri hızlı biçimde gerçekleştirerek parayı birden fazla bankadaki “mule” hesaplara aktardığı, ayrıca logları silmeye ve uç nokta güvenlik araçlarını manipüle etmeye çalıştığı ifade edildi.
Kuruma göre saldırganlar bulut altyapısını da komut çalıştırmak ve zararlı yük dağıtmak için kullanıyor. Buna ek olarak, genel erişime açık ama üretim dışı ortamlardan ortak kimlik bilgileri, token’lar veya ağ yolları elde edip bunlarla üretim sistemlerine sıçradıkları da tespit edildi.
Analizlerde ayrıca saldırganın uygulama kod tabanlarını tersine mühendislikle inceleyerek özel istismarlar hazırladığı, değiştirilmiş uygulama paketleri üzerinden yetkisiz API çağrıları yaptığı ve sistemin yalnızca meşru istemcinin API’ye erişeceği varsayımını bozduğu aktarıldı. Kurban sistemlerde yetkisiz para akışını doğrulamak için zaman zaman yalnızca 1 rupilik test işlemleri yaptığı, ardından büyük tutarlı transferlere geçtiği de rapora yansıdı.
Ödeme toplayıcılarının merchant settlement API’lerinin kötüye kullanıldığı, kısa süre önce açıklanan dosya yükleme ve deserialization açık zincirlerinin PHP ve Node.js uygulamalarında web shell elde etmek için kullanıldığı da bulgular arasında yer aldı. CERT-In, yapay zekâ destekli geliştirme izlerine benzeyen biçimde, kısa sürede çok sayıda özel betik üretildiğini ve bunların art arda iyileştirildiğini de ekledi.
Bu saldırıların bir diğer ayağında, ortak altyapı üzerinden çalışan ve internetten erişilebilen ön üretim ortamlarının hedef alındığı belirtildi. Saldırganlar bu alanlardan paylaşılan kimlik bilgileri, token’lar ve ağ erişim yolları alıp bunları üretim sistemlerine geçiş için kullanıyor.
İlk erişimden sonra yapılan işlemler arasında uygulama kodunun tersine mühendislikle çözülmesi, yetkisiz API çağrıları için değiştirilmiş paketlerin kullanılması, düşük tutarlı test transferleriyle para akışının doğrulanması ve satıcı mutabakat API’lerinin suistimali de yer alıyor. CERT-In, bu faaliyetlerin tamamının saldırganın kurban kurumun kendi sistemleri içinden işlem yapıyormuş gibi görünmesine yardım ettiğini vurguladı.
Kurum, saldırganların yeni açıklanan zafiyetleri de hızla istismar ettiğini; bunlar arasında dosya yükleme ve deserialization zincirleriyle PHP ve Node.js uygulamalarında web shell elde edilmesine yol açan açıkların bulunduğunu bildirdi. Buna paralel olarak, çok sayıda özel betiğin otomatik ve iteratif biçimde üretildiği, bu desenin yapay zekâ yardımlı geliştirmeyle uyumlu olduğu kaydedildi.
CERT-In aynı gün yapay zekâ sistemlerinin denetimine ilişkin yeni bir çerçeve de yayımladı. “Artificial Intelligence Security Auditing Guidelines” adıyla duyurulan rehber, yapay zekâ sistemlerinde yönetişim, güvenlik, gizlilik, adalet, şeffaflık, dayanıklılık ve denetlenebilirlik için ayrıntılı gereksinimler belirliyor.
Rehber, bir yapay zekâ ajanının belgelenmiş kimliğinin, yetkilendirilmiş amaçlarının, onaylanmış araç kullanımının, izin sınırlarının ve en az ayrıcalık ilkesine bağlılığının test edilmesini istiyor. Ayrıca sonuç doğuracak işlemler için insan onayı zorunluluğu, yüksek riskli yapay zekâ sistemlerinde acil durdurma, kimlik bilgisi iptali ve otomatik yeniden başlatmayı engelleyen kontrollerin bulunması gerektiğini söylüyor.
CERT-In, “etkili güvence” için kurumsal hesap verebilirlik, teknik test, veri ve model yönetişimi, sürekli izleme, insan gözetimi, olay müdahalesi ve üçüncü taraf güvencesinin birlikte yürütülmesi gerektiğini belirtti. Kurum, çerçevenin her yapay zekâ sisteminin niteliği, ölçeği, otonomisi ve potansiyel etkisiyle orantılı denetlenebilir gereksinimler sunduğunu da vurguladı.
Öte yandan açık kaynak ARTEX araçlarının gerçek saldırılarda kötüye kullanılması, geliştiricisini GitHub deposunu kapatmaya itti. Ancak boşluğu kısa sürede başka kopyalar doldurdu. Listelenen örnekler arasında trhhubsd/ARTEXX, mhtsec/ARTEX ve RuoJi6/ARTEX yer aldı; ayrıca “mianhuatang11/artex” adlı Docker Hub imajı da öne çıktı.
Bağımsız araştırmacı Badbyte, trhhubsd/ARTEX deposunun 2.449 yıldız ve 600’den fazla fork aldığını aktardı. Araştırmacıya göre GitHub kopyasında sadece docker-compose.yml içindeki tek satır değiştirilerek Docker Hub’daki tomicdd/artex imajı çekilecek hale getirildi ve bu sürüm, kimlik doğrulaması yapılmadan login noktasına gelen istekte root shell açan yeni bir rutin gizledi.
Docker Hub verilerine göre bu imajın 9.000 kez indirildiği bildirildi. Badbyte, paylaşımında gizli verifyCaptcha() işlevinin login işleyicisine eklendiğini, CAPTCHA alanı gizli bir işaretle başlıyorsa kalan kısmın root yetkisiyle sh -c üzerinden çalıştırıldığını ve çıktının kimlik kontrolünden önce döndürüldüğünü anlattı.
Araştırmacı, bunun kurulum başına kimlik doğrulamasız bir root shell anlamına geldiğini ve kod incelemesinde fark edilmediğini söyledi. “Ele geçirilmiş bir ARTEX örneği, hedeflerde bulunan yamalanmamış bulguları, canlı kimlik bilgilerini, yakalanmış oturumları ve ağ konumunu elinde tutar. Arka kapıyı kontrol eden kişi, bir sonraki çalıştırmada ajanların ne yapacağını da sessizce değiştirebilir” değerlendirmesini yaptı.
4 Kasım 2026 itibarıyla internette 62 ARTEX konsolunun bu arka kapılı sürümü sunduğu tespit edildi. İlk örneğin 20 Ekim 2026’da, Docker imajı yüklenmesinden 12 gün sonra çevrimiçi olduğu; dağılımda 26 konsolun ABD’de, 17’sinin Hong Kong’da ve 7’sinin Çin’de bulunduğu aktarıldı.
Aynı tarihte internette ARTEX konsolu sunan toplam ana makine sayısı 1.645 olarak kaydedildi. “tomicdd/artex” dışında, “artex” adıyla imaj yayımlayan başka Docker Hub alan adları da belirlendi. Listede congdonglinux/artex, mianhuatang11/artex, autumn26/artex, andy1099zz/artex, dgddw/artex, trhhubsd/ARTEX ve ylh440104/artex yer aldı. Badbyte, bu arka kapının yazarının tek başına yeterli olan şeyi yaptığını, çünkü hedef alınan kişilerin zaten doğrulanmamış bir saldırı aracını açık bir portta root olarak çalıştırmayı seçtiğini söyledi.
Diğer yandan araştırmacı, ARTEX’in sahada kötüye kullanıldığının bilindiğini ve kullanılmaya devam edeceğini; buna karşın onu merak edip kuran çok sayıda kişinin kendi sunucusunda root shell ile karşılaşmayı beklemediğini ifade etti.
Kaynaklar
- Advisories (cert-in.org.in)
- Advisories (cert-in.org.in)
- Cert-In – Guideline (cert-in.org.in)
- mianhuatang11/artex – Docker Image (hub.docker.com)