

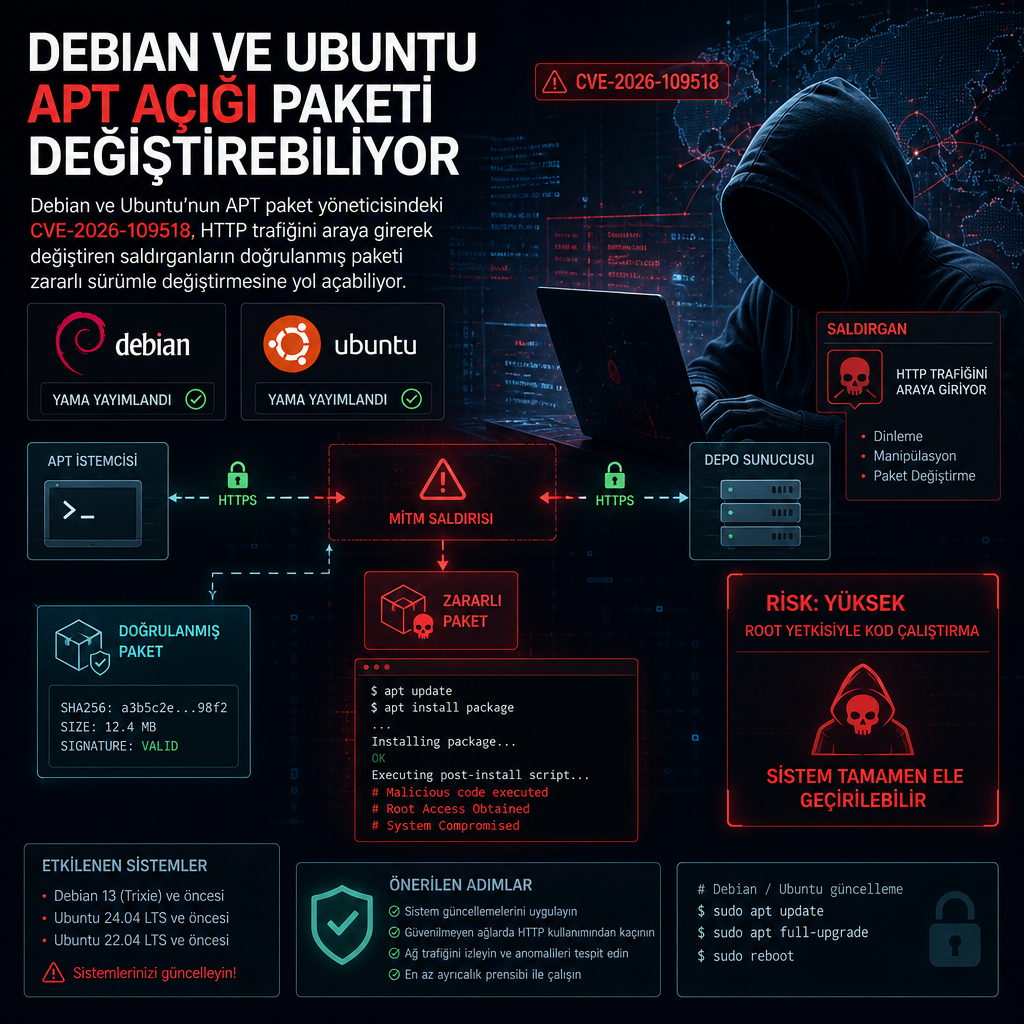
Debian ve Ubuntu’nun paket yöneticisi APT’de bulunan bir açık, ağ trafiğini araya girerek değiştirebilen saldırganların doğrulanmış bir paketin yerine kendi zararlı paketini geçirmesine izin veriyor. Paket kurulumu sırasında tetiklenen zafiyet, saldırgan kodunun root yetkileriyle çalışmasına kadar ilerleyebiliyor.
Debian, Ubuntu ve APT geliştiricileri 4 Kasım’da yayımladıkları güvenlik duyurularında açığın kritik olduğunu bildirdi. CVE-2026-109518 olarak takip edilen sorun, paket indirme sürecinde HTTP trafiğini manipüle edebilen bir aradaki saldırganı kapsıyor. Kötü niyetli bir mirror ya da proxy de bu senaryoya dahil ediliyor.
İndirme yeniden denendiğinde zincir kırılıyor
Açığın işleyişi, APT’nin indirme başarısız olduğunda yeniden deneme yapmasına dayanıyor. Geliştiricilerin açıklamasına göre saldırgan, HTTP yönlendirmeleri ve sıradan geçici sunucu hatalarıyla istemciyi paketi yeniden çekmeye zorlayabiliyor. Bu sırada APT, daha önce doğrulanmış paketin yerine saldırganın kontrol ettiği doğrulanmamış paketi kurabiliyor.
Debian tarafında düzeltme yayımlandı. Güvenlik izleyicisine göre bookworm dalındaki apt 2.6.1 sürümü savunmasızken 2.6.2 ile kapatıldı, trixie dalında 3.0.3 sürümü etkileniyordu ve 3.0.4’e yükseltildi. Kararlı olmayan forky ve sid dallarında ise 3.3.6 sürümüyle sorun giderildi. Debian’ın test dalının 4 Kasım saat 14:58 UTC itibarıyla hâlâ savunmasız 3.3.5 sürümünde olduğu da kayıtlara geçti.
Ubuntu cephesinde de aynı açık için yamalar yayımlanmaya başladı. 4 Kasım saat 14:25 UTC’de güvenlik arşivine eklenen yeni sürümler arasında Ubuntu 26.10 için 3.3.3ubuntu0.1, Ubuntu 26.04 LTS için 3.2.1ubuntu0.1, Ubuntu 24.04 LTS için 2.8.4ubuntu0.1 ve Ubuntu 22.04 LTS için 2.4.15ubuntu0.1 yer aldı. Ubuntu, 15:46 UTC itibarıyla takip ettiği sekiz sürümün tamamını, 14.04 LTS’den 26.10’a kadar, savunmasız olarak işaretlemeyi sürdürüyordu.
Ubuntu’nun değerlendirmesinde açığın önceliği yüksek ve CVSS v4.0 skoru 7.7 olarak veriliyor. Etkilenen sistemler arasında Debian ve Ubuntu tabanlı dağıtımlar da bulunuyor, ancak yayımlanan duyurularda tek tek isim verilmedi.
Açık, varsayılan ayarda Debian 12 ve Ubuntu 22.04 LTS ile birlikte etkinleşen non-zero Acquire::Retries ayarıyla birlikte anlam kazanıyor. Ubuntu, daha eski sürümlerin varsayılan kurulumda etkilenmediğini belirtiyor; buna karşın birçok kullanıcı betiğinin bu yeniden deneme ayarını eski sürümlerde de açmış olabileceğini APT geliştiricileri not ediyor. Debian 11 için de uzun dönem desteğin 31 Ağustos’ta sona ermesinin ardından düzeltilmiş 2.2.5 sürümü yayımlandı. Ubuntu Pro kullanan 14.04 kullanıcılarının da fix alabileceği belirtildi.
Raporda, saldırının HTTP üzerinden anlatıldığı ve HTTPS ile ulaşılan paket kaynaklarının aynı biçimde etkilenip etkilenmediğine dair bir açıklama yapılmadığı da yer alıyor. Açığı Max Justicz bildirdi; üç duyuruda da henüz istismar edildiğine dair bir bulgu ya da güncelleme yapamayan sistemler için bir geçici çözüm paylaşılmadı.
Kaynaklar
- lists.debian.org
- CVE-2026-109518 | Ubuntu (ubuntu.com)
- lists.debian.org
- CVE-2026-109518 (security-tracker.debian.org)