Railway, müşterilerine ait yapay zekâ erişim anahtarlarının ele geçirilmesinin ardından yaklaşık 740 bin dolarlık izinsiz kullanım ücreti oluştuğunu…


Railway, müşterilerine ait yapay zekâ erişim anahtarlarının ele geçirilmesinin ardından yaklaşık 740 bin dolarlık izinsiz kullanım ücreti oluştuğunu…
CERT-In, BFSI kuruluşlarını hedef alan Crafty Falcon saldırılarında AI araçlarının kullanıldığını ve arka kapılı ARTEX kopyalarının yayıldığını bildirdi.
x402 SDK açığı, harcama limiti olmayan varsayılan istemci nedeniyle yapay zekâ ajanlarının token bakiyelerini riske attı.
OpenCode’un isteğe bağlı bulut hizmeti Console’da tutulan API anahtarlarının ifşa edilmesi, OpenAI, Anthropic ve Google erişim bilgilerini riske attı.
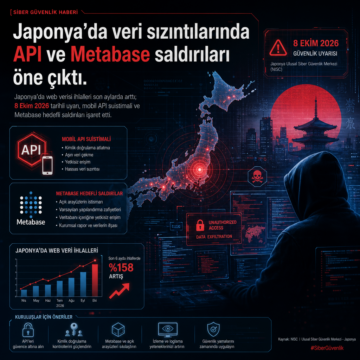
Japonya’da web verisi ihlalleri son aylarda arttı; 8 Ekim 2026 tarihli uyarı, mobil API suistimali ve Metabase hedefli saldırıları işaret etti.
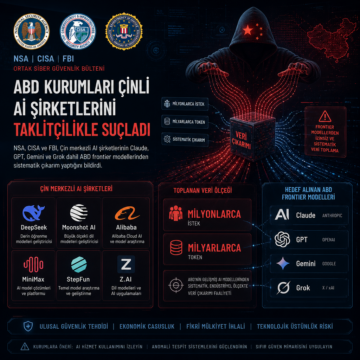
NSA, CISA ve FBI, Çin merkezli AI şirketlerinin Claude, GPT, Gemini ve Grok dahil ABD frontier modellerinden sistematik çıkarım yaptığını bildirdi.
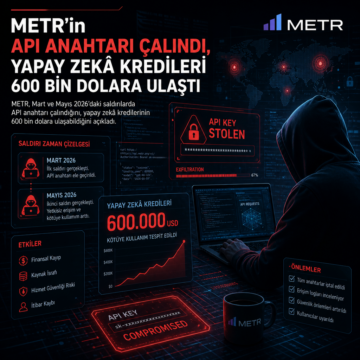
METR, Mart ve Mayıs 2026’daki saldırılarda API anahtarı çalındığını, yapay zekâ kredilerinin 600 bin dolara ulaşabildiğini açıkladı.
Public GitHub commit’lerinde açıkta kalan n8n API anahtarları, araştırmacıların test ettiği erişilebilir sistemlerin yüzde 36’sında yetkili erişim sağladı. Çalışma, 4.576 benzersiz token, 1.255 hostname ve kontrollü ortamda yeniden üretilen dört saldırı tekniğini ortaya koydu.

LoadMaster yük dengeleyicide, API etkinse root yetkisiyle komut çalıştırmaya izin veren ciddi bir güvenlik açığı tespit edildi. Etkilenen sürümler için yama yayımlandı; saldırganlar doğrulanmamış isteklerle sistemde tam kontrol elde edebilir. Kurumların öncelikle yamayı uygulaması ve API erişimini gözden geçirmesi gerekiyor.

Salesforce, Klue uygulamasındaki OAuth token suistimali nedeniyle entegrasyonları askıya aldı. Saldırganlar, eski bir kimlik bilgisi üzerinden erişim sağlayarak bazı müşterilerin CRM verilerine ulaştı. Bu durum, özellikle üçüncü taraf entegrasyon hesaplarının izlenmesinin önemini bir kez daha gözler önüne serdi.