

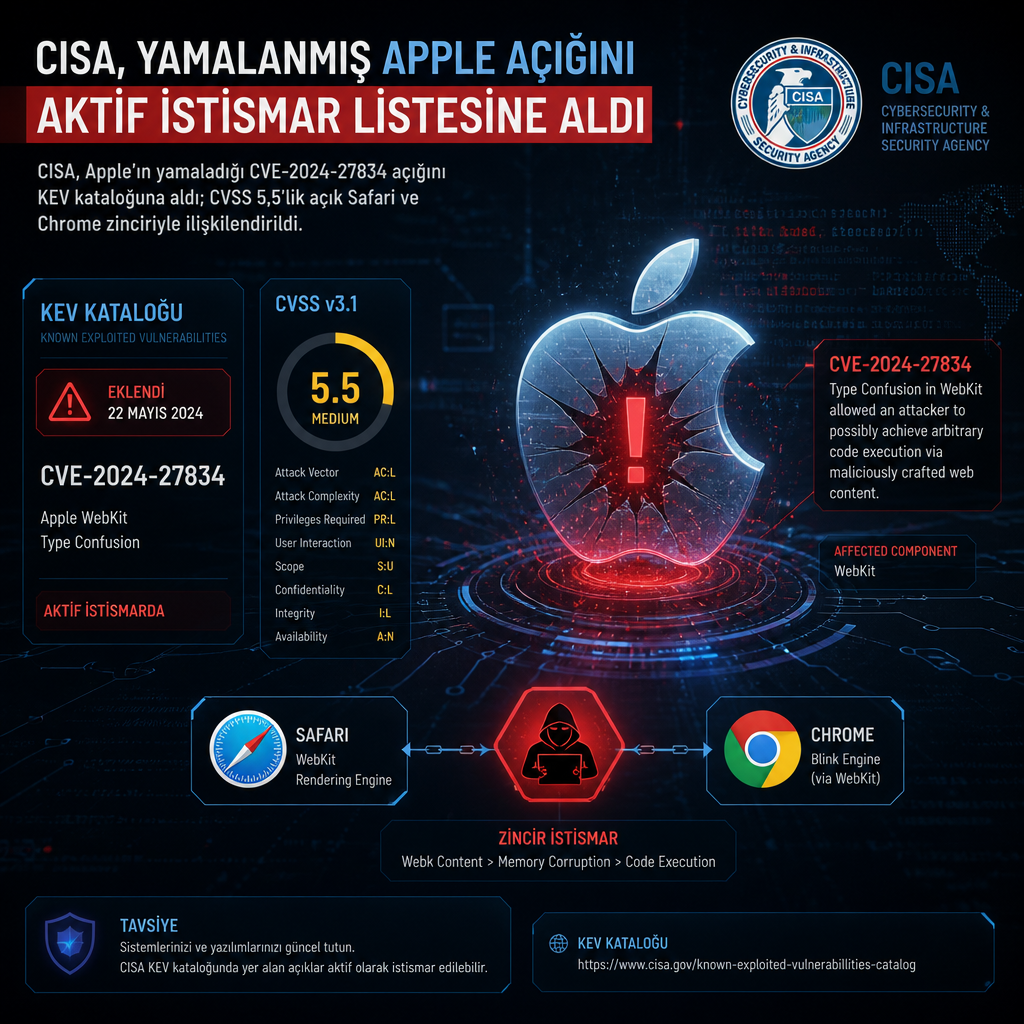
CISA, Apple’ın daha önce yamaladığı CVE-2024-27834 açığını aktif istismar edildiği gerekçesiyle Known Exploited Vulnerabilities (KEV) kataloğuna ekledi. Orta şiddette sınıflandırılan açık, CVSS 5,5 puanına sahip ve yanlış kimlik doğrulama hatası nedeniyle bir saldırganın okuma-yazma yetkisi varsa Pointer Authentication mekanizmasını atlatmasına imkân tanıyabiliyor.
Apple, bu zafiyeti Mayıs 2024’te yayımladığı güncellemelerle kapattı. Düzeltme iOS 16.7.8 ve iPadOS 16.7.8, iOS 17.5 ve iPadOS 17.5, macOS Sonoma 14.5, tvOS 17.5, watchOS 10.5 ve Safari 17.5 sürümlerine geldi. Açık, aynı yıl mart ayında düzenlenen Pwn2Own Vancouver yarışmasında sıfırıncı gün olarak gösterilmişti.
Safari ve Chrome üzerinden dağıtılan zincir
KEV listesine ekleme, Sekoia’nın Safari ve Google Chrome’da daha önce yamalanmış açıkların kötüye kullanıldığına ilişkin raporunun ardından geldi. Rapora göre Rusya ile bağlantılı olabileceği değerlendirilen aktörler, tarayıcı ve cihaz verisi toplayabilen zararlı yazılımı dağıttı.
Faaliyet, Rusya Federal İstihbarat Servisi ile ilişkilendirilen APT29 grubuna, yani Cozy Bear ve Midnight Blizzard adına, orta ila yüksek güven düzeyinde atfedildi. Saldırıların üç başlangıç yolu kullandığı belirtildi: ele geçirilmiş meşru web siteleri, popüler siteleri taklit eden sahte alan adları ve Plerdy SEO Tracker’ı hedef alan bir tedarik zinciri saldırısı.
Teknik akış nasıl işledi
Zincir, ziyaretçinin cihazını profilleyen zararlı JavaScript’in sunulmasıyla başlıyor. Bu kod, hedef sistemi inceledikten sonra tarayıcı çerezlerini çalmaya yönelik yükü tetikliyor. Aktarım akışında, saldırganların önce ziyaretçiyi profillemesi, ardından kötü amaçlı JavaScript’i çalıştırması ve son aşamada bilgi hırsızlığı yükünü devreye sokması yer alıyor.
Kaynak metne göre sıfır tıklamalı istismar zinciri, WebKit içindeki uzaktan kod çalıştırma açığı CVE-2025-43529 ile pointer authentication codes (PACs) atlatma tekniğini birleştiriyor. Bu birleşim, tarayıcı çerezlerinin çalınmasına dönük JavaScript yükünün çalıştırılmasını sağlıyor.
ABD federal sivil yürütme organı kurumlarına, aktif istismar nedeniyle gerekli yamaları 18 Kasım 2026’ya kadar uygulamaları tavsiye edildi. NVD kaydının bağlantısı da kaynakta https://nvd.nist.gov/vuln/detail/CVE-2024-27834 olarak verildi.