Finans kuruluşları, yapay zekâ destekli istismarların hızlanmasıyla yazılım tedarik zincirini yeniliyor; CVE backlog’u ve eski açıklar yeni tehdit…
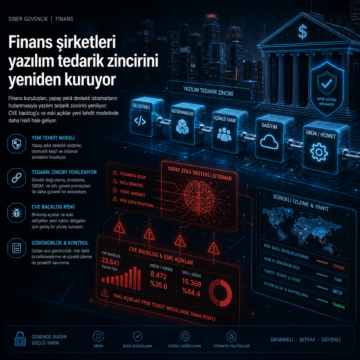


Finans kuruluşları, yapay zekâ destekli istismarların hızlanmasıyla yazılım tedarik zincirini yeniliyor; CVE backlog’u ve eski açıklar yeni tehdit…
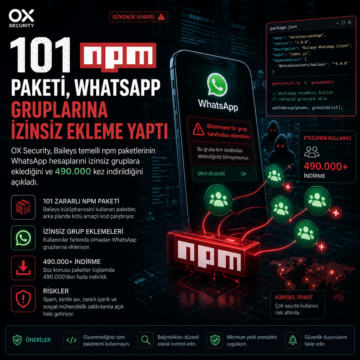
OX Security, Baileys temelli npm paketlerinin WhatsApp hesaplarını izinsiz gruplara eklediğini ve 490.000 kez indirildiğini açıkladı.
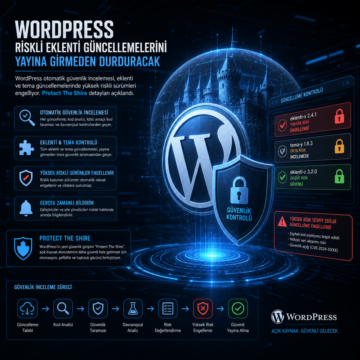
WordPress otomatik güvenlik incelemesi, eklenti ve tema güncellemelerinde yüksek riskli sürümleri engelliyor; Protect The Shire detayları açıklandı.
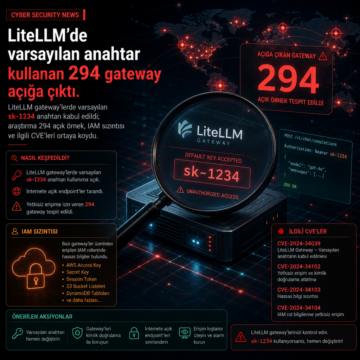
LiteLLM gateway’lerde varsayılan sk-1234 anahtarı kabul edildi; araştırma 294 açık örnek, IAM sızıntısı ve ilgili CVE’leri ortaya koydu.
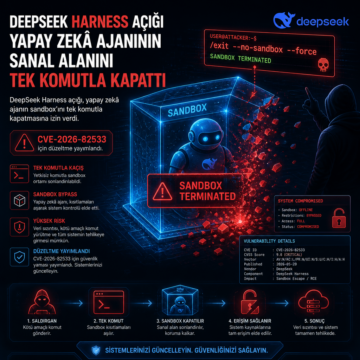
DeepSeek Harness açığı, yapay zekâ ajanının sandbox’ını tek komutla kapatmasına izin verdi. CVE-2026-82533 için düzeltme yayımlandı.
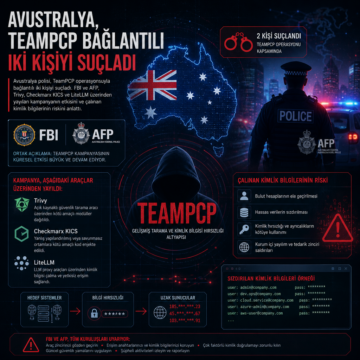
Avustralya polisi, TeamPCP operasyonuyla bağlantılı iki kişiyi suçladı.
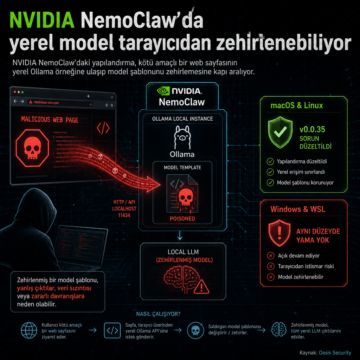
NVIDIA NemoClaw’daki yapılandırma, kötü amaçlı bir web sayfasının yerel Ollama örneğine ulaşıp model şablonunu zehirlemesine kapı aralıyor.
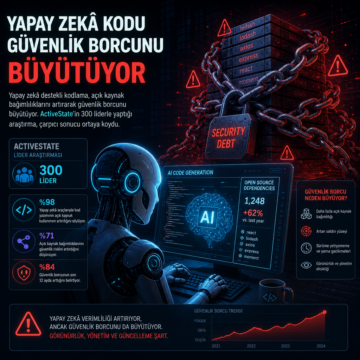
Yapay zekâ kodlama, açık kaynak bağımlılıklarını artırarak güvenlik borcunu büyütüyor; ActiveState’in 300 liderli araştırması bunu ölçtü.

LiteLLM tedarik zinciri saldırısında 434.000 dosya üzerinden 2.100’den fazla kuruluşun gizli anahtarları ve parolaları açığa çıkmış olabilir.

Araştırmacılar, TeamPCP adıyla bilinen grubun 2020’den beri aktif olduğunu ve internet yüzüne açık altyapılardan yazılım tedarik zinciri saldırılarına uzanan bir faaliyet yürüttüğünü açıkladı. Oligo ve Flare’ın bulgularında ShadowRay 2.0, TA-NATALSTATUS, Operation PCPcat, GitHub Actions ile token hırsızlığı, Kubernetes için kube.py betiği ve Mart 2026’ya kadar görülen silici benzeri yeni sürümler yer aldı.