

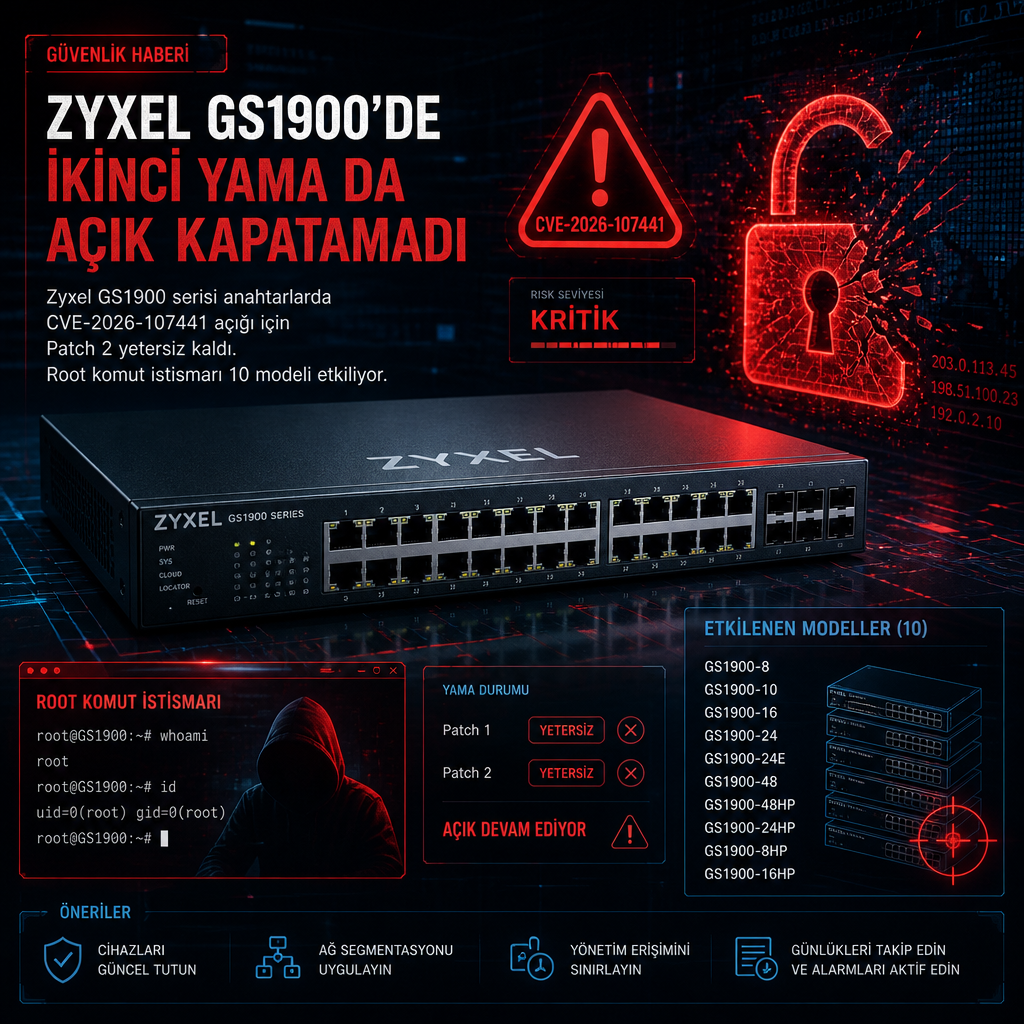
Zyxel’in GS1900 serisi ağ anahtarlarında bulunan komut çalıştırma açığı için yayımladığı ilk düzeltme, saldırganları durdurmaya yetmedi. Araştırmacılar, aynı cihazlarda uzaktan root yetkisiyle komut çalıştırmaya izin veren ayrı bir zafiyet bulduğunu ve bunun için 23 Ekim’de yeni bir firmware yayımlandığını açıkladı.
Yama, GS1900 serisindeki 10 modeli kapsıyor. Etkilenen cihazlar, web yönetim arayüzüne ağ üzerinden erişebilen ve oturum açmadan komut çalıştırılmasına yol açan bir CGI işleme hatasından etkileniyor. Zyxel, bu açık için CVE-2026-107441 numarasını verdi; araştırmacılar ise bunu 29 Eylül’de üreticiye bildirdiklerini ve o tarihte saldırganların çalışır durumda bir istismara zaten sahip olduğunu belirtti.
Patch 2’nin atladığı hata ayrı izlendi
Zyxel’in önceki duyurusu 16 Haziran’daki CVE-2026-7273 bildirimiyle bağlantılıydı ve o açık için 2.90 Patch 2 firmware’i yayımlanmıştı. Ancak yapılan teknik incelemeye göre yeni istismar, Patch 2’nin kapatmadığı başka bir kusura dayanıyor. Şirketin 3. yaması, 23 Ekim’de yayımlanan 2.90 Patch 3 sürümüyle bu boşluğu kapatıyor.
Güvenlik araştırmacıları, ilk yamayı yüklemiş cihazların da risk altında kaldığını söylüyor. Teknik incelemede, CVE-2026-107441’in Patch 2 sürümlerinin tamamında bulunduğu; saldırganın yalnızca yönetim servisine ağ erişimi elde etmesinin yeterli olduğu ifade edildi. Zyxel’in kendi notlarında ise açık, “LAN tabanlı, kimlik doğrulaması gerektirmeyen saldırgan” olarak tanımlandı.
Binarly’nin analizine göre sorun, switch üzerindeki web isteklerini işleyen programda ortaya çıkıyor. Hata, bellekte ayrılan alanın dışına yazma anlamına gelen out-of-bounds write türünde. Program her istek parametresini 140 parametreye kadar taşıyabilen sabit bir alanda tutuyor, ancak parametre boyutunu hiç denetlemiyor. Patch 2’den önce de kaç parametre saklandığını kontrol etmiyordu.
Saldırı zinciri burada devreye giriyor. İstismar, 140’ıncı parametreyi kasıtlı olarak çok büyük göndererek bu alanın sonunu taşıyor ve programın parametre sayacını değiştiriyor. Ardından gelen parametre belleğin dışına yazılıyor ve saldırgan, programın çağırmak üzere olduğu işlevi kendi komutunu çalıştıran bir işleve çevirebiliyor. Araştırmacılar, bu nedenle saldırı komutlarının root ayrıcalıklarıyla çalıştığını aktardı.
Patch 2, sayaç için bir kontrol eklemişti. Fakat bu kontrol, taşan parametre zaten kopyalandıktan sonra devreye giriyor. Sayaç o aşamada saldırganın belirlediği değeri taşıdığı için denetim yazmayı engellemiyor. Araştırmacılar, istismarın Patch 2’ye herhangi bir değişiklik yapılmadan karşı çalıştığını ve bunu emüle edilmiş firmware üzerinde de gerçek donanımda da doğruladıklarını söyledi. Hangi model üzerinde test yapıldığı açıklanmadı.
İstismar kodunun kendi destek listesinde GS1900-24 için Patch 2 yapısının da yer aldığı belirtiliyor. Araştırmacılar, Zyxel’in kendilerine CVE-2026-7273’ün eksik sayaç kontrolüyle ilgili olduğunu, eksik boyut kontrolünü ise ayrı bir kusur olarak ele aldığını ve bunun artık CVE-2026-107441 olarak izlendiğini bildirdiğini aktardı. Patch 3 kodunda ise sayacın kopyalama işleminden önce kontrol edildiği ve kopyalamanın boyutla sınırlandığı ifade edildi.
Zyxel’in güvenlik duyurusuna göre yamalanması gereken modeller ve sürümler şöyle: GS1900-8 için 2.90(AAHH.2)C0 ve öncesi, GS1900-8HP için 2.90(AAHI.2)C0 ve öncesi, GS1900-10HP için 2.90(AAZI.2)C0 ve öncesi, GS1900-16 için 2.90(AAHJ.2)C0 ve öncesi, GS1900-24 için 2.90(AAHL.2)C0 ve öncesi, GS1900-24E için 2.90(AAHK.2)C0 ve öncesi, GS1900-24EP için 2.90(ABTO.2)C0 ve öncesi, GS1900-24HPv2 için 2.90(ABTP.2)C0 ve öncesi, GS1900-48 için 2.90(AAHN.2)C0 ve öncesi, GS1900-48HPv2 için 2.90(ABTQ.2)C0 ve öncesi. Her model için düzeltilmiş sürüm ilgili Patch 3 yapısı olarak yayımlandı.
Şirketin duyurusunda, yeni firmware’i yükleyemeyen kullanıcılar için geçici bir çözüm yer almıyor. Duyuru ayrıca, güncellemenin saldırganın daha önce elde etmiş olabileceği erişimi ortadan kaldırıp kaldırmadığını da belirtmiyor. Bir cihazın ele geçirilmiş olabileceği durumda hangi kontrollerin yapılması gerektiğine ilişkin yönlendirme de paylaşılmadı.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, CVE-2026-7273’ü 21 Eylül’de Known Exploited Vulnerabilities kataloğuna ekledi ve federal kurumlara 24 Eylül’e kadar üreticinin Patch 2 düzeltmesini uygulama süresi verdi. Bu adım, daha önceki saldırıların kamuoyuna açıklandığı gün geldi. KEV kataloğunun dün güncellenen verilerinde CVE-2026-107441 yer almıyor.
Yayımlanan saldırı raporunda, istismarın ağ anahtarlarına bir veri toplama betiği indirmek ve toplanan verileri daha sonra alınmak üzere bırakmak için kullanıldığı anlatıldı. Elde edilen veriler arasında switch yapılandırmaları, hash’lenmiş root kimlik bilgileri ve ağ bilgileri bulunuyor. İncelenen 996 cihazın 564’ünde hâlâ fabrika varsayılanı kimlik bilgileri kullanılıyordu.
Raporda saldırganların hangi firmware üzerinde çalıştığı ya da cihazlara nasıl ulaştığı yer almadı. Yine de kullanılan grubun, başka kaynaklarda Red Heron adıyla izlenen ve Çince konuşan bir topluluk olarak tanımlanan aktörle aynı ya da onunla ilişkili olduğu değerlendirildi. Aynı aktör grubuna bağlı JITTERLY adlı arka kapı, daha önce Gitea sunucularını hedef alan bir kampanyada da görülmüştü. Araştırmacılar istismarı 17 Eylül’de, JITTERLY için komut sunucusu olarak da kullanılan bir sunucudaki açık bir klasörde bulduklarını belirtti.
Binarly ve diğer araştırmacılar, yeni açığın tüm Patch 2 yapılarında bulunduğunu vurgulayarak iki olasılık üzerinde durdu: Ya Patch 2, CVE-2026-7273 için hatalı bir düzeltmeydi ya da saldırılar CISA’nın işaret ettiği açıktan farklı bir kusuru hedefliyordu. Araştırmacılar, kısa bir proof-of-concept sürümünü yakında yayımlayacaklarını da duyurdu.
Zyxel’in 3 Kasım 2026 tarihli güvenlik notunda, raporu Yegor Vasilenko ve Fernando Mercês’in ilettiği için teşekkür edildi. Firma, GS1900 serisinde kalan tüm destek kapsamındaki modeller için 2.90 Patch 3 kurulumunu öneriyor.