

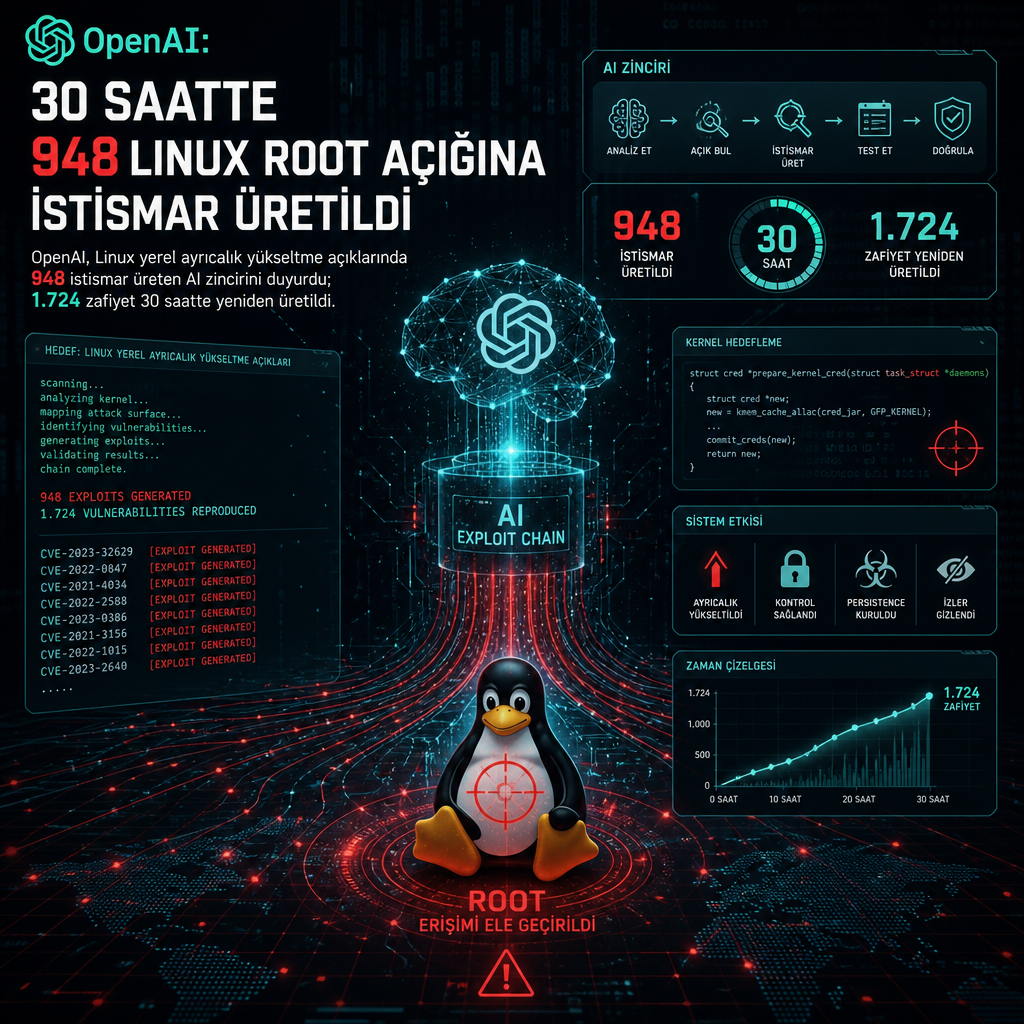
OpenAI, Linux çekirdeğinde ve yaygın kullanılan dağıtımlarda çalışan yerel ayrıcalık yükseltme açıklarını hedefleyen yeni yapay zekâ zincirinin 30 saatlik bir çalışmada 948 çalışır istismar ürettiğini açıkladı. Şirkete göre aynı çalışma içinde 1.724 zafiyet dinamik olarak yeniden üretildi, 2.308 aday bulgu analiz edildi ve toplam API maliyeti 1,2 milyon doları aştı.
Bu sonuçlar, saldırganın yerel bir hesaptan root yetkisine yükselmesine izin verebilecek Linux açıklarına odaklanıyor. OpenAI, çalışma kapsamında üretilen istismarların bir Linux dağıtımında doğrulandığını ve araştırma hattının bilgi sızıntısı açıkları için de PoC hazırladığını belirtti.
Şirketin aktardığına göre bu araştırma, haziran 2026’da duyurulan ve GPT-5.5-Cyber modelinin bulduğu 24 yerel ayrıcalık yükseltme istismarının ardından geldi. Yeni çalışma ise keşif, doğrulama, istismar üretimi, yama oluşturma ve insan incelemesinden oluşan beş aşamalı bir “ajan” hattına dayanıyor.
İlk aşamada ajanlar, güvenlik açısından kritik ve düşük yetkili kullanıcıların ulaşabildiği kod parçalarını tarayarak yüksek değerli denetim hedefleri belirliyor. Ardından her aday bulgu, sanal bir ortamda yeniden üretiliyor ve çalışma zamanı kanıtları korunuyor. Doğrulanan zafiyetler için istismar edilebilirlik testi yapılıyor; açıkların bilgi sızdırma ya da LPE amaçlı kötüye kullanılıp kullanılamayacağı kontrol ediliyor ve bir kavram kanıtı hazırlanıyor. Son aşamada yamalar üretiliyor, ardından güvenlik araştırmacıları istismarı, yama önerisini ve bildirilecek önem derecesini gözden geçiriyor.
OpenAI, ekim ortasında yapılan bir çalışmada önümüzdeki döneme ait bir siber modeli kullanarak 30 saat içinde 1.724 zafiyeti dinamik olarak yeniden ürettiklerini, 291 bilgi sızıntısı açığı için PoC ve 948 çalışır yerel ayrıcalık yükseltme istismarı oluşturduklarını söyledi. Şirket, toplam çalışmanın 1.213.430 dolar değerinde API kredisi tükettiğini ve bunun LPE başına yaklaşık 1.279 dolara karşılık geldiğini kaydetti.
Araştırma ekibi, bu süreçte en az 10 yeni Linux istismar tekniği kullandıklarını da belirtti. Açıklamada bunlar arasında hedef çekirdek önbelleği içinde nesne sıkıştırma için iki yeni kalıcı elastik nesne, istismar güvenilirliğini artıran iki yeni page grooming tekniği, yetki yükseltmeyi doğrudan ya da rastgele yazma üzerinden sağlayan beş yeni data-only yöntem ve rastgele type confusion içeren bir teknik yer aldı.
OpenAI, üretim hattının yalnızca açık bulmadığını, aynı zamanda yamaya kadar uzanan bir iş akışı kurduğunu vurguladı. Şirket, geliştirilen yamaların güvenlik araştırmacılarının insan incelemesinden geçtiğini ve bu sayede bildirime hazır hale getirildiğini aktardı. Bu yaklaşımın, zafiyet keşfi ile yama hazırlığı arasındaki adımları tek bir süreç içinde topladığı belirtildi.
VulnCheck, geçen ay yayımladığı raporda yapay zekâ destekli zafiyet keşfini “büyüyen bir risk kategorisi” olarak sınıflandırdı. Kurum, bu araçların teknik uzmanlığı sınırlı kişiler için bile yazılım açıklarını tespit etmeyi kolaylaştırdığını ve yeni başlayan saldırganların daha az teknik bilgiyle sonuç almasına yol açtığını yazdı.
Raporda, aynı yeteneklere savunucular kadar kötü niyetli aktörlerin de erişebildiği hatırlatıldı. VulnCheck, bu durumun yeni sıfırıncı günlerin bulunmasını, silaha dönüştürülmesini ve kullanılabilir hedef havuzunun az çabayla genişletilmesini kolaylaştırdığını söyledi.
Google Threat Intelligence Group’un paylaştığı verilere göre, aylık açık bildirimi sayısı Ocak 2026’daki 5.045 seviyesinden Ağustos 2026’da 10.740’a çıktı. Yüksek riskli sınıfta yer alan bildirimler de aynı dönemde 131’den 350’ye yükseldi ve bu artış yüzde 167’ye ulaştı.
İngiltere Ulusal Siber Güvenlik Merkezi, salı günü yayımladığı değerlendirmede AI destekli siber araçların yaygın erişilebilirliğinin büyük olasılıkla sıfırıncı gün açıklarının keşfinde ciddi bir artışa yol açtığını söyledi. Kurum, savunma amaçlı AI-siber araçlarının bir açığın zero-day aşamasından N-day aşamasına geçiş süresini kısalttığını ve yama sürecini hızlandırdığını da not etti.
NCSC, doğru ve yaygın yapılandırma yapılmadığında birçok sistemin hâlâ bu araçlarla zafiyet arayan saldırganlara açık kaldığını vurguladı. Kurum ayrıca kuruluşların iç yama ve test süreçlerini bu yeni açık keşfi hızına uyumlu hale getirmesi gerektiğini belirtti.
Değerlendirmede, saldırganların bir hedefe ulaşmak için erişim kaybetme konusunda daha az temkinli davrandığı, çünkü erişimi yeniden kazanmanın maliyetinin düşük olduğu ifade edildi. NCSC, siber kabiliyetlerin artık daha geniş bir faaliyet yelpazesinde kullanıldığını ve bunun rakiplerin bilgiye erişimini ile operasyonel kullanımını kolaylaştırdığını aktardı.
OpenAI, öncü modellerin açık keşfi hızına otomatik yama üretiminin eşlik etmesi gerektiğini savunuyor. Şirket, insan uzman yönlendirmesiyle yapılan yinelemelerin yapay zekâ tarafından üretilen yamaları işlevsel olarak doğru, mevcut kodlama tarzlarıyla uyumlu ve saldırı varyantlarına dayanıklı hale getirebileceğini belirtti.
Şirket ayrıca, yakın ve orta vadede güncel yamaları yüklenmemiş bir işletim sisteminde düşük yetkili bir hesaba erişimin, iyi kaynaklara sahip bir tehdit aktörü için fiilen root erişimiyle aynı görülmesi gerektiğini ifade etti. Açıklamada, bu durumun savunmasız sistemlerde düşük yetkili erişimin önemini doğrudan artırdığı kaydedildi.
OpenAI, frontier modellerin zafiyet keşfinde yarattığı hızın, otomatik yama üretimiyle eşleştirilmesi gerektiğini yineledi. Şirketin aktardığına göre bu eşleşme, yazılımı güvence altına almak ve istismar penceresini daraltmak için gerekli görülüyor.
Aynı zamanda güvenlik ekiplerinin de aynı araçları savunma tarafında kullandığı belirtiliyor. OpenAI’nin araştırması, Linux tarafında hem açık bulma hem de yama üretme sürecinin tek bir iş akışı içinde otomatikleştirilebildiğini gösteren örneklerden biri olarak sunuldu.
Found this article interesting? Follow us on Google News, Twitter and LinkedIn to read more exclusive content we post.