

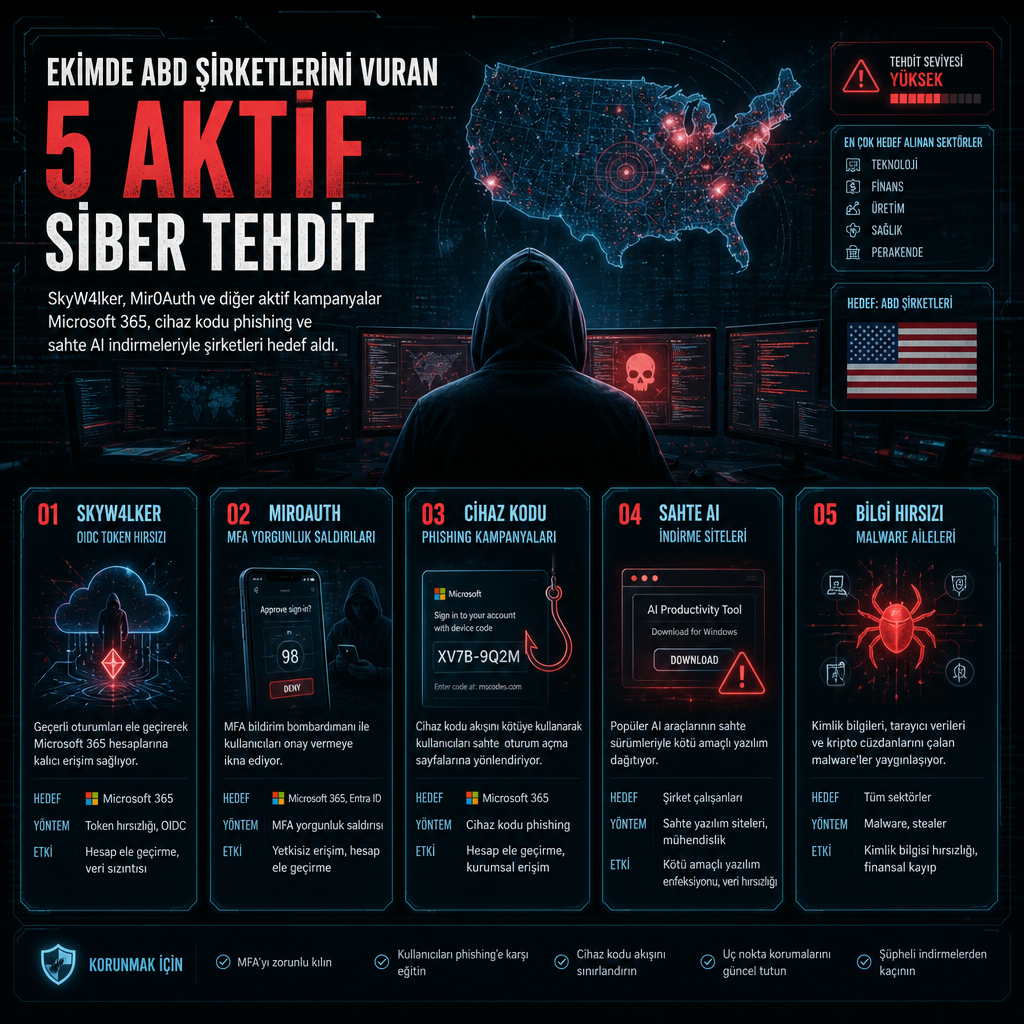
ABD’de şirket hesaplarını hedef alan beş aktif kampanya, Ekim 2026 boyunca kimlik avı, sahte yazılım indirmeleri ve token hırsızlığıyla kurumsal ağlara sızma riskini artırdı. Yapılan son analizlerde öne çıkan saldırılar; Microsoft 365 hesaplarını ele geçirmeyi, cihaz kodu doğrulamasını istismar etmeyi, Defender korumasını zayıflatmayı ve tarayıcı oturum çerezlerini çalmayı amaçlıyor.
İncelemeler, saldırıların özellikle ABD’deki teknoloji, kamu, eğitim, danışmanlık, sağlık ve finans kuruluşlarını etkilediğini gösterdi. Araştırmacılar, 21 Ekim 2026’ya kadar yalnızca birkaç kampanyaya bağlı yüzlerce sandbox oturumu tespit etti; bazı gruplarda ABD kaynaklı gönderimler açık ara öne çıktı. Ortak nokta ise saldırganların güvenilir görünen servisleri ve yerleşik kimlik doğrulama akışlarını kullanarak parola çalmadan ya da çok faktörlü kimlik doğrulamayı doğrudan aşmadan hesap erişimi elde etmeye çalışması.
İncelemelerin merkezindeki kampanyalardan SkyW4lker, Microsoft’un meşru device-code kimlik doğrulamasını kötüye kullanan aktif bir phishing kiti olarak öne çıktı. ANY.RUN araştırmacıları, Haziran ile 21 Ekim 2026 arasında SkyW4lker ile ilişkili 618 sandbox analizini kayda geçti; bunların yüzde 46’sı ABD’den geldi. Saldırı e-postaları sözleşme, fatura ya da iş teklifi gibi görünerek kullanıcıyı ilk temas noktasına çekiyor.
SkyW4lker zincirinde kurban, CAPTCHA kontrollerinden ve güvenilir platformlardan geçirildikten sonra Microsoft’un meşru doğrulama sayfasına yönlendiriliyor. Kullanıcı device code girdiğinde saldırgan, parola almadan kurumsal hesaba yetkisiz erişim elde edebiliyor. Bu yöntem, Microsoft 365 oturumunu hedef alırken MFA’yı doğrudan kırmak yerine meşru oturum açma akışını suistimal ediyor.
Araştırmacılar, tek bir şüpheli bağlantının daha geniş bir operasyonu ortaya çıkarabildiğini de aktardı. ANY.RUN’un yeni Related Threat Context özelliği, şüpheli etkinliği önceki sandbox incelemeleri ve tehdit istihbaratıyla ilişkilendirerek manuel çalışmayı azaltıyor. SkyW4lker incelemesinde bu özellik, ek zararlı altyapının bulunmasına ve Gabagool adlı başka bir phishing kitiyle teknik bağların kurulmasına yardımcı oldu.
İnceleme, TI Lookup aşamasına taşındığında 198.23.223.185 IP adresi analiz edildi ve bununla bağlantılı URL’ler ile tehdit etkinliği listelendi. Sonuçlar, teknoloji, kamu, eğitim, danışmanlık ve sağlık kuruluşlarını kapsayan ilişkili faaliyeti ortaya koydu. Gönderimler yalnızca ABD’den değil, Latin Amerika ve Avrupa’dan da geldi. Araştırmacılara göre bu URL’ler, SOC ekiplerinin mevcut tespit sistemlerini zenginleştirmesi ve bağlantılı tehditleri avlaması için kullanılabiliyor.
SkyW4lker için verilen saldırı akışı, sözde güvenilir bir kapıdan başlayıp Microsoft’un gerçek giriş ekranına uzanıyor. Araştırmacılar, bu yüzden ilk alarmın ötesindeki göstergelerin de incelenmesi gerektiğini belirtti. Şüpheli device-code kullanımı, ilgili URL’ler ve ilişkili altyapı birlikte izlendiğinde, kurbanın hesabına erişim sağlanmadan önce operasyonun tamamı daha net görülebiliyor.
SkyW4lker ve Mir0Auth, Microsoft 365 oturumlarını hedefliyor
Mir0Auth da Microsoft 365 kullanıcılarını hedefleyen başka bir aktif kit olarak öne çıktı. Kampanya, zararlı PDF ekleri içeren phishing e-postalarıyla başlıyor ve kullanıcıları sahte DocuSign sayfalarına yönlendiriyor. Analizlerde gizlenmiş betiklerin ve saklı kimlik doğrulama isteklerinin Microsoft 365 token’larını ele geçirmeye çalıştığı görüldü. Bu yöntem, çalınan parola olmadan, mevcut oturum token’ları üzerinden e-posta ve iş verilerine erişim sağlama riski taşıyor.
SkyW4lker ve Mir0Auth için ortak saldırı zinciri benzer ilerliyor: e-posta ile temas kuruluyor, kurban güven veren bir ara sayfadan geçiriliyor, ardından Microsoft’un gerçek giriş akışındaki bir adım kötüye kullanılıyor. İlk bakışta meşru görünen bu süreç, güvenlik araçlarının yalnızca ilk uyarıya değil, oturum açma davranışına ve yönlendirme zincirine de bakmasını gerektiriyor. Her iki kampanyada da hedef, kurumsal Microsoft 365 oturumları ve bunlara bağlı iletişim kanalları oldu.
İkinci büyük dalga, yapay zekâ uygulamalarını taklit eden sahte kampanyalar oldu. Araştırmacılar, ChatGPT, Claude ve benzeri popüler servisleri taklit eden sahte uygulama indirmeleri ve etkinlik davetleriyle bağlantılı 1.258 sandbox analizini eşleştirdi. ABD, dünya genelinde ikinci sırada yer aldı; ayrıca iki büyük kampanya grubunda ilk sıraya çıktı. Buradaki amaç, yapay zekâ merakı üzerinden kötü amaçlı yazılım dağıtmak ve Microsoft 365 ile Google hesaplarına erişim toplamak.
Bir vakada gerçek Claude yükleyicisi çalışıyormuş gibi görünürken, arka plandaki gizli süreçler tarayıcı oturum çerezlerini çaldı. Bu teknik, saldırgana yeniden MFA istemi oluşmadan iş hesaplarına erişim sağlayabilecek bir oturum hırsızlığı yolu açabiliyor. Saldırganlar, sahte uygulama indirmelerini sahte etkinlik davetleriyle birleştirerek hem kimlik bilgisi hem de oturum verisi topluyor. İncelemeler, kullanıcı tarafında güvenilir görünen kurulum dosyalarının aslında trojanlaştırılmış olabildiğini gösterdi.
ANY.RUN’un değerlendirmesinde sahte yapay zekâ kampanyaları yalnızca indirme dosyalarıyla sınırlı kalmadı; sahte etkinlik davetleri de saldırı zincirinin bir parçası oldu. Araştırmacılar, onaylanmamış kurulumların ve beklenmedik davetlerin kimlik hırsızlığına giden yolu açabildiğini kaydetti. Bu grupta da ABD, hem genel gönderimlerde hem de iki büyük kampanya kümesinde öne çıktı.
GeorgeGinx adlı başka bir PhaaS operasyonu da benzer şekilde ABD’deki kamu, bankacılık, sağlık ve BT kuruluşlarını hedef aldı. Saldırganlar, meşru Adobe Shared Links altyapısını kullanarak kurbanları Microsoft Device Code kimlik avı sayfalarına yönlendirdi. Araştırmacılar, saldırının nasıl gizlendiğini anlamak için In-Browser Data Inspection aracını kullandı ve güvenilir görünen Adobe bağlantısının arkasındaki HTML DOM değişikliklerini ile HTTP isteklerini inceledi. İnceleme sırasında saldırı sunucusunda bir yönetim paneli de ortaya çıkarıldı.
GeorgeGinx vakasında kurumsal kullanıcıyı yanıltan nokta, bağlantının alan adına bakıldığında güvenilir görünmesi oldu. Ancak araştırmada görülen yönlendirme, belge paylaşım servisinin arkasına saklanan bir phishing akışını işaret etti. Aynı yöntem, device code phishing sayfalarına erişim sağlamak için kullanıldı ve Microsoft hesabı ele geçirme riskini yükseltti.
Bu operasyon, Phishing-as-a-Service altyapısının ne kadar kolay ölçeklenebildiğini de gösterdi. Adobe Shared Links gibi meşru servislerin kullanılması, saldırı akışını ilk bakışta sıradan bir belge paylaşımı gibi gösterirken, arka planda yönlendirme zinciri sessizce ilerledi. Araştırmacıların bulduğu yönetim paneli ise saldırı altyapısının merkezi biçimde yönetildiğine işaret etti.
WKLP, Defender’ı kapatarak kalıcılık kuruyor
Dördüncü tehdit, Python tabanlı bir bilgi hırsızı ve uzaktan erişim truva atı olarak tanımlanan WKLP oldu. ABD ve Fransa’daki kamu kuruluşlarını hedefleyen yazılım, parola, tarayıcı verisi ve hassas dosyaları çalarken saldırganlara ele geçirilmiş sistemlerde kalıcı erişim sağlıyor. Parola hırsızlığıyla uzak erişim yeteneğini birleştiren yapı, WKLP’yi yalnızca veri toplayan bir araç olmaktan çıkarıyor.
İncelemelerde WKLP’nin PowerShell ve meşru bir Python çalışma zamanı üzerinden kötü amaçlı kod çalıştırdığı görüldü. Yazılım, Microsoft Defender istisnaları ekliyor, güvenlik süreçlerini sonlandırıyor ve firewall kurallarını gizleyerek değiştirilmiş görünümlü girişler oluşturuyor. Araştırmacılar, zararlı etkinliğin MoUsoCoreWorker.exe adıyla gizlenmiş gibi davranabildiğini de kaydetti. Bu durum, güvenlik mekanizmalarını zayıflatırken veri sızıntısı ve uzun süreli ele geçirilme riskini artırıyor.
Teknik akış burada da net: önce güvenilir görünen çalışma zamanı kullanılıyor, ardından savunma araçları devre dışı bırakılıyor, son olarak kalıcılık ve uzaktan kontrol için ortam hazırlanıyor. Böylece saldırgan yalnızca ilk erişimi değil, aynı makine üzerindeki sonraki hareketlerini de güvence altına almaya çalışıyor.
WKLP için verilen savunma adımlarında Microsoft Defender Tamper Protection’ın etkinleştirilmesi, yetkisiz güvenlik istisnalarının izlenmesi, şüpheli PowerShell etkinliğinin kontrol edilmesi ve firewall değişikliklerinin takip edilmesi yer aldı. ANY.RUN, Interactive Sandbox aracının gizli zararlı davranışları ortaya çıkarmaya ve ayrıntılı bir Tier 1 raporu üretmeye yardımcı olduğunu da belirtti. Raporun, açık kanıtlar ve yanıt önerileriyle ekiplerin müdahalesini hızlandırdığı aktarıldı.
Device code istismarı, saldırganların ortak tercihi oldu
Listede yer alan beşinci kampanya Mir0Auth oldu. Bu kit, Microsoft 365 kullanıcılarını hedefliyor ve özellikle ABD’deki kuruluşlara karşı kayda değer etkinlik gösteriyor. SkyW4lker gibi Mir0Auth da cihaz kodu doğrulamasını kötüye kullanarak parola çalmadan hesap erişimi elde etmeye çalışıyor.
Operasyon, zararlı PDF ekleri içeren phishing e-postalarıyla başlıyor. Kurban, sahte DocuSign sayfasına yönlendiriliyor; burada gizlenmiş komutlar ve kimlik doğrulama istekleri Microsoft 365 token’larının ele geçirilmesi için devreye giriyor. Bu token’lar saldırganın kurumsal yazışmalara ve hassas verilere erişmesine kapı açabiliyor. Araştırmacılar, kampanyada kullanılan saldırı zincirinin özellikle oturum bazlı erişimi hedeflediğini belirtti.
Mir0Auth için de savunmadaki temel sorun, ilk uyarının ardından gerçek riskin görünmez kalabilmesi oldu. Kimlik avı e-postası, sahte belge ve meşru görünen giriş akışı birleşince saldırı, basit bir bağlantı tıklamasından çok daha uzun bir erişim zincirine dönüşüyor. Araştırmalarda elde edilen yeni kötü amaçlı URL ve alan adları, tehdit istihbaratı akışlarına eklenerek benzer girişimleri daha erken yakalamak için kullanıldı.
Aynı analizlerde, güvenlik ekiplerinin daha hızlı triage yapabilmesi için sandbox oturumları, ilgili tehdit bağlamı ve tehdit istihbaratı akışlarının birlikte kullanıldığı aktarıldı. Araştırmacılar, ilgili URL’ler ve IOC’lerin mevcut tespit sistemlerine eklenmesinin bağlantılı faaliyetleri yakalamayı kolaylaştırdığını söyledi. Elde edilen veriler, özellikle device-code kötüye kullanımı, tarayıcı çerez hırsızlığı ve Defender kapatma girişimlerinin birlikte izlendiği ortamlarda önem kazandı.
Ekim ayındaki kampanyalar, tek bir kimlik avı bağlantısının, zararlı indirme dosyasının ya da ele geçirilmiş oturumun finansal kayıp, veri hırsızlığı ve operasyonel kesintiyle sonuçlanabileceğini gösterdi. İncelemelerin ortak çıktısı, saldırıların çoğunun güvenilir hizmetler, meşru yazılımlar ve normal kullanıcı akışları arasına saklandığı oldu. Böylece saldırganlar, kurumsal ağlarda hem giriş hem de kalıcılık aşamasında görünürlüğü azaltmaya çalıştı.
Araştırmacılar, bu beş kampanyaya ait URL’ler, IP adresleri, oturum kayıtları ve sandbox verilerinin birbirini tamamlayan parçalar sunduğunu aktardı. SkyW4lker için 198.23.223.185 IP adresi, Gabagool bağlantısı ve 618 ilgili analiz; sahte AI kampanyaları için 1.258 sandbox incelemesi; GeorgeGinx için Adobe Shared Links üzerindeki yönlendirme zinciri; WKLP için Defender istisnaları ve gizlenmiş süreçler; Mir0Auth için ise device-code odaklı token hırsızlığı aynı resmin parçaları olarak öne çıktı. İncelemeler, kurumsal hesaplara yönelik saldırıların farklı görünümlere bürünse de aynı kimlik ve oturum erişimi hedefinde birleştiğini gösterdi.