

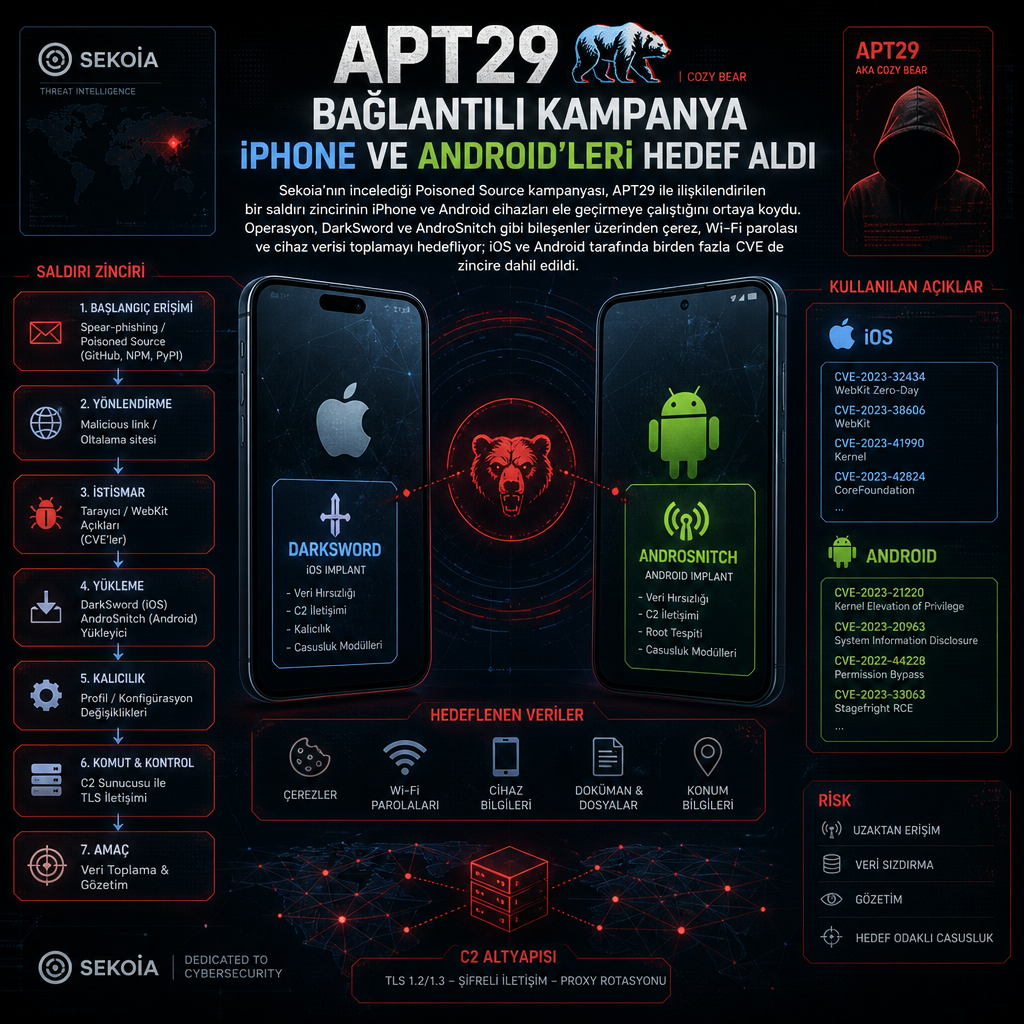
Sekoia’nın yaptığı son incelemeye göre APT29 ile ilişkilendirilen bir operasyon, ele geçirilmiş siteler, sahte alan adları ve Ukraynalı bir web analiz servisi üzerinden iPhone ve Android cihazlara uzanan geniş bir saldırı zinciri kurdu. Kampanya, tarayıcı ve cihaz bilgisini toplayan JavaScript koduyla ziyaretçiyi profilleyip ardından cihaza uygun bir N-day exploit zincirini devreye sokuyor. Araştırmacılar, bu yapının ziyaretçinin kullandığı tarayıcı ve cihaz özelliklerine göre farklı kötü amaçlı yükler sunduğunu aktardı.
Mid-October 2026 döneminde ortaya çıkarılan ve “Poisoned Source” adı verilen faaliyet, özellikle iOS ve Android kullanıcılarını hedef aldı. Araştırmacılar, saldırının nihai amacının tarayıcı çerezlerini çalmak olduğunu, bazı senaryolarda ise Wi-Fi parolaları ile tam mobil cihaz verisinin de dışarı aktarılabildiğini belirtti. Sekoia, kampanyayı yüksek güvenle APT29’a atfederken, yapının Rusya’nın dış istihbarat servisi SVR ile bağlantılı olduğuna dikkat çekti. Şirket, bu faaliyeti Fransız siber güvenlik ekibiyle yaptığı teknik değerlendirmede ele aldı.
Üç farklı giriş noktası, tek veri hırsızlığı hattı
Kampanyanın öne çıkan yönü, aynı sonuca çıkan üç ayrı bulaşma vektörü kullanması oldu. İlk yol, meşru web sitelerinin ele geçirilip zararlı JavaScript enjekte edilmesi. İkinci yol, ABD’deki America250 holiday sitesini taklit eden america250[.]holiday gibi birebir kopya alan adlarıyla kullanıcıyı kandıran görünümler. Üçüncü yol ise 27 Ağustos ile 3 Eylül 2026 arasında Plerdy SEO Tracker adlı Ukraynalı analiz servisine sızılarak, a.plerdy[.]com/public/js/click/main.js dosyasına kötü amaçlı kod eklenmesi.
Ele geçirilen siteler arasında ABD kimya sektöründeki şirketleri temsil eden büyük bir ticaret birliği, aşırı sağ çizgide bir Avrupa siyasi partisi ve Bulgaristan’la bağlantılı bir askeri site de yer aldı. Araştırmacılar, kampanyanın geniş kitlelerden çok belirli kişileri hedeflemiş olabileceğini aktardı. Sekoia, bazı sitelerin Rusya-Ukrayna savaşı bağlamında üst düzey ya da stratejik önemde ziyaretçiler çekmesinin muhtemel olduğunu, saldırganların özellikle ordu, özel kuvvetler ve askeri ekipmanla ilgili sitelere sızmış olabileceğini de yazdı.
Saldırıların işleyişi temelde aynı kaldı: Enjekte edilen JavaScript önce ziyaretçinin tarayıcı ve cihaz özelliklerini topluyor, ardından sunucu tarafındaki teslim altyapısı cihazın iPhone mu Android mi olduğuna bakarak uygun aşamaya yönlendiriyor. Bu profil çıkarma adımı, web üzerinden yürüyen sömürü zincirinde hangi payload’un sunulacağını belirleyen ilk eşik olarak kullanıldı. Sekoia’nın aktardığına göre JavaScript kodu önce tarayıcı ve cihaz özniteliklerini topluyor, ardından teslim altyapısı platforma özgü bir N-day exploit zinciri sunuyor.
iPhone tarafında saldırı, DarkSword adlı exploit kitine bağlanıyor. Bu zincir, çerezleri ve bazı vakalarda cihazın tamamına ait verileri çekmek üzere tasarlandı. Android tarafında ise Chrome verileri ile Wi-Fi parolalarının alınabildiği, ancak kalıcılık sağlanmadığı bir yapı kullanıldı. Sekoia, Android zincirinin cihazda kalıcı bir ayak izi bırakmadan veri dışarı aktarmaya odaklandığını bildirdi.
İncelenen Android zinciri, Chrome’un 139 ile 145 sürümleri arasını hedefliyor; 143 sürümü ise bilinmeyen bir nedenle kapsam dışında bırakılıyor. Saldırıda CVE-2026-3910 ile CVE-2025-27038 istismar edilerek uzaktan kod çalıştırma, sandbox kaçışı ve yetki yükseltme aşamalarına ulaşılıyor, sonrasında AndroSnitch devreye giriyor. İstismar edilen kusurlar için NVD kayıtları şu adreslerde yer alıyor: CVE-2026-3910 ve CVE-2025-27038. Araştırmada, Android zincirinin Chrome verisini ve Wi-Fi parolalarını topladığı, ayrıca hedef cihazın hangi modele ait olduğunu kontrol ettiği kaydedildi.
iOS tarafında ise en az üç ayrı varyant tanımlandı. Class A olarak adlandırılan zincir, iOS 16.7 çalışan cihazları hedefliyor ve CVE-2025-43529 ile CVE-2024-27834 açıklarını kullanarak çerez hırsızlığına yönelik JavaScript zararlısını yüklüyor. Class B, iOS 18.5 çalışan cihazlara yöneliyor; burada CVE-2025-43529, CVE-2026-20700, CVE-2025-14174, CVE-2025-43510 ve CVE-2025-43520 zinciriyle tam cihaz verisinin çekilmesi amaçlanıyor. Bu kapsama SMS ve iMessage içerikleri, Apple Mail Envelope Index ve Protected Index SQLite veritabanları, sesli mesajlar, WhatsApp ve Telegram veritabanları, iCloud Keychain, Wi-Fi parolaları, kişiler, arama geçmişi, Safari tarama geçmişi ve çerezleri, fotoğraflar ile Apple Health, Calendar, Notes ve iCloud Drive verileri giriyor. Class C ise Android cihazlarda çalışıyor ve AndroSnitch ile Chrome verileri ile Wi-Fi parolalarını topluyor.
Bu üç yolun tamamında dışarı aktarılan veriler aynı uç noktaya gönderiliyor: ad.starx-net[.]com:8881/telemetry/v12. Android zincirinde ayrıca hedef cihazın Samsung Galaxy S25 Ultra olup olmadığını anlamak için model kimliği kontrol ediliyor; cihaz SM-S938B ise istismar akışı durduruluyor. Sekoia, bu kontrolün saldırının belirli cihazları ayırt etme mekanizmasının parçası olduğunu belirtti.
Saldırganların kullandığı AndroSnitch adı, Google’ın Ağustos 2024’te duyurduğu ANDROSNATCH ile benzerliğine dayanıyor. Google, o dönemde Android kullanıcılarını hedef alan ve Moğolistan’daki bir devlet web sitesini ziyaret eden kişiler için kullanılan bir Chrome istismar zincirine işaret etmişti. O kampanyada CVE-2024-5274 ve CVE-2024-4671 birlikte kullanılmıştı. Sekoia, adlandırmanın bu benzerlik üzerinden kurulduğunu ve iki kampanya arasında teknik paralellik bulunduğunu yazdı.
Sekoia, operasyonun devlet destekli gruplar içinde ticari gözetim satıcılarının sağladığı mobil istismar çerçevelerinin yeniden kullanıldığını da doğruladığını belirtti. Araştırmacılara göre DarkSword gibi paketlenmiş N-day exploit zincirleri, ileri seviye mobil istismar için gereken maliyeti ve teknik eşiği düşürüyor. Şirketin değerlendirmesinde, aynı çerçevelerin daha önce de farklı kampanyalarda yeniden ortaya çıktığına işaret edildi.
Şirketin değerlendirmesine göre Poisoned Source, tarayıcı çerezleri, Wi-Fi parolaları ve cihaz verisi üzerinden oturum ele geçirme ve web tabanlı servislere erişim sağlama amacı taşıyan bir istihbarat toplama operasyonu niteliği taşıyor. Sekoia’nın tehdide müdahale ekipleri de etkilenen ülkelerin CERT birimleriyle koordinasyon yürütüyor. Teknik raporda, saldırının tarayıcı üzerinden açılan oturumlardan veri çekmeye odaklandığı vurgulandı.
Bu gelişme, Coruna ve DarkSword kitlerinin haftalar içinde nasıl evrildiğini de ortaya koydu. iVerify ve Report URI’nin ekim ayında paylaştığı analize göre DarkSword’un P7 varyantı, reklam tabanlı altyapı üzerinden yürütülen yarım tıklama saldırılarıyla dağıtıldı. Vakaların birinde, World Cup temalı kötü amaçlı bir Instagram reklamının ad-track[.]live alan adından servis edilerek bir çalışan cihazını enfekte ettiği aktarıldı. Aynı çalışan daha sonra farklı bir grubun sunduğu başka bir DarkSword varyantıyla ikinci kez hedef alındı. Güvenlik ekibi saldırıları gerçek zamanlı fark ettiği için çalınan kimlik bilgilerinin kurumsal ağa erişim için kullanılmadan önce döndürülmesi sağlandı.
Report URI’nin açıkladığı DeadTag operasyonu ise uzun süredir kullanılmayan analytics ve reklam etiketlerinin arkasındaki süresi dolmuş alan adlarını satın alıp bunları yeniden dağıtım ağına çevirmeye dayanıyor. Binlerce web sitesi yıllar önce eklenmiş bu etiketleri hâlâ yüklediği için, saldırganların satın aldığı alan adı bir anda bu sitelerin tamamında kötü amaçlı JavaScript servis etmeye başlıyor. Araştırmacılar, 660’tan fazla süresi dolmuş ve yeniden kaydedilmiş alan adı tespit ettiklerini söyledi. DeadTag ağındaki alan adlarının bir kısmı daha sonra Google yönlendirmeleri, bahis ve casino kayıt sayfaları, araç ve diş hekimliği reklamları, sahte anketler ile “kazandınız” temalı ödül sayfalarına da yönlendirildi.
DeadTag altyapısı, ziyaretçiyi önce kontrol ediyor; arama motorları, güvenlik tarayıcıları, otomatik tarayıcılar ve bot gibi görünen trafiğe hiçbir şey sunulmuyor. Gerçek kullanıcılar içinse sunucu hangi yöne gidileceğine karar veriyor. Coruna zinciri, iOS 13 ile 17.2.1 arasındaki eski iPhone’lara; DarkSword P7 ise iOS 18.4 ile 18.7 çalışan cihazlara yöneliyor. Zimperium zLabs’in ekim 2026 tarihli analizinde, Coruna ailesine ait kod dağıtan 608 alan adı saptandığı ve bunların 93’ündeki yapılandırmaların 21 farklı izleme toplayıcısıyla eşleştiği belirtildi. Aynı analizde, Coruna kodu taşıyan alan adlarının dağıtım izinin geniş bir ağ oluşturduğu da yer aldı.
Coruna ilk kez devlet bağlantılı bir aktör tarafından, yüksek hedefli operasyonlar için geliştirildi. Ancak ilk ifşa sonrası sızan araç takımı, daha sonra çok sayıda tehdit aktörünün kendi kampanyalarında erişebildiği bir yapıya dönüştü. Araştırmacılar, yem sayfaların çoğu zaman kullanıcıya uygulama içi tarayıcıyı veya alternatif iOS tarayıcısını kapatıp bağlantıyı Safari’de açmasını söylediğini de kaydetti. Böylece işletim sistemine göre farklı exploit zincirleri tetikleniyor. Coruna’nın bazı dağıtım sayfaları, ziyaretçiden linki Safari’de açmasını açıkça istiyor.
Santiago Rodriguez, iOS 17.2.1 veya daha eski sürümlerdeki cihazların eski Coruna çerçevesini aldığını, sonraki iOS sürümlerinin ise DarkSword türevi bir yürütme zincirine yönlendirildiğini yazdı. Rodriguez’e göre incelenen dağıtım izi arkadaşlık portalları, yapay zekâ asistan platformları, kripto para tanıtımları, medya akış servisleri ve bazı vakalarda gizli iframe ile servis edilen ele geçirilmiş meşru siteleri kapsıyor. Zimperium zLabs’in verilerine göre, 2026 Ekim’i itibarıyla Coruna ailesine ait kod sunan 608 alan adından 93’ü 21 izleme toplayıcıyla eşleşti.
Coruna ve DarkSword altyapısının dağıtımında yer alan siteler arasında arkadaşlık portalları, yapay zekâ yardımcıları, kripto para tanıtımları ve medya akış servisleri de bulunuyor. Bazı vakalarda ise ele geçirilmiş meşru siteler, gizli iframe üzerinden kit dağıtımına aracılık etti. Sekoia ve diğer araştırmacıların aktardığı zincirler, mobil tarayıcı istismarının aynı anda çok sayıda alan adı ve farklı yönlendirme katmanı üzerinden yürütüldüğünü gösterdi.
Kaynaklar
- Poisoned Source: APT29 Watering Holes Targets Mobile Devices (sekoia.com)
- Dead Domains, Live Exploits: How Infected Ads and Expired Analytics Tags Deliver Coruna and DarkSword to iPhones (iverify.com)
- DeadTag: How Forgotten Website Tags Became a Delivery Network for iPhone Spyware (blog.report-uri.com)
- Inside Coruna and DarkSword Chains: From Web Lures to iOS Exploitation (zimperium.com)