

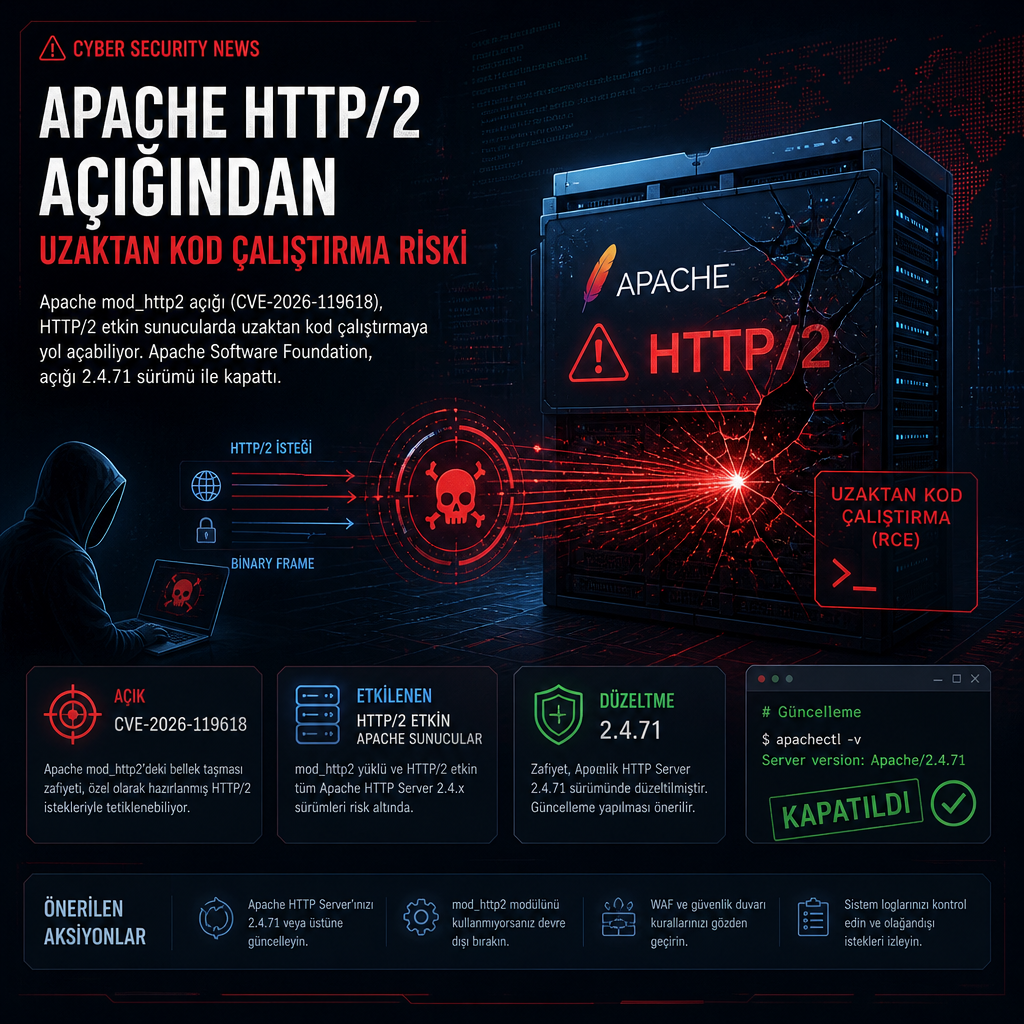
Apache HTTP Server’ın mod_http2 bileşenindeki kritik açık, HTTP/2 etkin sunucularda kimlik doğrulaması olmadan uzaktan kod çalıştırmaya yol açabiliyor. CVE-2026-119618 olarak izlenen zafiyet, Apache HTTP Server 2.4.55 ile 2.4.70 arasındaki sürümleri etkiliyor ve 2.4.71 ile kapatıldı.
Red Hat, kendi dağıtımında bu açığın yalnızca HTTP/2 etkin sunucularda geçerli olduğunu bildirdi. Şirkete göre saldırganın sunucuya erişebilmesi yeterli oluyor; herhangi bir kimlik doğrulama gerekmiyor. Güvenlik değerlendirmesinde, istismarın sunucu sürecinin tam denetimini ele geçirebileceği de yer aldı.
Açık, Protocols yönergesiyle HTTP/2 açılmış sistemlerde ortaya çıkıyor. Apache belgeleri, HTTP/2’nin TLS üzerinden h2 ve düz TCP üzerinden h2c ile etkinleştirilebildiğini gösteriyor. Aynı yönerge sunucu genelinde ya da tek bir virtual host için ayarlanabiliyor; bu nedenle yöneticilerin hem sunucu düzeyindeki ayarı hem de her sanal ana bilgisayarı ayrı ayrı kontrol etmesi gerekiyor.
Red Hat kritik dedi, Apache 2.4.71’i yayımladı
Red Hat’in değerlendirmesi, açığa 9.8 CVSS puanı verdi. Kurum, “public research has demonstrated a reliable exploit” ifadesini kullanarak varsayılan yapılandırmada ve mod_http2 etkin bir sunucuda güvenilir bir istismar gösterildiğini aktardı. Aynı değerlendirmede bu araştırmanın adı ya da bağlantısı paylaşılmadı. Security şirketi Wiz ise aynı gün, henüz bir exploit’in mevcut olmadığını ve sahada istismar raporlanmadığını söyledi.
Apache HTTP Server projesi, 2.4.71 sürümünü yayımlayarak açığı kapattı. Bu sürüm, mod_md içindeki çökme sorununu ve mod_vhost_alias bileşenindeki stack memory üzerinde tek baytlık overwrite hatasını da düzeltiyor. Apache’nin güvenlik duyurusunda ayrıca, bu düzeltmenin sunucu tarafındaki kendi sürümler için geçerli olduğu belirtildi.
Kayıtlara göre açık, Apache HTTP Server 2.4.55’ten 2.4.70’e kadar olan sürümleri etkiliyor. GitHub’da bağımsız olarak dağıtılan mod_h2 yapıları da 2.0.8 ile 2.0.42 arasındaki sürümlerde aynı zafiyetten etkileniyor. Bu projenin depo sayfası 9 Haziran’da arşivlendi ve read-only duruma geçti; yayın listesi de 2.0.42’de bitiyor.
Red Hat Enterprise Linux 9 ve 10 için yayımlanan paketlerde her HTTP/2 akışına ayrı bellek ayırıcı atanıyor. Şirkete göre bu yapı, istismarı belirgin biçimde zorlaştırıyor; bu yüzden bu iki platformda derecelendirme Critical yerine Important olarak verildi. Red Hat Enterprise Linux 8 ve daha eski sürümlerde ise bu zafiyete yol açan kod bulunmuyor.
Red Hat’in duyurusunda RHEL 9 için mod_http2-2.0.26-7.el9_9.1, RHEL 10 için ise mod_http2-2.0.29-5.el10_3.1 paketi listelendi. RHEL 9.4 Update Services for SAP Solutions ile 9.6, 9.8, 10.0 ve 10.2 Extended Update Support sürümleri için de ayrı RHSA duyuruları yayımlandı. Red Hat JBoss Core Services ve Red Hat Hardened Images için etkilenen durum bildirildi, ancak bu ürünler için listelenmiş bir düzeltme paketi verilmedi.
Debian tarafında unstable (sid) dalı apache2 2.4.71-1 ile düzeltildi. Bookworm, trixie ve forky dalları ise Debian’ın güvenlik izleyicisinde hâlâ zafiyetli görünüyor. Amazon Linux 2 (Core), Amazon Linux 2023 ve Amazon Linux 2027 Preview için de düzeltme beklemede. Ubuntu’nun CVE takip sayfasında ise haberin doğrulandığı sırada bu açık için bir sayfa bulunmuyordu.
Apache’nin güvenlik duyurusunda geçici çözüm yer almadı. Wiz, güncelleme yapamayan yöneticilerin Protocols yönergesinden h2 ve h2c değerlerini kaldırıp Protocols http/1.1 bırakmasını önerdi. Bu değişiklik, HTTP/2’yi kapatarak sunucuyu yalnızca HTTP/1.1 ile çalışır hale getiriyor. Apache belgelerinde de h2 ve h2c değerlerinin sırasıyla TLS ve düz TCP üzerinden HTTP/2’yi açtığı belirtiliyor.
Açık ilk olarak 26 Ekim’de Anthropic’in açık kaynak projeleri tarayan ücretsiz OSS Scanner servisi tarafından bildirildi. Google Cloud Vulnerability Research ekibinden Anthony Weems ve Simon Scannell, bunu geçen hafta ayrıca raporladı. Kaynak metne göre araştırmacıların bildirimi, açık için yayımlanan değerlendirmeden önce geldi.
Apache’nin duyurusu, daha önce düzeltilen başka bir HTTP/2 açığına da atıf yapıyor. CVE-2026-23918 numaralı hata 4 Mayıs’ta yayımlanan 2.4.67 sürümünde kapatılmıştı. Buna rağmen 2.4.67’den 2.4.70’e kadar yükseltilmiş sunucular da yeni açığın etkilediği aralıkta kalıyor.
Red Hat’in notlarına göre mod_http2 için yayımlanan paketler, istismarı zorlaştıran mimari ayrıntılar içeriyor; buna karşın Apache HTTP Server projesinin kendi sürümleri için önerilen güncelleme doğrudan 2.4.71’e geçiş. Kurumların, sunucu genelindeki Protocols ayarını ve her virtual host yapılandırmasını tek tek kontrol etmesi gerektiği güvenlik notunda özellikle vurgulanıyor.
Kaynaklar
- mod_http2 – Apache HTTP Server Version 2.4 (httpd.apache.org)
- Apache HTTP Server 2.4 vulnerabilities – The Apache HTTP Server Project (httpd.apache.org)
- CVE-2026-119618 – Red Hat Customer Portal (access.redhat.com)
- CVE-2026-119618 (security-tracker.debian.org)