

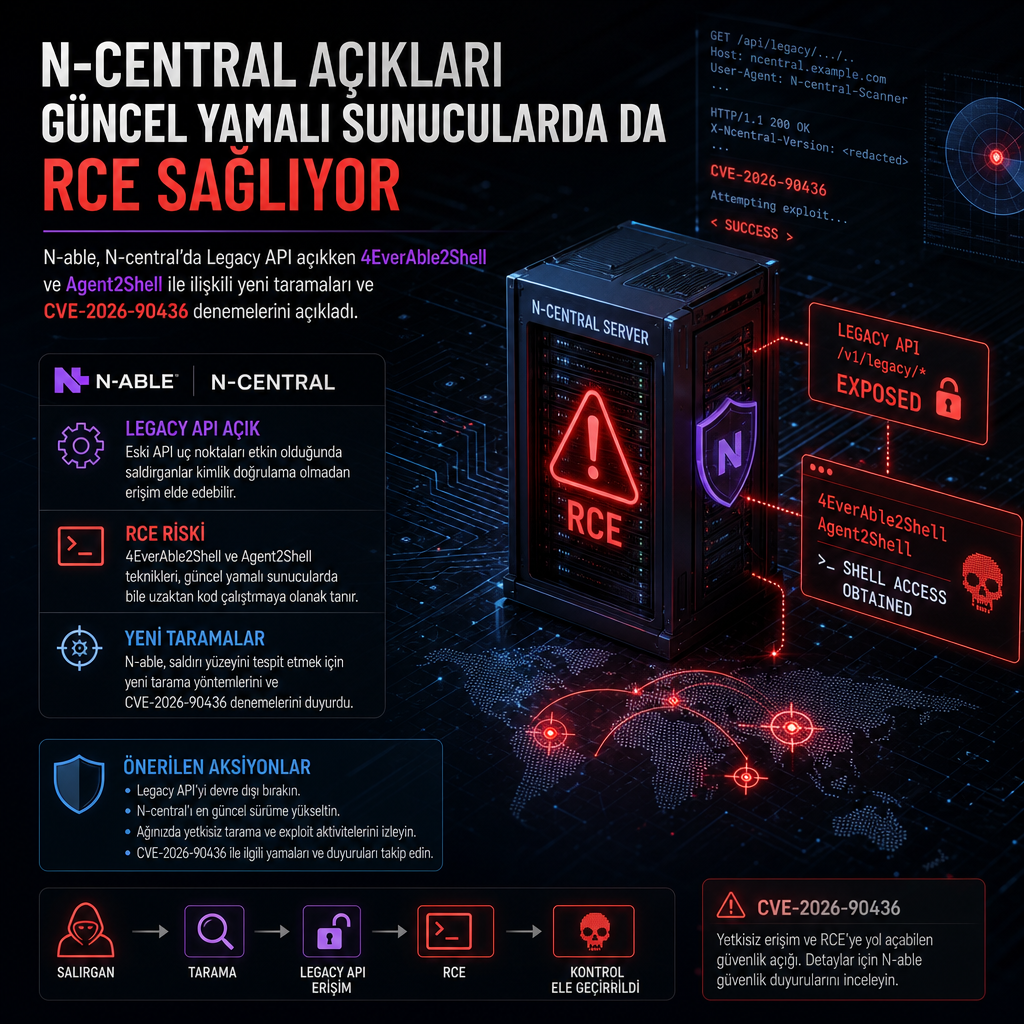
N-able, N-central için yayımlanan 2026.4.1.26 güncellemesine rağmen bazı kurulumlarda kök yetkisiyle uzaktan kod çalıştırma ve Windows ajanlarında SYSTEM düzeyine erişim mümkün olabildiğini açıkladı. Şirket, etkilenen yapının Legacy API’nin açıldığı ve internete doğrudan sunulduğu standart dışı bir yapılandırma olduğunu belirtti.
İlk incelemeye göre sorun, yalnızca N-central On-premise sürümlerini kapsıyor. Amerika, APAC ve Avrupa bölgelerindeki yerel kurulumlar risk altında; Hosted ortamların ise bu bulgudan etkilenmediği bildirildi. N-able, Legacy API özelliğinin ürün içinde varsayılan olarak kapalı geldiğini ve ayrıca önerilmediğini vurguladı. Şirket, Legacy API zaten açık değilse böyle bir değişiklik yapılmamasını istedi; açıksa da özelliğin derhal kapatılmasını talep etti.
Able2Shell düzeltmesi sonrası yeni PoC’ler ortaya çıktı
Gelişme, şirketin bağımsız araştırmacı Sean Bales’in bu hafta başında açıkladığı bir dizi zafiyet için 10 Kasım 2026’da 2026.4.1.26 sürümünü yayınlamasından günler sonra geldi. Bu açıklar topluca Able2Shell adıyla izleniyor. Bales’in daha sonra duyurduğu iki yeni sorun ise 4EverAble2Shell ve Agent2Shell olarak adlandırıldı.
Araştırmacıya göre 4EverAble2Shell, kimlik doğrulaması olmadan N-central sunucularında root yetkisiyle uzaktan kod çalıştırmaya izin veriyor. Agent2Shell ise, saldırgan hedef cihazın appliance ID bilgisini biliyorsa, 10’dan fazla sıfır gün açığını zincirleyerek yönetilen Windows ajanlarında NT AUTHORITY\SYSTEM yetkisiyle komut çalıştırabiliyor.
Bales, yayımlanan kavram kanıtı saldırılarının N-central 2026.4 Hotfix 2, yani 2026.4.1.26 yapısı üzerinde başarıyla çalıştığını aktardı. Bu durum, N-able’ın Able2Shell için dağıttığı yamanın ardından bile yeni saldırı yollarının açık kaldığını gösterdi.
İlk denemeler Apache Axis açığı üzerinden geldi
Previdian kurucusu ve CEO’su Ryan Dewhurst, PoC’nin yayımlanmasından sonraki saatler içinde 4EverAble2Shell’e yönelik hedefli taramalar gördüklerini söyledi. Trafiğin 157.20.241[.]16 IP adresinden geldiği belirtildi. Açıklama yapıldığı ana kadar başarılı bir istismar kanıtı bulunmadı.
Dewhurst’e göre saldırı zincirinde önce yeni açıklanan bir Apache Axis zafiyetinden yararlanmaya dönük girişimler yer aldı. Bu açık CVE-2026-90436 olarak izleniyor ve CVSS puanı 9.8. Yama 6 Kasım 2026’da yayımlandı. Saldırganların ardından 4EverAble2Shell ile ayrıcalık yükseltmeye çalıştığı ve sonrasında aynı IP’den curl komutuyla bir kabuk betiği indirip çalıştırmayı hedeflediği kaydedildi. Bu, CVE-2026-90436 için belgelenen ilk istismar denemesi olarak not edildi.
watchTowr da X’te paylaştığı notta, Legacy API’nin açık olduğu N-central yapılarında 4EverAble2Shell için probe denemeleri gördüğünü bildirdi. N-able ise on-premise müşterilere sunucularını mümkün olan en kısa sürede yükseltmeleri çağrısı yaptı.