CISA, Linux çekirdeğini etkileyen üç açığı KEV listesine ekledi; Red Hat aktif sömürüyü doğruladı, yama takvimi de netleşti.
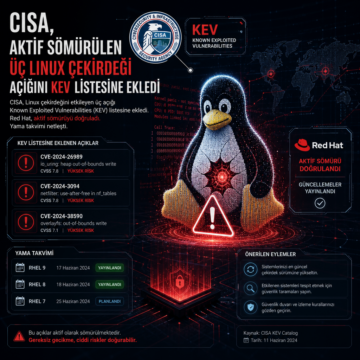


CISA, Linux çekirdeğini etkileyen üç açığı KEV listesine ekledi; Red Hat aktif sömürüyü doğruladı, yama takvimi de netleşti.
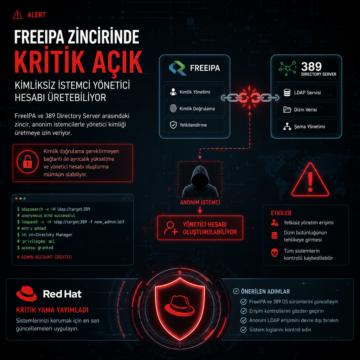
FreeIPA ve 389 Directory Server arasındaki zincir, anonim istemcilerle yönetici kimliği üretmeye izin veriyor. Red Hat kritik yama yayımladı.
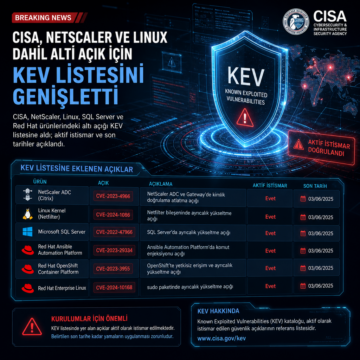
CISA, NetScaler, Linux, SQL Server ve Red Hat ürünlerindeki altı açığı KEV listesine aldı; aktif istismar ve son tarihler açıklandı.
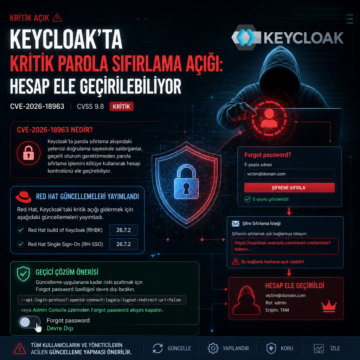
Keycloak’taki kritik CVE-2026-18963 açığı için Red Hat 26.7.2 ve RHBK yamalarını yayımladı, geçici olarak Forgot password kapatılmalı.
Red Hat OpenShift AI platformunda tespit edilen CVE-2025-10725 güvenlik açığı, kimlik doğrulaması yapılmış kullanıcıların ayrıcalıklarını küme yöneticisi seviyesine yükseltmesine izin veriyor. Bu durum, hibrit bulut altyapılarında tam kontrolün ele geçirilmesine yol açabilir. Red Hat, etkilenen sürümler için yükseltme ve yapılandırma değişiklikleriyle bu riski azaltmayı öneriyor.