cPanel, LiteSpeed Web Server Enterprise açığı için 6.3.7 güncellemesini duyurdu; zafiyet paylaşımlı hostingde root erişimi sağlayabiliyor.
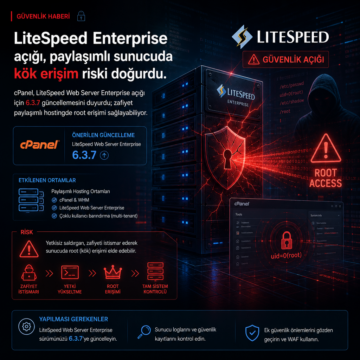


cPanel, LiteSpeed Web Server Enterprise açığı için 6.3.7 güncellemesini duyurdu; zafiyet paylaşımlı hostingde root erişimi sağlayabiliyor.
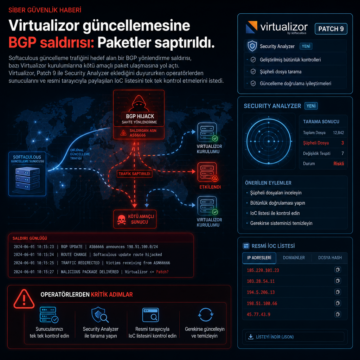
Softaculous güncelleme trafiğini hedef alan bir BGP yönlendirme saldırısı, bazı Virtualizor kurulumlarına kötü amaçlı paket ulaşmasına yol açtı.
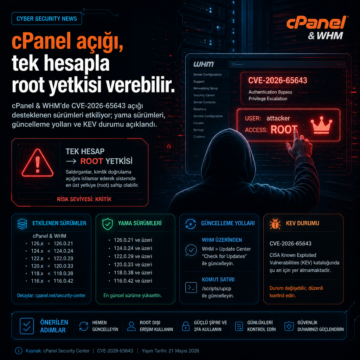
cPanel & WHM’de CVE-2026-65643 açığı desteklenen sürümleri etkiliyor; yama sürümleri, güncelleme yolları ve KEV durumu açıklandı.

cPanel, Phusion Passenger’ın Watchdog API bileşenindeki ayrıcalık yükseltme açığı için kullanıcıları güncellemeye çağırdı.

cPanel & WHM ile WP Squared’i etkileyen CVE-2026-58048, doğrulanmış bir hesap üzerinden veritabanı yönetici yetkileriyle SQL çalıştırılmasına izin verebilen kritik bir açık olarak güncellendi. Aynı duyuru paketinde cpsrvd’de bir HTTP request smuggling hatası ve Exim tarafında iki ayrı güvenlik sorunu da yer aldı. cPanel yamalı sürümleri yayımladı, ancak bazı yöneticilerin kısa listeler yerine kurulu nokta sürümünü kontrol etmesi gerekiyor.
LMDeploy yazılımındaki CVE-2026-33626 kodlu Sunucu Tarafı İstek Sahteciliği (SSRF) açığı, tespit edilmesinden sadece 13 saat sonra aktif olarak kötüye kullanıldı. Bu zafiyet, özellikle sunucu altyapılarına erişim sağlamak isteyen saldırganlar için kritik risk oluşturuyor. Siber güvenlik ekiplerinin hızlı müdahalesi ve kapsamlı izleme araçları kullanması önem taşıyor.

Google Workspace, işbirliğine odaklı tasarımı nedeniyle varsayılan ayarlarıyla bazı güvenlik açıkları barındırabilir. Çok faktörlü kimlik doğrulama, rol tabanlı erişim ve gelişmiş e-posta koruma mekanizmaları gibi temel önlemler kritik önem taşır. Material Security gibi gelişmiş çözümler ise otomatik tehdit tespiti ve yanıtıyla Workspace güvenliğini önemli ölçüde artırır.

Google Workspace, işbirliğine odaklı tasarımı nedeniyle varsayılan ayarlarıyla bazı güvenlik açıkları barındırabilir. Çok faktörlü kimlik doğrulama, rol tabanlı erişim ve gelişmiş e-posta koruma mekanizmaları gibi temel önlemler kritik önem taşır. Material Security gibi gelişmiş çözümler ise otomatik tehdit tespiti ve yanıtıyla Workspace güvenliğini önemli ölçüde artırır.

Redis'te 13 yıldır var olan ve Lua betik motorundaki use-after-free hatasından kaynaklanan kritik bir güvenlik açığı ortaya çıktı. CVE-2025-49844 kodlu bu zafiyet, kimlik doğrulaması sonrası uzaktan kod çalıştırmaya izin veriyor ve CVSS 10.0 skoru ile yüksek risk taşıyor. Güncel sürümlerle giderilen açığın istismarı için güçlü kimlik doğrulama ve erişim kontrolleri şart.