

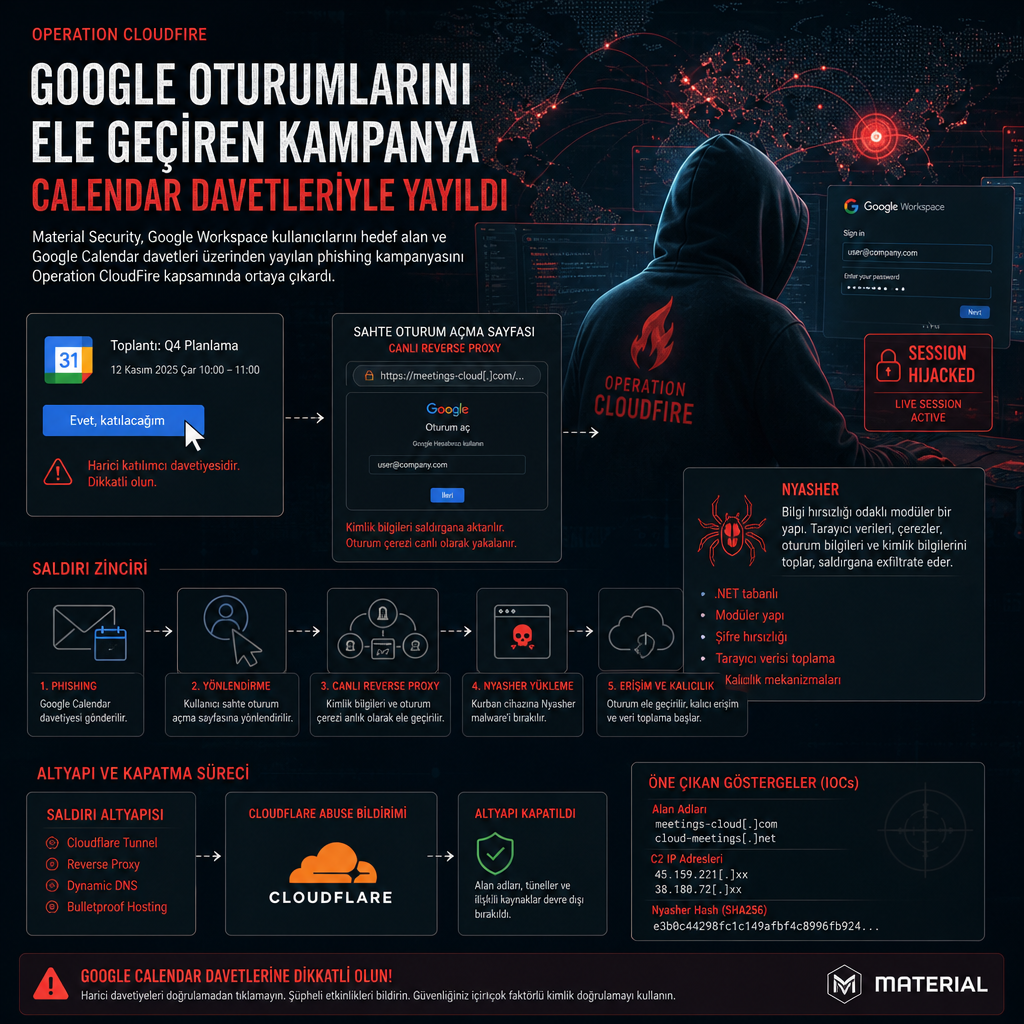
Google Calendar daveti gibi görünen phishing mesajları, sahte ara sayfalar ve canlı reverse proxy yapısıyla Google oturumlarını ele geçirmeye çalışan bir kampanya, Material Security’nin tehdit araştırma ekibi tarafından ortaya çıkarıldı. Yüzlerce saldırgan alan adı kapatılmaya çalışıldı; şirket bu çalışmayı Operation CloudFire olarak adlandırdı.
Kampanya özellikle Google Workspace kullanan kurumları hedef aldı. Mesajlar çoğu zaman BCC yoluyla geldi, bazıları ise alıcının daha önce e-posta alışverişi yaptığı kurumlardan gönderilmiş gibi göründü. Voicemail bildirimi, RFP ve RFI talebi, mahkeme celbi ya da kaçırılmış ödeme uyarısı gibi sıradan görünen metinler kullanıldı. Saldırganlar, kullanıcıların yoğun gelen kutusunda göze batmayan ve acele ettirmeyen bu başlıklarla etkileşim oranını artırmaya çalıştı.
Bağlantıların önemli bölümü doğrudan Google altyapısını işaret ediyordu. Yaygın akış, Google’ın kendi /url yönlendiricisi üzerinden ilerledi ve gerçek hedef sorgu parametresinin içine gizlendi. Başka dalgalar share.google bağlantılarını ve Google Drive dosya linklerini aynı yöntemle kullandı; bir varyantta ise Intuit’in işlem bildirimi bağlantıları öne çıktı. Böylece güvenlik filtreleri açısından ilk bakışta görünen alan adı, sertifika ve itibar göstergeleri meşru bir yapıyı işaret ediyordu.
Researcherların aktardığına göre bu mesajlarda görünen alan adı, sertifika ve itibar sinyalleri gerçekten de güven verici görünüyordu. Domain sahipliği, kayıt geçmişi, barındırılan diğer içerikler ve şikayet kayıtları tek tek kontrol edildiğinde saldırıyı ele verecek bariz bir iz çıkmıyordu. Bu nedenle kampanya, otomatik itibar sistemlerinin normalde yaslandığı bütün kontrol noktalarını geçebilecek biçimde kurgulandı.
Google oturum açma ekranının önüne kurulan canlı vekil
Kullanıcı bağlantıya tıkladığında saldırı zinciri, gerçek Google oturum açma sayfasının önüne yerleştirilen canlı bir reverse proxy ile devam etti. Kurban şifreyi doğrudan Google’a giriyor gibi hissediyor, ekranda gerçek bir doğrulama isteği görüyor ve operatör arkada oturumu eş zamanlı izliyordu. Sunucu, ikinci faktör olarak gelen her isteği aynı anda Google’a iletiyordu. SMS kodu, kimlik doğrulayıcı kodu, Google’ın Tap-Yes sayı eşleştirmesi ya da telefon tabanlı hesap kurtarma adımlarının hiçbiri oturumun ele geçirilmesini durdurmadı.
Bu yapının arkasındaki çerçeve Nyasher olarak biliniyor. Araştırmacılar, JavaScript içinde gömülü bir anahtar bulduktan sonra sistemi Şubat ayından bu yana kamuya açık biçimde incelemişti. Kampanyada kullanılan akış, klasik kimlik avından daha fazlasını yapıyor; saldırganın gerçek giriş ekranını araya alıp kurbanla Google arasında canlı bir köprü kurmasına dayanıyor.
Teknik zincirin ilk halkasında Google’ın yönlendiricisi yer alıyor ve bu sayede kullanıcı önce güvenilir görünen bir Google URL’sine yönleniyor. İkinci aşamada Cloudflare Turnstile benzeri bir doğrulama kontrolü çıkıyor; bazı kurulumlarda bu, Cloudflare’in kendi altyapısından sunulan gerçek widget olarak görünüyor. Üçüncü aşama ise parola yakalama sayfası. Defansif araçlar açısından en zor kısım burada başlıyor, çünkü taranacak sabit bir site yok. JavaScript, ziyaretçi doğrulama adımını geçtikten sonra sayfayı tarayıcı içinde kuruyor; bu yüzden tarayıcı tabanlı taramalar boş dönüyor, proxy günlüklerinde de yakalanacak bir şey kalmıyor. Araştırmacılar, kampanya belgelenene kadar bu sayfaları kimsenin taramadığını belirtti.
Altyapı özellikle tek kullanımlık olacak şekilde tasarlandı. İlk dalgalarda farklı kayıt operatörlerine yayılmış çok sayıda yönlendirme alan adı kullanıldı ve bunların çoğu birkaç gün önce kaydedildi. Alıcı uçlar, hizmet verdikleri dalgadan 1 ila 20 gün önce yayına alındı. Bir wildcard sertifika, kapsamındaki alan adı henüz kaydedilmeden 46 dakika önce düzenlendi. Bu modelde bir parçayı kapatmanın saldırgana maliyeti yalnızca birkaç dolar ve birkaç saatlik yeniden kurulumdan ibaret kaldı.
Kampanyanın öne çıkan tarafı, güven zincirinin her halkasının kağıt üzerinde temiz görünmesiydi. Domain sahipliği, kayıt geçmişi, barındırılan diğer içerikler ve şikayet kaydı gibi göstergeler ayrı ayrı kontrol edildiğinde kırmızı bayrak çıkmıyordu. Araştırmacılar, tam da bu nedenle geleneksel itibar sistemlerinin saldırıyı yakalamakta zorlandığını yazdı.
Üç katmanlı yapı bunu mümkün kıldı. İlk katman, kullanıcıyı Google URL’sine taşıyan yönlendirici. İkinci katman, meşru görünen Turnstile doğrulaması. Üçüncü katman ise tarayıcıda oluşturulan parola formu. Bu yapı, statik inceleme yapan sistemlerin görmeye alıştığı hazır HTML yerine, yalnızca doğrulama geçildikten sonra şekillenen dinamik bir sayfa bırakıyor. Ağ geçidi logları da bu yüzden yetersiz kalıyor.
Operasyonun bir başka özelliği, saldırganın gönderim hesabını önceden ele geçirmiş olmasıydı. Davetler, kurbanların rehberinde kayıtlı isimlere ve daha önce iletişim kurulmuş adreslere gitti. Mesajlar, makul saatlerde ve çoğu zaman ABD iş saatlerine denk gelecek biçimde gönderildi. Bu da hem kullanıcı tarafındaki güveni artırdı hem de itibar sinyallerinin sessiz kalmasına yol açtı.
Material Security araştırmacıları kampanyayı baştan sona izledi, lure metinleri, geçitler ve hedef altyapı değiştikçe yeni varyantları takip etti. Savunma kuralları devreye girdikten sonra şirket, kötü amaçlı mesajların yüzde 99’undan fazlasını engellediğini ve yanlış sınıflandırma oranının 0,01% seviyesinde kaldığını bildirdi. Saldırgan ise statik kuralları, makine öğrenimi modellerini ve ajan tabanlı tespitleri aşmak için tema ve metin değiştirerek denemeye devam etti.
CloudFire operasyonu ve görünmeyen etki alanı
Yaz sonuna gelindiğinde araştırmacılar yalnızca tespit kurallarını ayarlamanın ve modelleri yeniden eğitmenin yeterli olmayacağı sonucuna vardı. Çünkü savunma, yeni dalgaları engellese de operatörün bir sonraki sevkiyatını tek başına durdurmuyordu. Bunun üzerine ekip, altyapının kendisine yöneldi.
Analistler, mesajlar gönderilirken gateway ve backend bağlantılarını çıkardı ve bunları Cloudflare’in abuse bildirim sistemi üzerinden raporladı. Cloudflare abuse ekibi, aradaki sahte interstitial sayfayı ve arkasındaki vekil Google oturum açma ekranını doğruladı, ardından bu hedeflerin önüne kendi phishing uyarısını yerleştirdi. Böylece saldırgan altyapısı yakıldı; raporlanan her gateway ve endpoint’in yeniden kayıt edilmesi, yeniden yönlendirilmesi ve yeniden sertifika alınması gerekti. Aynı adım, yalnızca ilgili şirketin müşterilerini değil, bağlantıya tıklayan herkesi koruyan bir uyarı katmanı da oluşturdu.
Bir aylık süreye ait sayılar, yalnızca veri paylaşmayı kabul eden kuruluşları kapsıyor. Bu nedenle gerçek hacmin daha yüksek olduğu belirtiliyor. Operation CloudFire boyunca araştırmacılar 68.676 kampanya mesajını engelledi, 2.112 benzersiz kötü amaçlı URL’yi analiz etti ve 897 benzersiz alan adının kapatılmasını sağladı. Ayrıca 6.354 kök alan adına yayılan 8.570 benzersiz ele geçirilmiş gönderici adresi tespit edildi.
Mesajların zamanlaması da belirgin bir ritim izledi. Gönderimler ABD iş saatlerine göre yoğunlaştı. Araştırmacılar, bu düzenin kampanyanın neden güvenilir göründüğünü açıkladığını yazdı; çünkü saldırgan, ilk davet gitmeden önce ele geçirdiği hesabın güvenilirliğini kullanıyordu. Hedefler, tanıdıkları bir ad veya domain’den gelen, temiz geçmişe sahip ve makul bir saatte düşen davetler gördü. İtibar servisleri bu akışta şüphe işareti üretmedi.
Araştırmaya göre hijacked session, Google Workspace denetim günlüklerinde de iz bırakıyor. Oturum ele geçirildiğinde saldırgan, kurban adına mail’e, Drive’a ve OAuth erişim izni verme yetkisine ulaşabiliyor. Bu da etki alanını yalnızca gelen kutusuyla sınırlı tutmuyor. Güvenlik ekipleri için kritik soru, denetim günlüklerinin ne kadar hızlı incelenebildiği ve oturum iptalinin, erişim izinlerinin kaldırılmasının ya da hesap sıfırlamanın bir saat içinde tamamlanıp tamamlanamayacağı oldu.
Şu an için kampanyanın teması Google Calendar davetlerinden Google Drive dosya ve belge paylaşım davetlerine kaymış durumda. Araştırmacılar, buna paralel başka bir lure ya da taktik sıçraması görmediklerini, grubun faaliyetinin ise dağılmış göründüğünü söylüyor. Yine de bu durumun kalıcı bir kapanış anlamına gelmediği açık; altyapı ucuz biçimde yeniden kurulabiliyor ve Nyasher çerçevesi Şubat ayından beri kamuya açık.
Analizde ayrıca tamamlanmamış bir Microsoft 365 dalı da bulundu. Canlı Google koduyla birlikte taşınan bu bölümde bir stylesheet yolu, ikinci bir harness ve çözümlendiğinde Microsoft oturum açma istemine işaret eden bir başlık dizesi yer alıyor. Bugün bu yolların hiçbiri çözülmüyor; yeni markayı devreye almak için kodu değiştirmek gerekmiyor, yalnızca ilgili dosyaları yerleştirmek yeterli görünüyor. Araştırmacılar, bir sonraki geçişin yine benzer bir tema değiştirme hamlesi olacağını ve yalnızca farklı bir marka adı taşıyacağını belirtiyor.
Kampanyaya dair teknik ayrıntılar, göstergeler ve zaman çizelgesi araştırma notunun eşlik eden bölümünde yer alıyor. Benzer etkinliği kendi ortamlarında arayan ekiplerin incelemeye oradan başlaması öneriliyor.