

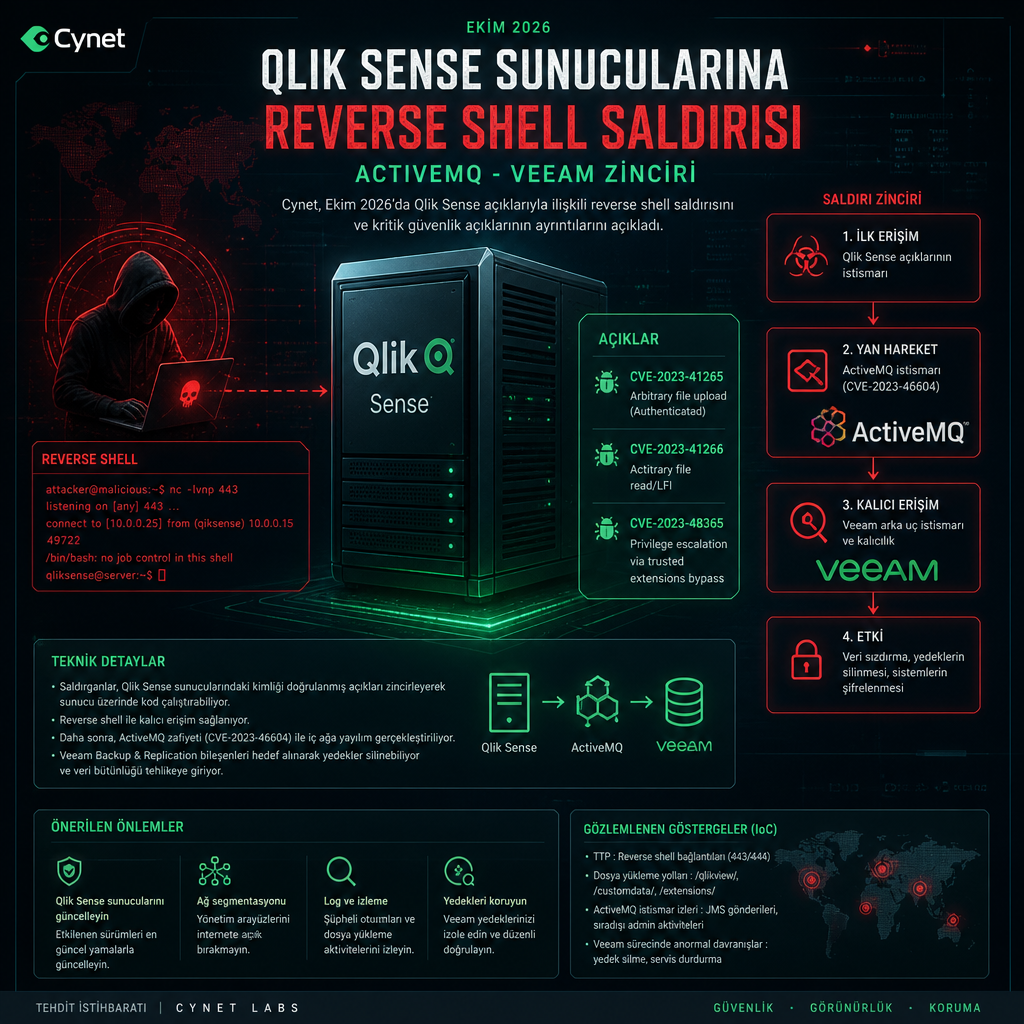
Cynet’in CyOps ve Research ekipleri, Ekim 2026’da Avrupa Birliği merkezli birkaç müşteriye karşı yürütülen şüpheli faaliyeti ortaya çıkardı. Şirket, saldırı zincirinin yalnızca üç dakikayı biraz aşan dar bir zaman aralığında reverse shell komutları çalıştırdığını ve kalıcılık kurmaya dönük adımlar içerdiğini bildirdi.
Araştırmacılar, bu etkinliğin Kasım 2023’te Arctic Wolf’un belgelediği kampanyayla belirli ölçüde örtüştüğünü belirtti. O kampanyada, CACTUS fidye yazılımı operasyonuyla bağlantılı tehdit aktörlerinin, Qlik Sense’te o dönem yeni açıklanan güvenlik açıklarını kullanarak hedef ortamlara ilk erişim sağladığı aktarılmıştı.
Qlik Sense Enterprise for Windows’u etkileyen ve 2023’ün Ağustos ile Eylül aylarında yamalanan açıklar arasında CVE-2023-41265, CVE-2023-41266 ve CVE-2023-48365 bulunuyor. CVE-2023-41265, CVSS puanı 9.6 olan bir HTTP tünelleme zafiyeti olarak tanımlanıyor; bu açık yetki yükseltmeye yol açabiliyor ve saldırganın repository uygulamasını barındıran arka uç sunucuda HTTP istekleri çalıştırmasına izin verebiliyor. CVE-2023-41266 ise CVSS puanı 8.2 olan bir path traversal açığı; kimlik doğrulaması gerektirmeyen uzaktaki bir saldırganın anonim oturum oluşturmasına ve yetkisiz uç noktalara HTTP isteği göndermesine imkan tanıyabiliyor. CVE-2023-48365, CVSS puanı 9.6 olan kimlik doğrulamasız bir uzaktan kod çalıştırma açığı olarak geçiyor ve HTTP başlıklarının hatalı doğrulanmasından kaynaklanıyor. Bu açık, saldırganın HTTP isteklerini tünelleyerek yetki yükseltmesine ve backend sunucuda HTTP istekleri çalıştırmasına izin veriyor.
Qlik, CVE-2023-48365’in DoubleQlik adıyla da anıldığını ve CVE-2023-41265 için tamamlanmamış bir düzeltme olduğunu belirtmişti. Şirketin önceki açıklamasına göre Kasım 2023’teki CACTUS kampanyasında saldırganlar, bu açıkları kullanarak hedef sistemlerde tutunma noktası oluşturdu ve ek yükler indirdi. Kalıcılık ile uzaktan kontrol için ManageEngine Unified Endpoint Management and Security, AnyDesk ve Plink kullanıldı.
Cynet’in tespit ettiği son faaliyette saldırı, PowerShell içinde yer alan tek satırlık bir reverse shell komutuyla başladı. Komutun 45.115.26[.]23 adresine 4455 numaralı port üzerinden bağlanacak şekilde yazıldığı görüldü. Şirket, Qlik Sense sunucularına girişte tam olarak hangi açığın kullanıldığını ise henüz netleştiremedi.
Cynet, komutun scheduler.exe altında çalıştırıldığını ve bunun 2023’teki Cactus Qlik intrusions ile benzerlik gösterdiğini söyledi. Reverse shell kurma girişimleri engellenmiş olsa da şirketin kontrollü ortamda yaptığı testler, bu etkileşim kanalının keşif yapmak ve kalıcılık sağlayan bir PowerShell betiği teslim etmek için kullanıldığını ortaya koydu.
Bu aşamada Windows için yazılmış Go tabanlı bir reverse shell devreye giriyor ve 45.115.26[.]23:4456 adresine bağlanıyor. Arka kapı, daha sonra Apache ActiveMQ ile ilişkili çalışan süreçleri arıyor. Linux tarafında ise kötü amaçlı yazılım sistem bilgisi toplamaya çalışıyor; ayrıca /etc/shadow ve /etc/passwd dosyalarını okumayı deniyor.
İkinci bir PowerShell varyantı OpenSSH kurulumunu deniyor ve WinUpdCheck adlı zamanlanmış bir görev oluşturuyor. Bu görev, C:\\ProgramData\\ssh\\winc.ps1 yoluna yazılan bir PowerShell reverse shell’ini beş dakikada bir çalıştırıyor.
Cynet, sshd servisi kullanılamaz durumda kalırsa saldırganın staging sunucusundan OpenSSH-Win64.zip dosyasını indirdiğini, arşivi açtığını ve install-sshd.ps1 betiğini çalıştırdığını aktardı. Ardından sshd’yi otomatik başlangıca aldı, servisi başlattı ve TCP 22 için gelen trafiğe izin veren bir inbound güvenlik duvarı kuralı ekledi. Şirkete göre kullanılan arşiv, operatör tarafından yeniden değerlendirilen meşru bir OpenSSH paketiydi.
İncelenen altyapıda 45.115.26[.]23:8012 altında açık bir dizin de bulundu. Bu dizin içinde Windows için özel bir Go arka kapısı, SSH kalıcılık betikleri, CVE-2023-46604 için hazırlanmış bir ActiveMQ exploit’i ve CVE-2024-40711 için değiştirilmiş bir kamuya açık Veeam araç zinciri yer alıyordu. Bu iki açık için de NVD kayıtları bulunuyor. Bulgular, tehdit aktörünün daha geniş saldırılar için zemin hazırlıyor olabileceğine işaret ediyor.
Kaynaklar
- What Is a Reverse Shell | Examples & Prevention Techniques | Imperva (imperva.com)
- cynet.com
- Critical Security fixes for Qlik Sense Enterprise … – Qlik Community – 2110801 (community.qlik.com)
- Critical Security fixes for Qlik Sense Enterprise … – Qlik Community – 2120325 (community.qlik.com)