Apache mod_http2 açığı CVE-2026-119618, HTTP/2 etkin sunucularda uzaktan kod çalıştırmaya yol açabiliyor; 2.4.71 ile kapatıldı.
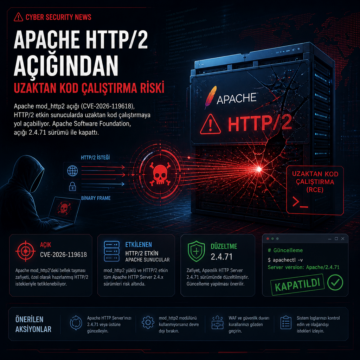


Apache mod_http2 açığı CVE-2026-119618, HTTP/2 etkin sunucularda uzaktan kod çalıştırmaya yol açabiliyor; 2.4.71 ile kapatıldı.
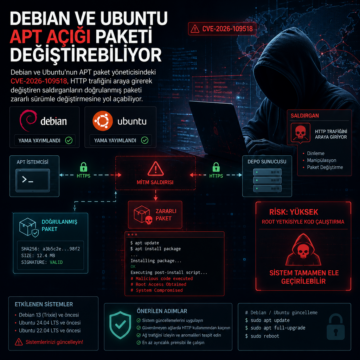
Debian ve Ubuntu’nun APT paket yöneticisindeki CVE-2026-109518, HTTP trafiğini araya girerek değiştiren saldırganların doğrulanmış paketi zararlı sürümle…
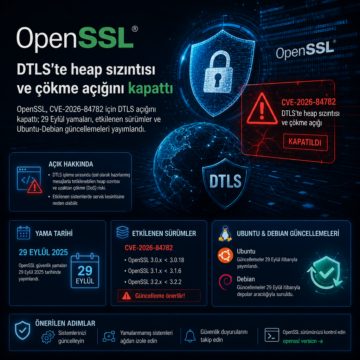
OpenSSL, CVE-2026-84782 için DTLS açığını kapattı; 29 Eylül yamaları, etkilenen sürümler ve Ubuntu-Debian güncellemeleri yayımlandı.