

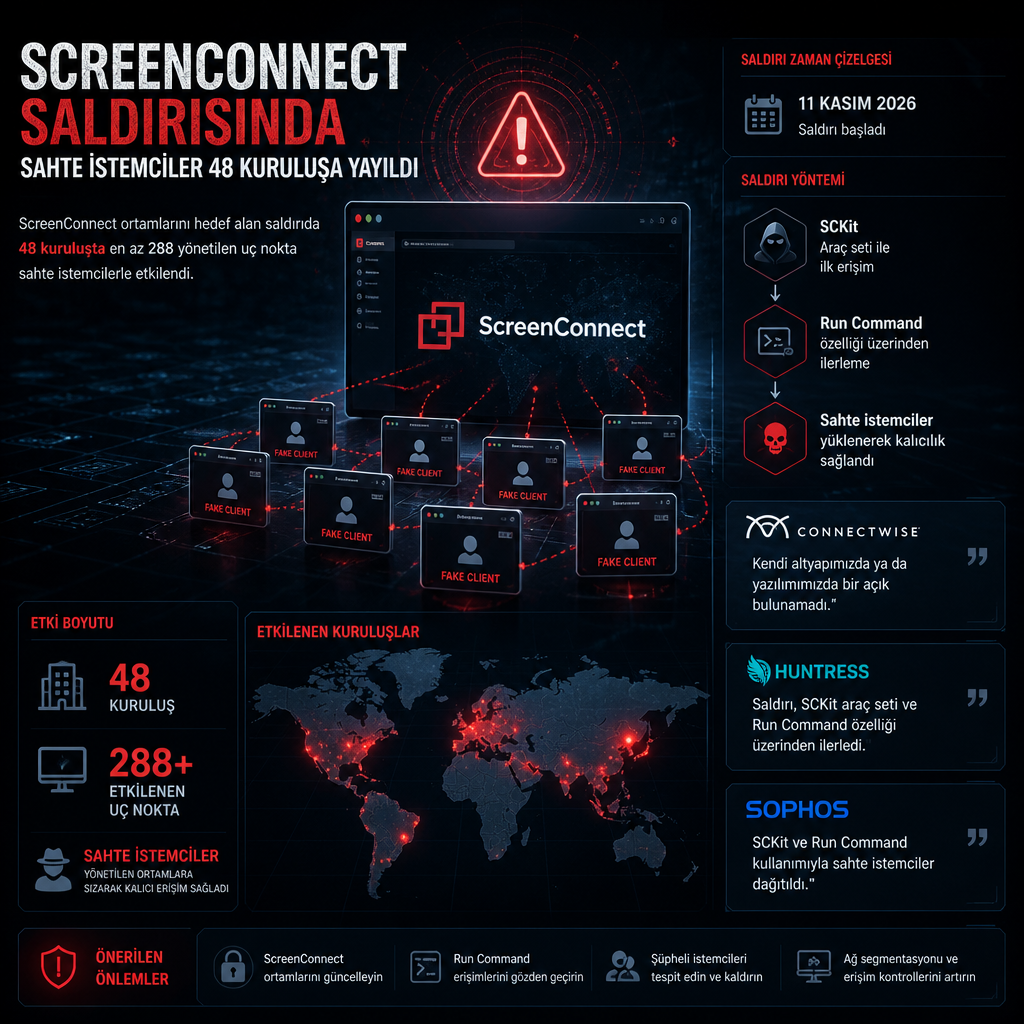
ScreenConnect ortamlarını hedef alan yeni bir saldırı dalgası, 48 kuruluşta en az 288 yönetilen uç noktaya sahte istemciler yerleştirdi. ConnectWise, 11 Kasım 2026’da başlayan ve hâlâ incelenen olayda kendi altyapısında ya da ScreenConnect yazılımında bir açık ya da ihlal bulmadığını açıkladı; şirkete göre saldırganlar, iş ortaklarının ortamlarına kurulu üçüncü taraf eklentileri kötüye kullanmış olabilir.
Gelen son bulgular, saldırganların önce bir ScreenConnect paneline erişip ardından “Run Command” özelliğini kullanarak uç noktalara kötü amaçlı ScreenClient dağıttığını gösteriyor. Huntress’in takibine göre bu yöntem, kalıcı bir arka kapı oluşturuyor ve saldırganı ilk ele geçirilen panele bağımlı olmaktan çıkarıyor. Şirket, ilk etkinliğin 11 Kasım 2026 saat 17.47 UTC civarında görüldüğünü bildirdi.
ConnectWise: sorun eklentilerde olabilir, ama inceleme sürüyor
ConnectWise’ın güvenlik duyurusunda, yaklaşık 400 iş ortağı ortamında RMM+ ailesine ait en az bir üçüncü taraf uzantı bulunduğu belirtildi. Şirket, bu uzantıların varlığının tek başına ihlal anlamına gelmediğini özellikle vurguladı. Listedeki uzantılar Labtech Plus, RMM Plus, RMM+, RMM Plus Password Link ve RMM+ Password Link olarak sıralandı.
Şirkete göre bu uzantılar uzaktan komut çalıştırabilen bir API sunuyor; ancak bu API’ye erişim, kurulum sırasında iş ortağının belirlediği bir parola ile korunuyor. ConnectWise, bulduğu yaklaşık 400 ortamda bu eklentileri önlem amacıyla devre dışı bıraktığını, on-premises çalışan iş ortaklarından da aynı işlemi kendilerinin yapmasını istediğini bildirdi. Şirket, kendi tarafında devre dışı bırakabildiği yerlerde müdahaleyi tamamladığını, ancak yerinde kurulumlarda bu işlemi doğrudan yapamadığını söyledi.
ConnectWise ayrıca iş ortaklarına güvenlik denetimlerinin çalıştığını doğrulama, şüpheli faaliyet günlüklerini saklama ve olağandışı oturum açma denemeleri, tanımadık konumlar, ardışık başarısız girişler, beklenmedik çok faktörlü kimlik doğrulama istemleri, yeni yönetici hesapları, kullanıcı izinlerinde değişiklikler, beklenmeyen uzantı kurulumları, uzak komutlar, Toolbox etkinliği, onaylanmamış uzaktan erişim yazılımları, destek istekleri, parola sıfırlama mesajları ve güvenilir kanal üzerinden gelen şüpheli yazılım indirmeleri için tetikte kalma çağrısı yaptı.
Şirketin paylaştığı IOC listesinde 185.99.255[.]28 ve 155.94.150[.]39 IP adresleri ile ns[.]mo7sen[.]dev, ns[.]mo7sen[.]dev/EadF.php?p=4, sc[.]payproofkit[.]com, cdn007-digitaldownloads[.]com, newnewnew[.]gotdns[.]org ve Soxnewwork[.]homedns[.]org alan adları ve URL’leri yer aldı. İmza ve komut dosyaları arasında sckit-run.bat, sckit-decoder.ps1, TrapWatch.ps1, Panel-Lateral.ps1, Run-Lateral-Full.bat, runnew.cmd, ToolboxRelayUploader.exe ve Sqlite3.exe bulunuyor.
Saldırı zinciri: panelden uç noktaya, uç noktadan teknisyene
Huntress araştırmacıları Ben Nahorney ve Susannah Matt, sahte istemcilerin SCKit adlı özel bir kötü amaçlı araç seti taşıdığını aktardı. Bu paket, kalıcı uzak erişim kuruyor ve oturum çerezlerini yakalamak için bir “relay trap” mekanizması oluşturuyor. Araştırmacılar, enfeksiyon zincirinin iki aşamada işlediğini söylüyor: önce ele geçirilen uç noktaya sızılıyor, ardından o uç noktaya bağlanan teknisyenin iş istasyonuna sıçranıyor; buradan da teknisyenin erişebildiği diğer ScreenConnect panellerine geçiş deneniyor.
İlk aşamada saldırganlar, ele geçirilmiş bir ScreenConnect panelinin Run Command özelliğiyle rogue ScreenClient istemcisini dağıtıyor. Böylece kalıcılık sağlanıyor ve kötü niyetli istemci, orijinal panel kapansa bile çalışmaya devam ediyor. İkinci aşamada, enfekte bir uç noktaya ScreenConnect üzerinden bağlanan teknisyenin tarayıcı oturumları ve kimlik doğrulama token’ları hedef alınıyor; saldırgan, teknisyenin erişebildiği başka panellere de sıçramaya çalışıyor.
Huntress, “rogue clients”ın SCKit’i teslim ettiğini, bunun özel hazırlanmış bir zararlı araç seti olduğunu ve kalıcı uzaktan erişim sağlayarak session cookie yakalamaya dönük bir relay tuzağı kurduğunu yazdı. Araştırmacılar, bazı işlevleri yalnızca canlı olaylarda değil, payload’ların incelenmesiyle de ortaya çıkardıklarını belirtti. Şirketin mevcut gözlemi, enfekte uç noktadan teknisyenin iş istasyonuna ya da bu iş istasyonundan diğer uç noktalara başarılı bir sıçrama gerçekleştiğini henüz doğrulamış değil.
SCKit’in dağıtımı da katmanlı ilerliyor. Zararlı yazılım önce şifreli bir payload olarak geliyor, ardından Base64 ile kodlanmış sckit-run.bat devreye giriyor. Bu dosya uzaktaki bir sunucuya bağlanıp sckit-decoder.ps1 adlı PowerShell yükünü çekiyor; bu yük de araç setini başlatıyor. Diğer bileşenler Microsoft Defender istisnaları eklemek, ikinci bir saldırgan kontrollü ScreenConnect istemcisi kurmak, TrapWatch adlı bir zamanlanmış görev oluşturmak ve meşru ScreenConnect kurulumunu saldırgan kontrollü bir kopyayla değiştirmek üzere tasarlanmış.
Huntress, ayrıntılı kaynak kod referansları ve işlevi açıklayan yorumlar nedeniyle komut dosyalarından en az birinin büyük dil modeliyle üretildiğine dair işaretler gördüğünü de paylaştı. Şirket ayrıca, analiz ettiği dosya ve yapılandırmalardan hareketle iş istasyonundan ScreenConnect paneline doğru ek bir yayılma işlevi de yeniden kurduklarını söyledi. Buna göre saldırı, Run-Lateral-Full.bat adlı bırakıcıyı kullanıyor; bu dosya ns.mo7sen[.]dev alan adına bağlanıp iş istasyonunun benzersiz kimliğini alıyor, saldırgana geri gönderiyor ve o istasyona özel şifrelenmiş bir paket döndürüyor.
Bu paketin içinde Panel-Lateral.ps1 ve LabConfig.ps1 birlikte çalışarak iş istasyonundan .aspxauth oturum çerezini çalıyor, ardından bu çerezi panele karşı yeniden oynatmaya çalışıyor. Amaç, teknisyenin erişebildiği diğer oturumları numaralandırmak için gereken token’ları elde etmek. Ardından ToolboxRelayUploader.exe devreye giriyor ve başka bir oturum üzerinden elde edilen erişimi kullanarak WithUninstall.ps1 adlı yükü panelin Shared Toolbox bölümüne gönderiyor. Panel tarafında verilen bir komut, erişilebilen tüm oturumlara bu araç öğesini çalıştırma talimatı iletiyor; payload endpoint’lerde SYSTEM yetkisiyle çalışacak şekilde hazırlanıyor, trap’i kuruyor ve döngüyü genişletiyor. Yaklaşık 60 saniye sonra ToolboxRelayUploader.exe paylaşılan araç öğesini siliyor.
Huntress, saldırganın ele geçirdiği her yönetilen hizmet sağlayıcısını sırayla numaralandırdığını ve görülen etiketlerin dizinin ortasından başladığını da aktardı. Bu durum, başka MSP’lerin daha önce hedef alınmış olabileceğine işaret ediyor. Şirket, ScreenConnect kullanıcılarının uyarı almasa bile Run Command geçmişini kontrol ettiğini belirtti.
Sophos da ayrı bir uyarıda aynı saldırı modelini kullanan yetkisiz ScreenConnect istemci kurulumları gördüğünü duyurdu. Şirkete göre faaliyet üç ScreenConnect instance kimliğinden başladı: d905b2b1b165d0a9, 4b8f4089ddaac6a9 ve df1f7ef0cfacd0d8. Bu örneklerin ele geçirilmiş kurulumlar olduğu ve komut çalıştırmakla yeni kötü niyetli örnekler yaymak için kullanıldığı düşünülüyor. Bu yeni örneklerin kimlikleri ise 2588ef5c15954b10 ve ed630cc2c873b091 olarak verildi.
Sophos’un incelemesine göre curl.exe, ScreenConnect.ClientSetup.msi dosyasını 185.99.255[.]28 adresinden C:\Windows\TEMP\sc.msi yoluna indirdi. Ardından ScreenConnect tarafından üretilen bir komut dosyası msiexec.exe’yi kullanarak istemciyi sessizce kurdu. Araştırmacılar ayrıca ScreenConnect betiklerinin batch dosyaları hazırladığını ve PowerShell’i execution-policy bypass ile çalıştırarak ns[.]mo7sen[.]dev/EadF.php?p=4 adresinden ikinci aşama bir betiği çektiğini gözlemledi.
Olay hâlâ inceleniyor; hem ConnectWise hem de takip eden güvenlik ekipleri ilk erişim yöntemini ve saldırının tam kapsamını netleştirmeye çalışıyor.
Kaynaklar
- Trust Center | Advisories | ConnectWise (connectwise.com)
- huntress.com