

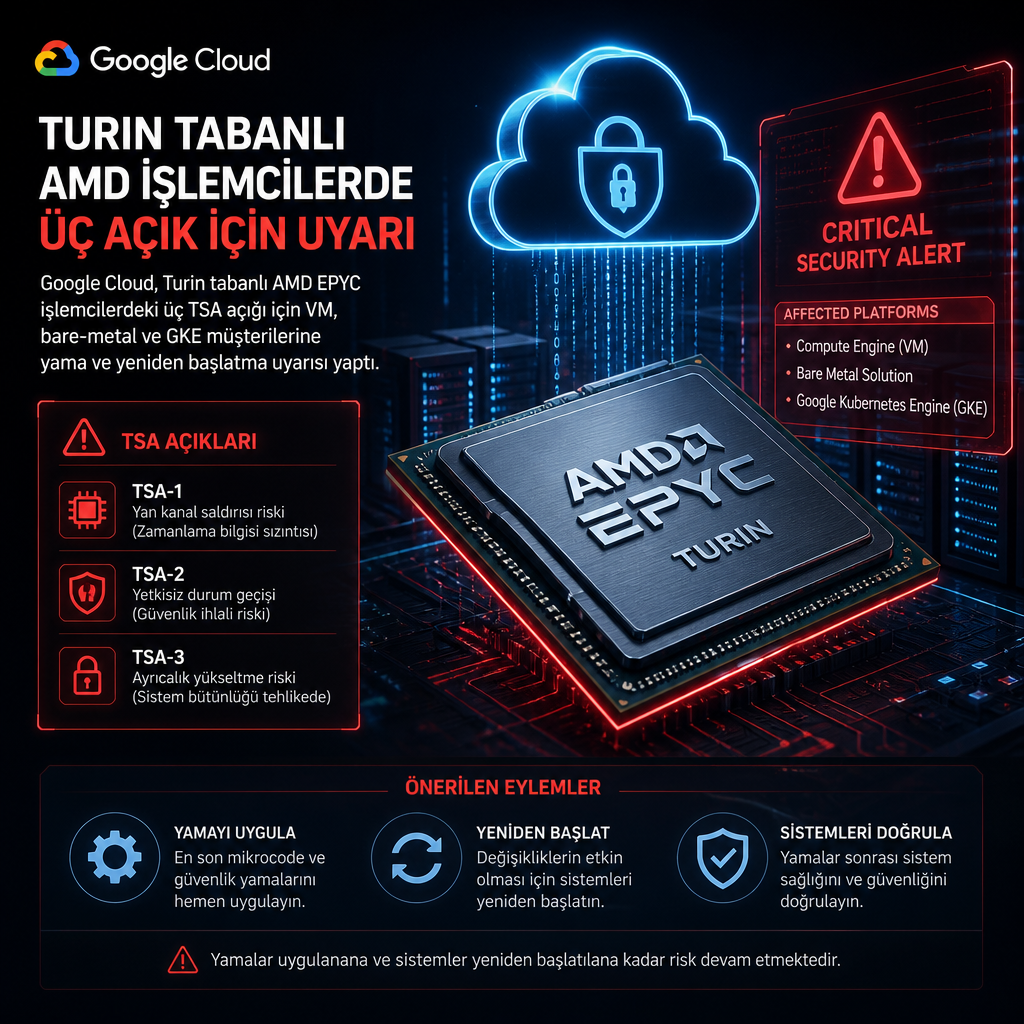
Google Cloud, 5. nesil AMD EPYC “Turin” işlemcilerde bulunan üç Transient Scheduler Attack (TSA) açığı için uyarı yayımladı. Şirket, etkilenen Compute Engine serileri arasında C4D, N4D, H4D, Z4D ve G4’ü saydı; C4D ve Z4D’nin bare-metal örnekleri de kapsamda yer alıyor. Google, saldırıların VM’ler arasında ve VM ile host arasında engellendiğini, ancak aynı VM içindeki süreçler arasında veri sızdırma riski kaldığını bildirdi.
Aynı VM içinde süreçler arası veri sızıntısı riski
Uyarının merkezinde iki eski açık ve bir yeni zafiyet bulunuyor: CVE-2024-36350, CVE-2024-36357 ve CVE-2026-0004. AMD’nin güvenlik bültenlerinde yer alan bilgilere göre CVE-2024-36350, saldırganın geçmiş store işlemlerinden veri çıkarsamasına ve özellikle çekirdekten kullanıcıya veri sızıntısına yol açabiliyor. CVE-2024-36357 ise L1 veri önbelleğindeki bilgilerin çıkarılmasına kapı aralayarak host-to-guest, guest-to-guest, kernel-to-user ve user-to-user gibi ayrıcalık sınırları arasında sızıntı oluşturabiliyor.
Yeni açıklanan CVE-2026-0004 için AMD, saldırganın sistemde kod çalıştırabilmesi halinde L1D önbelleğindeki verileri çıkarabileceğini belirtti. Xen Project bu yeni açığı TSA-Fill olarak adlandırdı. Proje ayrıca daha önceki bir ifadenin düzeltildiğini, Zen 5 CPU’ların TSA-SQ ve TSA-L1 karşısında savunmasız olmadığına dair önceki AMD beyanının güncellendiğini aktardı.
Google, bu bulgu için orta seviye risk sınıfı kullanırken, AMD üç açığı da yerel saldırılar olarak değerlendiriyor. Şirketin bültenine göre saldırılar düşük ayrıcalıklarla mümkün olsa da saldırı karmaşıklığı yüksek. U.S. Cybersecurity and Infrastructure Security Agency’nin KEV kataloğunda üç açık da yer almıyor; yayımlanan bültenlerde de aktif istismar bilgisi bulunmuyor.
Google Cloud müşterilerine verilen talimatlar
Google Cloud’un güvenlik duyurusuna göre VMs kullanan müşterilerin işletim sistemi sağlayıcısı yama yayımladığında bunu kurması gerekiyor. Şirket ayrıca 10 Kasım’dan itibaren VM’lerin raporladığı CPU bilgisini güncellemeye başlayacağını, böylece yamalanmış konuk çekirdeğin kendi hafifletmelerini açabileceğini bildirdi. Bu güncelleme VM’ye ulaştıktan sonra sanal makinenin durdurulup yeniden başlatılması gerekiyor; yalnızca konuk işletim sistemini yeniden başlatmak yeterli sayılmıyor.
Google, kendi işletim sistemini ya da hipervisor’ünü C4D veya Z4D bare-metal örneği üzerinde çalıştıran müşterilerin de tedarikçilerinin yayımlayacağı yamaları uygulaması gerektiğini söyledi. VM içinde çalışan bir hipervisor için de aynı CPU bilgi güncellemesi geçerli; yama geldikten sonra VM’nin stop-start işlemiyle yeniden açılması gerekiyor. Cloud Run tarafında ise herhangi bir işlem istenmiyor.
GKE tarafında Turin tabanlı bare-metal örnekler için güncellenmiş node imajları yayımlanacak. Node yükseltmesi yapıldığında CPU bilgi güncellemesi de alınacak, ancak bulut duyurusunda bu imajlar henüz kullanıma açılmış olarak listelenmedi. Google, eski Rome, Milan ve Genoa işlemcilerinde daha önce aynı stop-start yönergesini vermişti.
AMD’nin firmware ve işletim sistemi yaklaşımı
AMD, Turin kod adlı Zen 5 tabanlı EPYC işlemcilerde tam koruma için hem platform firmware’inin hem de işletim sistemi güncellemelerinin gerektiğini açıkladı. Şirketin teknik rehberinde, bu hafifletmelerin performans etkisi yaratabileceği ve yöneticilerin riski kendi iş yükleriyle birlikte değerlendirmesi gerektiği belirtiliyor.
AMD-SB-7073 numaralı bülten, CVE-2024-36350 ve CVE-2024-36357 için Zen 5 platformlarında ek PI firmware paketleri ve ilgili hafifletmelerin dağıtıldığını söylüyor. AMD, bu iki açığın CVSS temel puanını 5.6 olarak veriyor. Yeni CVE-2026-0004 için yayınlanan AMD-SB-3055 bülteninde ise CVSS 5.7 değeri yer alıyor; açıklama, saldırganın L1D önbelleğinden veri çıkararak ayrıcalıklı sınırlar arasında sızıntı elde edebileceğini ifade ediyor.
AMD’nin zaman çizelgesine göre TurinPI_1.0.0.B paketi ve buna eşlik eden PI güncellemesi 10 Temmuz 2026 için planlandı. Aynı bültende C1:0x0B002175-Dense ve B0:0x0B101066 mikrokod değerleri yer alırken, Linux, Windows ve VMware için işletim sistemi güncellemesinin de gerekli olduğu belirtiliyor. Xen Project ise TSA açıklarını kapatmaya dönük hypervisor yamalarını yayımladı ve Zen 5 için tüm TSA açıklarına ait mikrokodun 23 Eylül’den bu yana linux-firmware içinde bulunduğunu duyurdu.
Debian cephesinde durum daha sınırlı görünüyor: CVE-2026-0004 için düzeltme şu anda yalnızca unstable dalındaki Linux çekirdeğinde yer alıyor. Debian’ın güvenlik izleyicisi, bookworm, trixie ve forky sürümlerindeki çekirdekleri hâlâ savunmasız olarak listeliyor.
AMD’nin ve Google Cloud’un yayımladığı bilgilere göre üç açık için de şu an kamuya açık bir istismar kaydı yok. Uyarının odağında ise Zen 5 tabanlı Turin sistemlerde, özellikle VM içindeki süreçler ve çekirdek belleği arasında oluşabilecek veri sızıntısı riski bulunuyor.
Kaynaklar
- AMD Transient Scheduler Attacks for âZen 5â Processors (amd.com)
- Transient Execution Vulnerability (amd.com)
- Security bulletins | Cloud Customer Care | Google Cloud Documentation (docs.cloud.google.com)
- Security bulletins | Cloud Customer Care | Google Cloud Documentation (docs.cloud.google.com)