

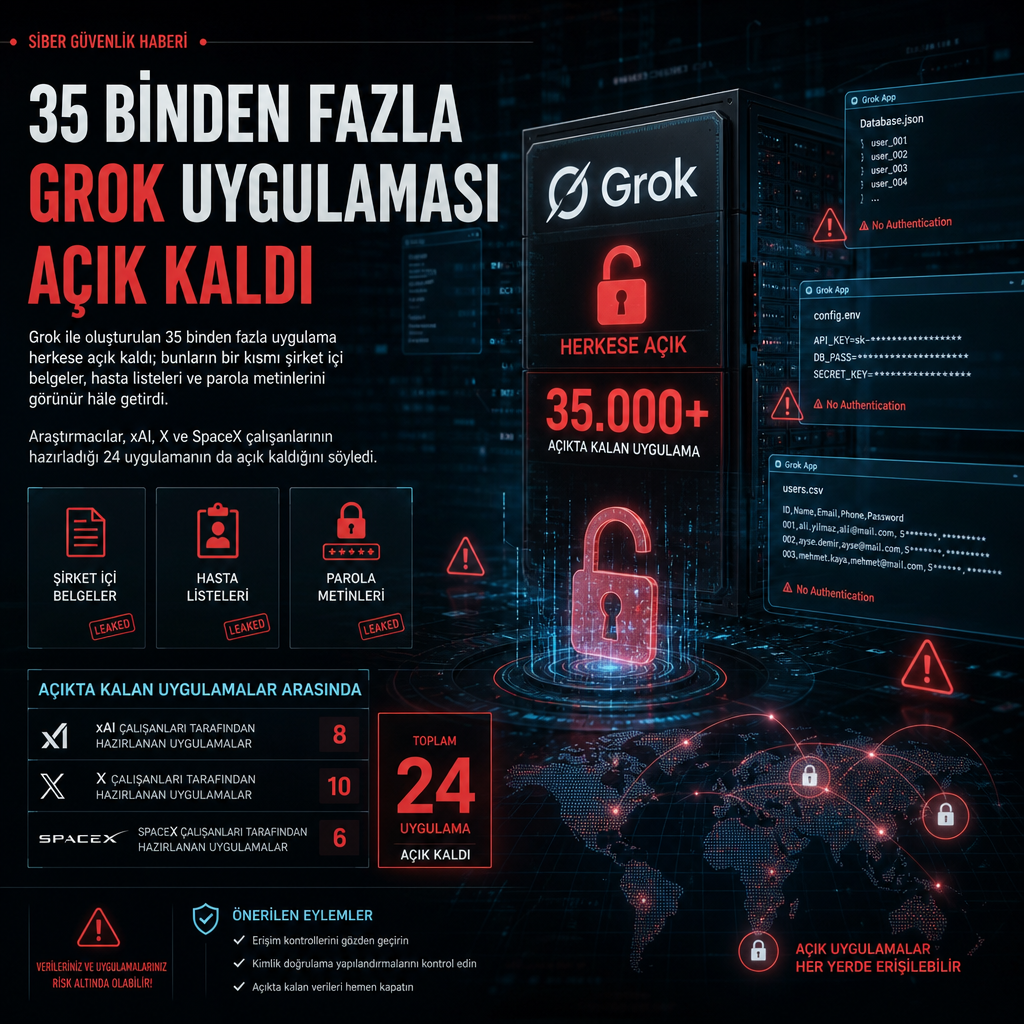
Grok ile oluşturulan 35 binden fazla uygulama internette herkese açık kaldı; bunların bir kısmı şirket içi belgeler, hasta listeleri, parola metinleri ve başka hassas verileri ifşa etti. Yapılan incelemeye göre, açıkta bulunan uygulamalar arasında xAI, X ve SpaceX çalışanlarının hazırladığı 24 uygulama da yer aldı.
Araştırmacılar 43.551 Grok uygulama adresini denedi. Bunların 37.571’i hâlâ çevrim içiydi ve 35.578’i herhangi bir giriş istemeden açılıyordu. Bu sayı, erişilebilir uygulamaların yüzde 94,7’sine karşılık geliyor. Tespit edilen açık uygulamaların yaklaşık yüzde 10’unda iç iş verisi ya da kişisel bilgi bulundu. Araştırmacıların tahminine göre açık uygulamaların yaklaşık yüzde 2’si, yüksek ya da kritik risk derecesine girecek kadar ciddi içerik taşıyordu.
En çarpıcı örnekler arasında yeni bir satış çalışanı için hazırlanmış gizli bir işe başlatma planı, 594 hesabı içeren satış bölgesi haritası ve ABD’deki bir federal kuruma yönelik, gizli ibaresi taşıyan reklam teklifi vardı. Şirket, araştırmacıların haber vermesinin ardından kendi çalışanlarına ait 24 uygulamayı kaldırdı; buna karşın diğer kullanıcıların açık bıraktığı uygulamalar çevrim içi kalmaya devam etti.
Araştırmacıların bulguları, açık uygulamalarda yalnızca şirket içi metinlerin değil, kurumsal süreçlere dair ayrıntıların da görünür kaldığını gösterdi. Bunlar arasında bir hastane grubuna ait aranabilir çalışan listesi, tek bir hastaya ilişkin yoğun bakım notu, bir itfaiye teşkilatının vardiya panosu ve bir taşeronun zaman çizelgesi bulunuyordu. Son örnekte, kodun içinde tüm çalışanların parolası düz metin olarak tutuluyordu.
Kurumsal verilerden hasta listesine uzanan sızıntı
Araştırmacıların raporuna göre, açık uygulamalarda kimliği belirlenebilen 30 ayrı kuruluşa ait iç veri de bulundu. Bu kurumların 26’sında 1.000’den fazla çalışan var; bunların altısı Fortune 500 listesinde yer alıyor. Sektörler inşaattan enerjiye, sağlıktan savunmaya kadar uzanıyor.
Paylaşılan içerikler arasında bir hastane grubuna ait 3.500’den fazla çalışanı aranabilir biçimde listeleyen tablo, tek bir hastaya ilişkin yoğun bakım brifingi, bir itfaiye teşkilatının canlı vardiya panosu ve kodunun içinde tüm çalışanların parolasını düz metin olarak tutan bir taşeron zaman çizelgesi de var. Araştırmacılar, bu verileri kendi incelemeleri sırasında herkese açık uygulamalarda gördüklerini ve erişim sağlamadan yalnızca ilk sayfayı açtıklarını belirtiyor.
Grok’un Build adlı özelliği, kullanıcının sohbet içinde tarif ettiği bir uygulamayı çalışan hâliyle üretebiliyor. Şirket bu özelliği 19 Ağustos’ta tüm Grok planlarına açtı. Web, iOS ve Android üzerinde kullanılabilen araç, uygulama yayınlamayı da sohbet akışının içine yerleştiriyor. Her yayınlanan uygulama grok.me altında kendine ait bir alt alan adı alıyor.
Şirketin duyurusuna göre kullanıcı, uygulamanın kimler tarafından açılacağını seçebiliyor: yalnızca kendisi, bağlantıya sahip olan herkes ya da tüm internet. Ancak araştırmacıların kullandığı ücretli hesapta, yayınlama adımında “Anyone with the link” seçeneği zaten önceden işaretliydi. Bu ayrıntı kritik çünkü uygulamanın adresi gizli kalmıyor. Bir kullanıcı uygulamayı açtığında tarayıcı, ilgili alt alan adını DNS üzerinden sorguluyor; pasif DNS servisleri de bu sorguları kaydediyor. Böylece herhangi biri, elindeki bir hesap üzerinden bu kayıtları ada göre arayabiliyor.
Grok, her uygulama için rastgele dört kelimelik bir ad öneriyor. Araştırmacıların bulduğu isimlerin yaklaşık yarısı bu kalıba uyuyordu. Bu tür adların tahmin edilmesi zor olsa da, isim zaten aranabilir bir listede yer alıyorsa bu durum uygulamayı korumuyor.
Deneyler: erişim kontrolü ve kimlik doğrulama nasıl devre dışı kaldı
Claroc araştırmacıları, Grok’ta kendi hazırladıkları iki test uygulamasını da yayınlayarak sistemin ne tür koruma eklediğini sınadı. İlk uygulama bir kişisel rehberdi; veri tabanı oluşturuldu ama giriş yapılmasını zorunlu kılan bir mekanizma eklenmedi. Araştırmacılar, özel tarayıcı penceresinden oturum açmadan bir satır ekledi. Sonraki ziyaretçi bu kaydı görebildi.
İkinci test uygulaması, dört kişilik bir satış ekibi için hazırlanmış bir müşteri listesiydi. Grok bu uygulamaya “Continue with Google” ve “Continue with X” düğmelerini kendiliğinden ekledi. Fakat yazdığı kod, sisteme giriş yapan her kişiyi önce ekibe ekliyor, ardından o kişinin gerçekten yetkili olup olmadığını kontrol ediyordu. Kontrol her defasında geçilmiş sayılıyordu.
Yetkisiz bir Google hesabı, uygulamanın sahibine ait olmayan bir oturumla sisteme girdi; tüm müşterileri görüntüledi, bir kaydı düzenledi ve bir kaydı sildi. Araştırmacılar bu denemeleri yalnızca kendi uygulamaları üzerinde yaptıklarını, buldukları açık uygulamaların aynı şekilde değişiklik kabul edip etmediklerini test etmediklerini vurguladı.
Şirketin çalışan hesapları varsayılan olarak “Only you” ayarıyla başlıyor. Buna karşın araştırmacılar, şirkete ait ve X çalışanları tarafından oluşturulmuş 24 uygulamanın herkese açık olduğunu gördü. Şirket, kendi açıklamasında uygulamaların yaratıcıları paylaşmadıkça özel kaldığını, yayınlama sırasında da “Only you” ile “Anyone with the link” arasında seçim yapıldığını söyledi. Yine de bulgular, bu varsayılanın pratikte yeterli olmadığını ortaya koydu.
Araştırmacılar bulgularını pazar günü şirketin security.txt dosyasında yer alan adrese iletti; bunların ikisi çalışan uygulamasıydı. Kalan 22 uygulama ise pazartesi günü bildirildi. Yayımlanan rapora göre şirket, rapor kamuya açıldığında henüz yazılı bir dönüş yapmamıştı; ancak gazetecilerin sorularını yanıtladı.
Araştırmacıların aktardığına göre ekip, şirketten “Only you” ayarını varsayılan hâle getirmesini ve bir uygulamayı yalnızca kurumun kendi e-posta alan adıyla sınırlandıracak bir seçenek eklemesini istedi. Şirketin yanıtında, diğer açık uygulamaların sahipleriyle iletişime geçileceğine dair bir ifade yer almadı. Araştırmacılar da etkilenen kuruluşlara kendileri e-posta göndermeye başladı ve yayımladıkları tarihe kadar üç kuruluşa ulaşabildiklerini yazdı. Rapor, uygulama adreslerini ve başlıklarını açıkça paylaşmadı.
Bu olay, pasif DNS üzerinden paylaşılmış yapay zekâ içeriklerinin bulunabildiğine ilişkin benzer bir çalışmayı da yeniden gündeme getirdi. Aynı araştırmacılar 18 Ekim’de, Meta’nın Muse AI ajanında paylaşılan sayfaların da pasif DNS kayıtları üzerinden bulunabildiğini gösteren bir çalışma yayımlamıştı. Meta, paylaşımı devre dışı bıraktı ve 22 Ekim’de paylaşılan öğelere yeni adresler atan bir düzeltme duyurdu.
Claroc, yapay zekâ ile oluşturulan uygulamaları bulma ve güvenceye alma araçları satan bir şirket. Kuruluşun önerdiği kontroller arasında, çalışanların hangi yapay zekâ uygulama kurucularını kullandığını belirlemek; Grok, Lovable, Replit, v0, Bolt, Base44 ve Google AI Studio gibi araçların şirket onayı olmadan kullanılabildiğini unutmamak; pasif DNS verisi varsa bu alan adlarında arama yapmak; iç veri barındıran Grok uygulamalarını “Invited users” ya da “Only you” ile sınırlandırmak ve yabancı bir hesaptan giriş denemesi yapınca hata sayfası görülmesini sağlamak yer alıyor.
Araştırmacılar ayrıca her uygulamanın yüklediği betiklerin ad, e-posta ve parola içerip içermediğinin kontrol edilmesini, sahibi olmayan uygulamaların ise kaldırılmasını öneriyor. Testlerinde “Only you” seçeneği uygulandığında, dışarıdan bir kullanıcı hem sayfa hem de veri için 401 hatası aldı; uygulamayı yayın dışına almak ise birkaç saniye içinde erişimi kesti.
Kaynaklar
- Grok Apps Exposed xAI Secrets and Private Data | Claroc Blog (blog.claroc.io)
- Grok Build on web and mobile | SpaceXSI (x.ai)
- GhostShares: Muse Exposed Prep for an AI Lab Call | Claroc Blog (blog.claroc.io)