Avustralya polisi, TeamPCP operasyonuyla bağlantılı iki kişiyi suçladı.
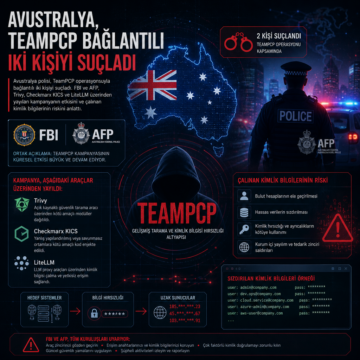


Avustralya polisi, TeamPCP operasyonuyla bağlantılı iki kişiyi suçladı.
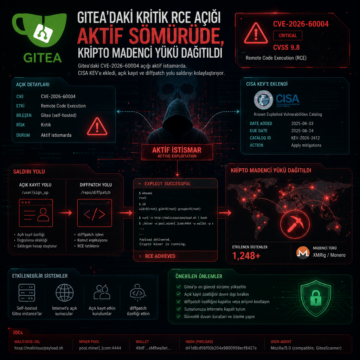
Gitea’daki CVE-2026-60004 açığı aktif istismarda. CISA KEV’e ekledi, açık kayıt ve diffpatch yolu saldırıyı kolaylaştırıyor.
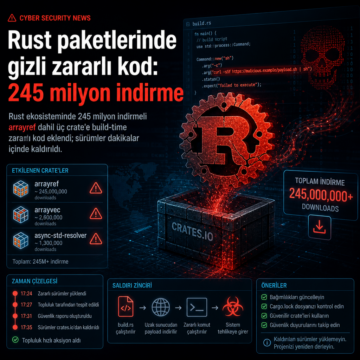
Rust ekosisteminde 245 milyon indirmeli arrayref dahil üç crate’e build-time zararlı kod eklendi; sürümler dakikalar içinde kaldırıldı.

Açık kaynak ekosisteminin, tedarik zinciri saldırıları ve bakımcı tükenmişliği nedeniyle kurumsal kullanım için yeni bir eşik aşamasına geldiği aktarılıyor. Yapılan son değerlendirmeler, lisansların değil projenin canlılığı, sürdürülebilir desteği ve hesap verebilirliği üzerinden ayrışan yeni bir kategoriye işaret ediyor.

Amazon Threat Intelligence, debug ve chalk npm paketlerine yönelik 2025 Eylül saldırısını Kuzey Kore bağlantılı bir grupla ilişkilendirdi; ancak şirketin paylaştığı kanıtlar kamuya açık iddiayı bütünüyle kapatmıyor. Haberde, axios, typo-crypto, Aikido, Wiz, Google, Microsoft ve npm tarafındaki bulgular ile teknik ayrıntılar da yer alıyor.
GitLab’ın Haziran ayında kapattığı bir açık için çalışan bir istismar kanıtı yayımlandı ve doğrulanmış kullanıcıların yamalanmamış self-managed kurulumlarda komut çalıştırabildiği gösterildi. Zincir, Jupyter not defteri önizlemesi ile Oj kütüphanesindeki iki bellek bozulması hatasını birleştiriyor; etkilenen sürümler için güncelleme şart, ancak bazı eski hatlar geri port alamıyor.

RubyGems’e yüklenen üç kötü amaçlı paket, geliştirici makinelerinde kalıcılık kurup CI ortamlarından kaçan bir tedarik zinciri saldırısının parçası olarak ortaya çıktı. git_credential_manager, Dendreo ve fastlane-plugin-run_tests_firebase_testlab üzerinden dağıtılan yükler, bağımlılıklar aracılığıyla mevcut kullanıcılara da ulaşıyor.

Açık kaynak yazılımlarda henüz açıklanmamış zafiyetlerin sayısı hızla artıyor ve bu durum, güvenlik temizleme merkezlerinin önemini artırıyor. Ancak gerçek başarı, bu verilerin hızlı işlenip yamaların otomatik dağıtılmasıyla sağlanıyor. Siber saldırganlar yamadan önce harekete geçtiği için, koordine ve orkestre edilmiş müdahale süreçleri kritik önem taşıyor.

OpenAI, GPT-5.5-Cyber modelinin yeni versiyonunu ve Patch the Planet girişimini duyurdu. Bu araçlar, yazılım güvenlik açıklarını daha hızlı tespit edip onarmayı amaçlıyor. Yapay zekanın siber saldırıları hızlandırdığı günümüzde, güvenlik ekiplerinin iş yükünü azaltacak çözümler kritik hale geliyor.

Miasma adlı kendini çoğaltan solucan, Microsoft’un GitHub üzerindeki 73 kritik depoyu etkileyen büyük bir tedarik zinciri saldırısı gerçekleştirdi. Saldırı, özellikle "durabletask" PyPI paketinin yeniden ele geçirilmesiyle dikkat çekiyor ve geliştirici araçları üzerinden otomatik olarak zararlı kod çalıştırıyor. Bu durum, açık kaynak yazılım güvenliğinde ciddi zafiyetler olduğunu gösteriyor ve yazılım tedarik zinciri güvenliğinin önemini artırıyor.