

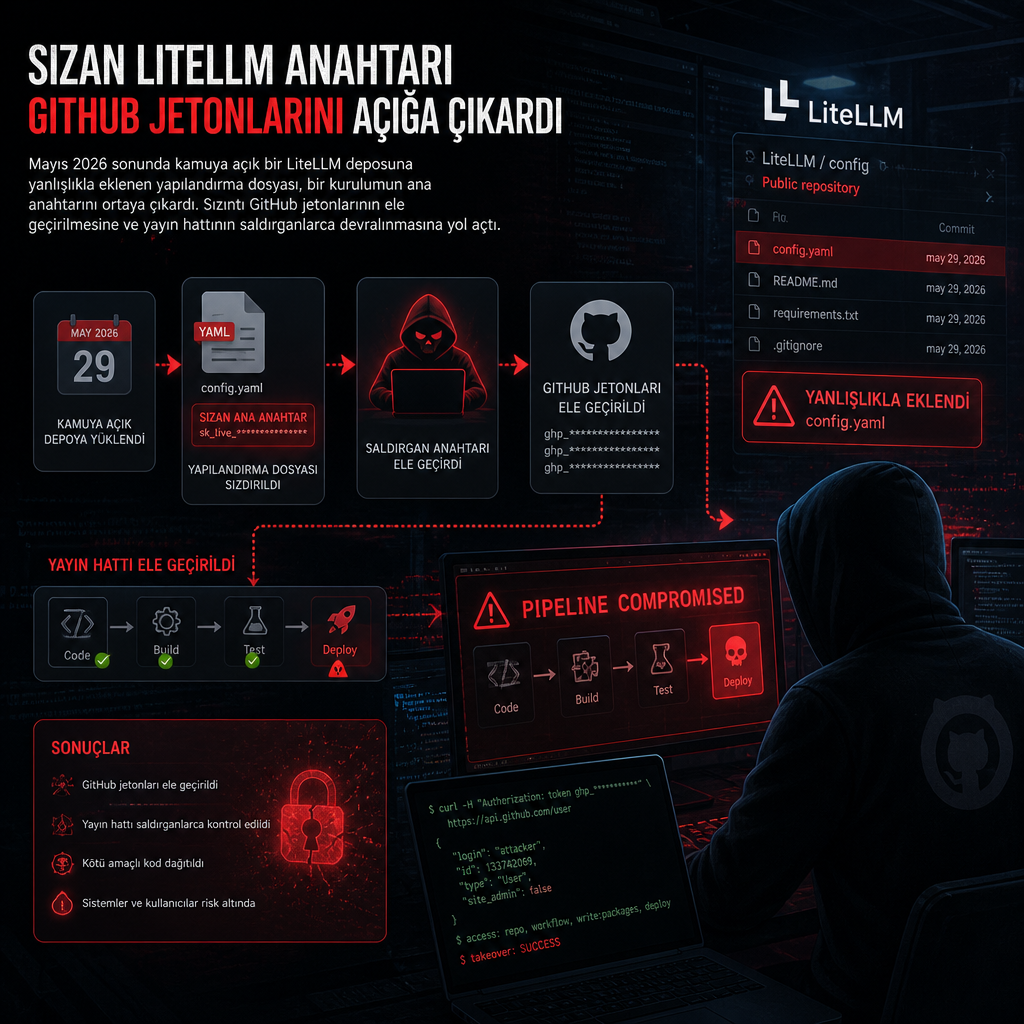
Mayıs 2026 sonunda kamuya açık bir LiteLLM deposuna yanlışlıkla eklenen yapılandırma dosyası, bir kurulumun ana anahtarını ortaya çıkardı. Bu sızıntı, GitHub jetonlarının ele geçirilmesine ve yazılımın yayın hattının saldırganlarca devralınmasına kadar uzandı.
LiteLLM-Labs/lite-harness deposuna 27 Mayıs 2026’da yapılan commit sırasında içeriğe gömülü kalan anahtar, saldırganların sistemde yetki yükseltmeden işlem yapabilmesini sağladı. Olay, LiteLLM ekosistemiyle çalışan geliştirme ve dağıtım süreçlerini etkiledi; özellikle de GitHub üzerinde otomasyon kullanan yayın akışları risk altına girdi.
Yapılandırma dosyasındaki anahtar zincirleme erişim sağladı
Yapılan son incelemelere göre açık, tek bir dosya hatasıyla sınırlı kalmadı. Sızan master key, saldırganların GitHub erişim belirteçlerine ulaşmasına ve ardından release pipeline üzerinde kontrol kurmasına imkân verdi. Bu aşamada amaç, yeni sürümlerin üretildiği ve dağıtıldığı zinciri ele geçirmekti.
Haberde yer alan teknik akış, kimlik bilgisi sızıntısının kurumsal otomasyon sistemlerinde nasıl daha geniş bir ihlale dönüşebildiğini gösteriyor. GitHub jetonları normal koşullarda kod deposu, otomatik testler ve sürüm yayınlama süreçleri için kullanılıyor; aynı mekanizma güvenlik ekipleri tarafından yetki denetimi ve iş akışı doğrulaması için de izlenebiliyor. Ancak bu olayda saldırganlar, erişim belirteçlerini savunma yerine saldırı amacıyla kullandı.
27 Mayıs commit’i kritik eşik oldu
Sızıntının başlangıç noktası, 27 Mayıs 2026’da public LiteLLM-Labs/lite-harness deposuna gönderilen bir yapılandırma dosyasıydı. Dosya, bir dağıtımın master key’ini istemeden içeriyordu. Ardından gelen zincirde saldırganların GitHub token’larını çektiği ve yayın hattını hijack ettiği bildirildi.
LiteLLM tarafında olayın tam etkisine ilişkin ayrıntılar paylaşılırken, sızıntının kamuya açık bir depoda gerçekleşmesi öne çıktı. Böylece tek bir yanlış commit, yalnızca bir anahtarı değil, onun bağlı olduğu erişim ve dağıtım katmanlarını da görünür hale getirdi.