

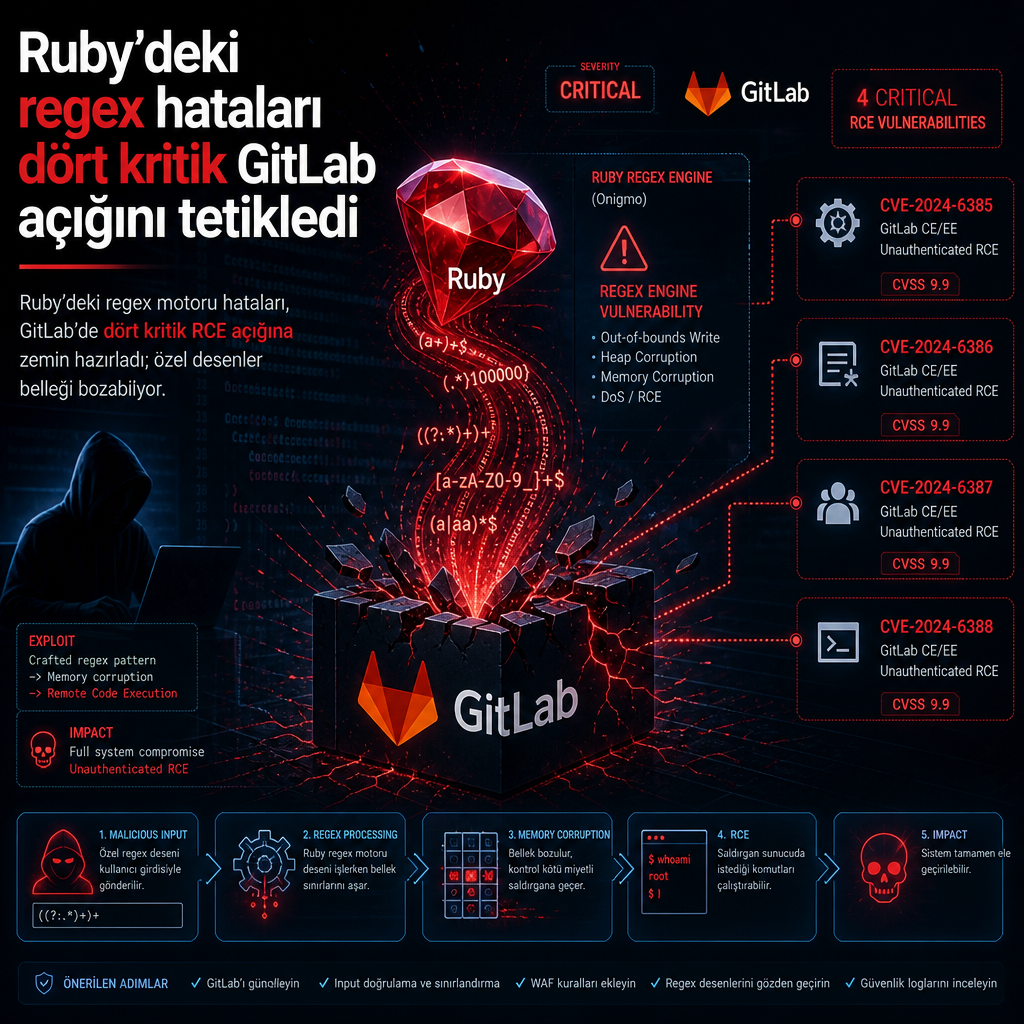
GitLab, Ruby’nin düzenli ifade derleyicisinde özel olarak hazırlanmış bir desenin belleği bozabildiğini ve bunun GitLab sunucularında kod çalıştırmaya kadar gidebileceğini açıkladı. Şirketin incelemesine göre sorun, Ruby’nin bazı regex desenlerini işlerken beklenmedik şekilde çökmesine ve güvenlik sınırlarının aşılmasına yol açabiliyor.
Bu hata zinciri, GitLab altyapısını ve Ruby tabanlı uygulamaları doğrudan ilgilendiriyor. Etki, saldırganın sisteme uzaktan erişim elde etmesine kapı aralayabilecek bellek bozulması üzerinden geliyor. Kaynak metinde hangi GitLab sürümlerinin etkilendiği ya da hangi CVE’lerin açıldığı yer almıyor, ancak durum Ruby çekirdeğindeki regex motoruna bağlı bir kusurun birden fazla kritik GitLab RCE sorununa temel oluşturduğunu gösteriyor.
Ruby tarafı, ilgili kusurun üç ayrı regex motoru hatasından kaynaklandığını bildirdi. GitLab’ın bulgularına göre saldırganın hazırladığı tek bir desen, derleme aşamasında beklenmeyen bellek yazımı yaratabiliyor. Güvenlik ekipleri bu tür kusurları genellikle kontrollü test ortamlarında yeniden üretip yamayı doğrulamak için kullanıyor; aynı desen sınıfı ise kötüye kullanıldığında uzaktan kod çalıştırma zincirine dönüşebiliyor.
Henüz kamuya açık teknik ayrıntıların tamamı paylaşılmadı, ancak açıklama Ruby ekosistemindeki bir bileşenin GitLab gibi geniş kurulumlarda ne kadar geniş bir etki alanı yaratabileceğini gösteriyor. GitLab’ın bulgusu, uygulama katmanında görünen bir güvenlik açığının aslında dilin çekirdek işleyicisindeki daha derin bir kusura dayanabileceğini ortaya koyuyor. Ruby cephesinden gelecek ek düzeltmelerin, benzer bellek bozulması senaryolarını kapatması bekleniyor.