

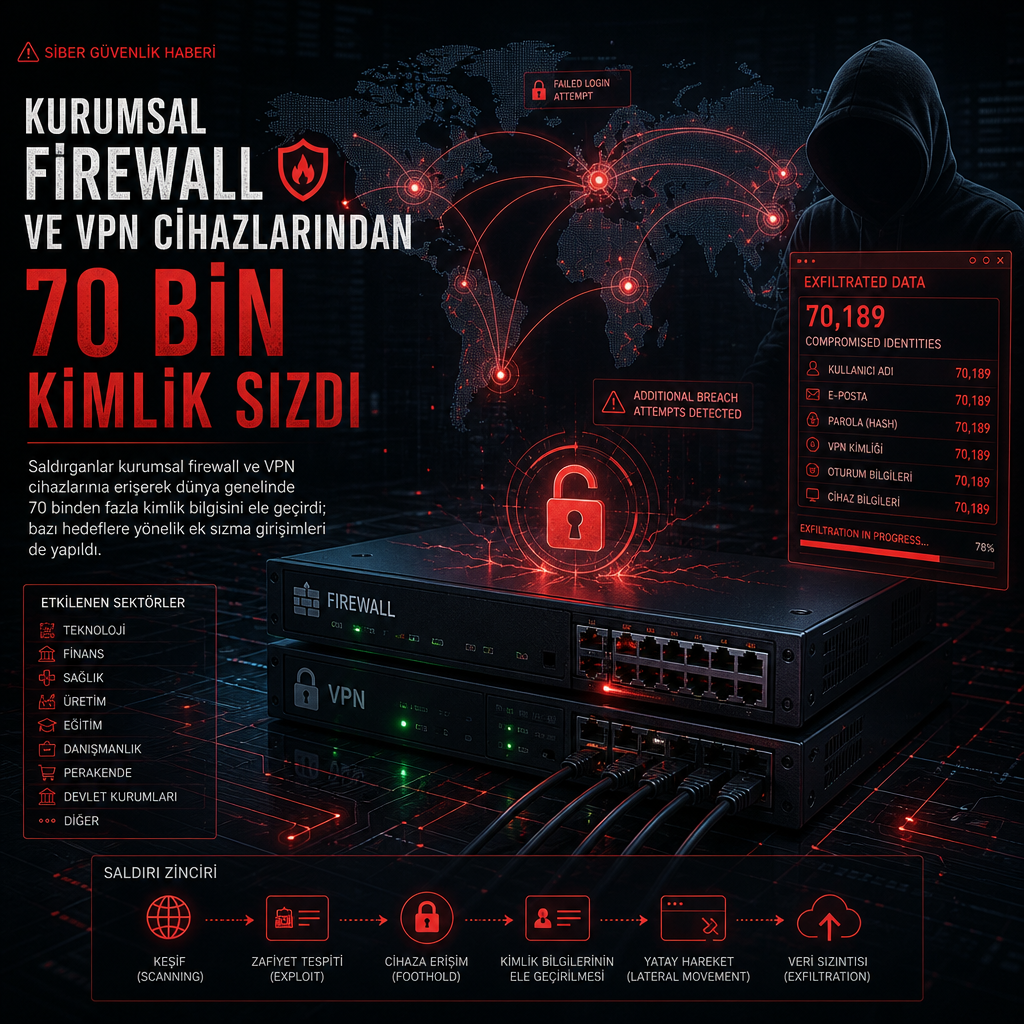
Yeni bir inceleme, saldırganların kurumsal firewall ve VPN cihazlarına erişim sağlayarak dünya genelinde çok sayıda kuruluşun oturum bilgilerini ele geçirdiğini ortaya koydu. Araştırmacılar, kampanya kapsamında 70 binden fazla kimlik bilgisinin açığa çıktığını ve bazı kurbanlara yönelik ek sızma girişimlerinin de yapıldığını bildirdi.
Kampanyanın izleri birden fazla kuruma uzandı
Analizde yer alan bulgular, bu operasyonu yürüten aktörlerin farklı ülkelerdeki çok sayıda organizasyona ulaştığını gösteriyor. Elde edilen kanıtlar, saldırganların sadece ilk erişimle yetinmediğini; bazı hedeflerde yetki genişletme ya da yeniden sızma denemeleri yaptığını da ortaya koyuyor.
Hedef alınan sistemler arasında kurumsal ağların dış sınırında yer alan firewall ve uzaktan erişim için kullanılan VPN altyapıları bulunuyor. Bu tür cihazlar, ağ trafiğini denetledikleri ve iç sisteme giriş kapısı görevi gördükleri için saldırganlar açısından yüksek değer taşıyor.
İlk erişim sonrası daha derine inme çabası
İncelemeye göre kampanya, ele geçirilen kimlik bilgilerinin doğrudan daha geniş ağlara açılmak için kullanılabileceği bir tablo yarattı. Araştırmacılar, saldırganların bazı kurbanlarda ek uzlaşma girişimlerini de kayda geçirdiğini belirtti. Bulgular, olayın yalnızca tekil bir cihaz ihlali değil, birden fazla organizasyona yayılan bir erişim ağına dönüştüğünü gösteriyor.
Analizde kampanyanın teknik ayrıntıları sınırlı tutulsa da, erişim elde edilen cihazlardan çekilen verilerin kurumsal sistemlere girişte yeniden kullanılabilecek nitelikte olduğu anlaşılıyor. Bu da ele geçirilen hesapların, farklı kurumlara sıçrama için araç haline getirildiğini gösteren başlıca unsur olarak öne çıkıyor.