

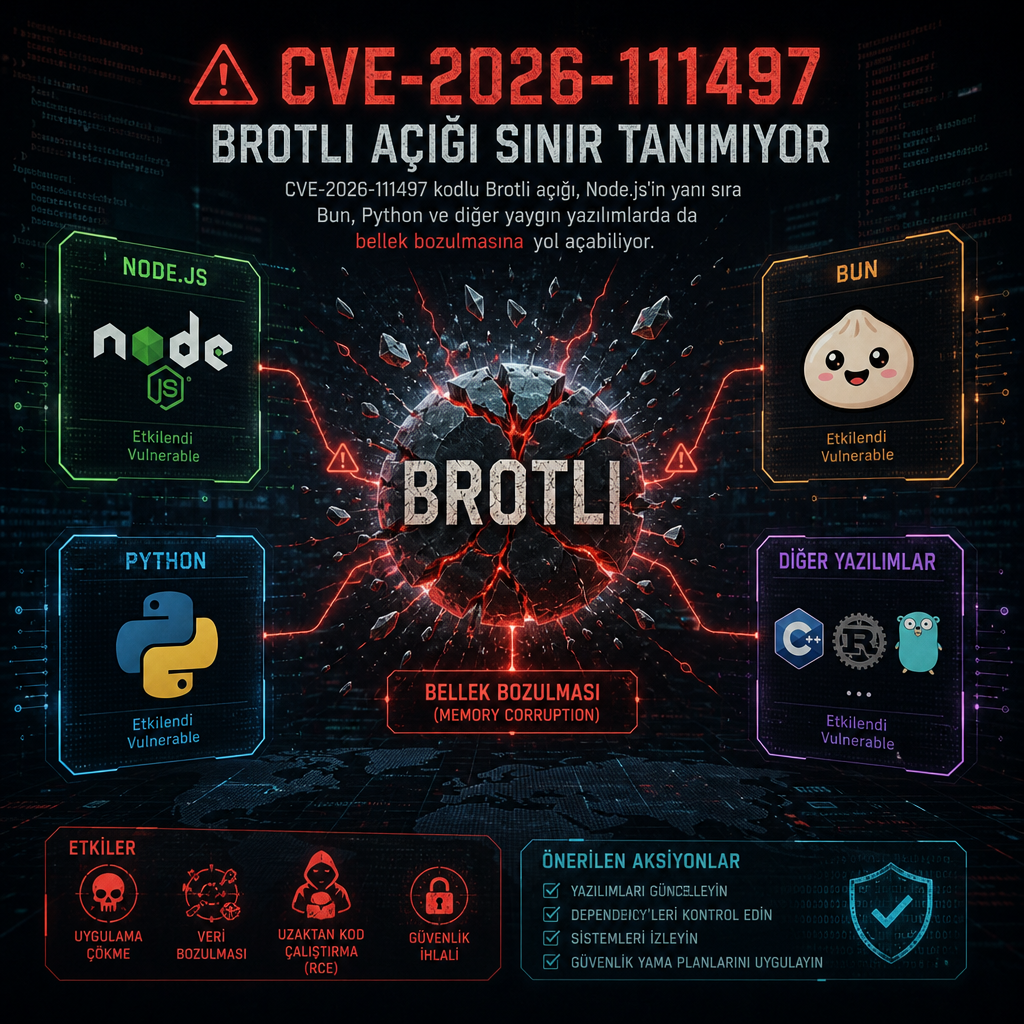
Node.js’te uzaktan kod çalıştırmaya yol açabilen Brotli çözücü hatasının yalnızca bu platformla sınırlı olmadığı anlaşıldı. CVE-2026-111497 olarak izlenen açık, sıkıştırılmış verinin bellek ayırma sınırının dışına yazmasına izin veriyor ve program belleğini bozabiliyor.
Son incelemelere göre aynı zafiyet Bun, Python ve Brotli kütüphanesini kullanan diğer yaygın yazılımları da etkileyebiliyor. Saldırgan, özel olarak hazırlanmış sıkıştırılmış veri gönderdiğinde sorun tetikleniyor; veri çözülürken tamponun ötesine taşan yazma işlemi, bellekte bozulmaya ve bazı senaryolarda uzaktan kod çalıştırmaya kadar uzanan sonuçlar doğurabiliyor.
Hatanın teknik etkisi
Brotli, web trafiği ve uygulama verilerinde sık kullanılan bir sıkıştırma yöntemi. Hata çözücü katmanda yer aldığı için, bu bileşeni yerleşik olarak kullanan uygulamalar risk altında bulunuyor. Araştırmacılar, açığın özellikle sıkıştırma verisinin ayrıştırılması sırasında ortaya çıktığını ve istismar edilmesi halinde programın beklenmedik biçimde davranabileceğini belirtiyor.
CVE kaydına ilişkin ayrıntılar için NVD sayfası şu adreste yer alıyor: https://nvd.nist.gov/vuln/detail/CVE-2026-111497.
Geniş yazılım ekosistemini ilgilendiriyor
Hatanın etkilediği yazılımlar arasında Bun ve Python’un öne çıkması, sorunun tek bir uygulama ailesiyle sınırlı kalmadığını gösteriyor. Brotli desteği barındıran başka projelerin de aynı kod yolunu kullanması nedeniyle, etki alanı kullanılan kütüphane ve sürüme göre değişebiliyor.
Güvenlik ekipleri, benzer bellek taşması açıklarını doğrulamak için aynı türden sıkıştırılmış veri işleme yollarını laboratuvar ortamında test ediyor. Bu incelemeler, yazılımın normal veri akışında da hata verip vermediğini ve saldırganın özel veriyle kontrolü ele geçirip geçiremeyeceğini ortaya koyuyor.