

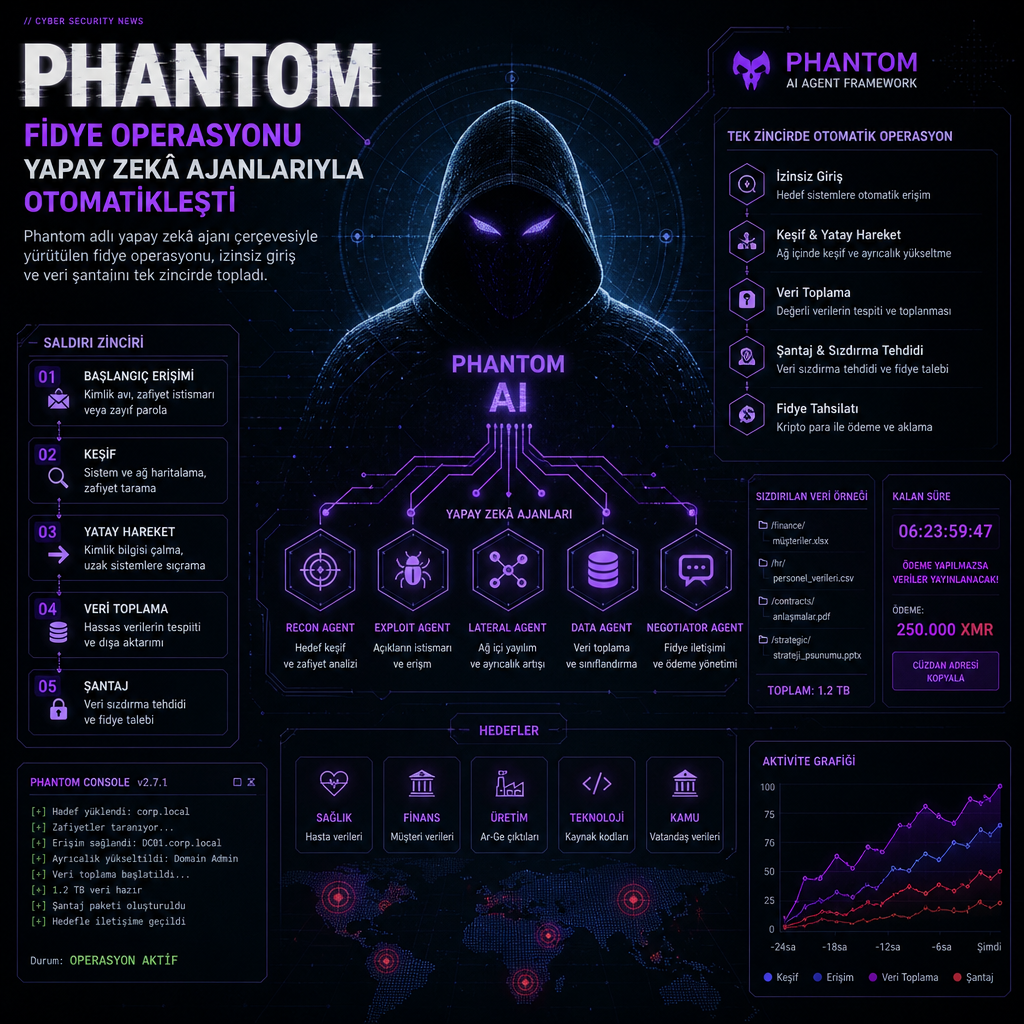
Son incelemeler, fidye yazılımı ortaklarının saldırı zincirini yapay zekâ ajanlarıyla otomatikleştirdiğini ve bunu “Phantom” adlı bir çerçeve üzerinden yürüttüğünü ortaya koydu. Operasyonun merkezindeki sistem, uzaktan sızma ile veri sızdırma faaliyetlerini tek akışta birleştiriyor.
Analizde tehdidin Rusça konuşan bir aktörle ilişkilendirildiği ve bu kişinin hem izinsiz giriş hem de veri şantajı operatörü gibi çalıştığı belirtildi. Aynı yapı, kimi senaryoda ilk erişim ayağı olarak, kimi senaryoda ise çalınan veriler üzerinden baskı kuran bir extortion mekanizması olarak kullanılıyor.
Phantom, saldırıyı uçtan uca yöneten katman olarak öne çıktı
“Autonomous Red Team Kill Chain Framework” adı verilen Phantom, yalnızca keşif ya da tek aşamalı saldırı otomasyonu sunmuyor. İncelemeye göre çerçeve, saldırganın çevredeki hedefleri belirlemesine, erişim denemelerini düzenlemesine ve ele geçirilen verileri operasyonun son aşamasına taşımasına yarayan bir omurga gibi çalışıyor.
Yapı, savunma ekiplerinin kendi ağlarında kullandığı red team araçlarına benzer biçimde kurgulansa da yönü bütünüyle ters. Güvenlik ekipleri benzer otomasyon sistemlerini saldırı yüzeyini test etmek için kullanırken, burada aynı yaklaşım izinsiz erişim ve şantaj sürecini hızlandırmak için devreye sokuluyor.
Analiz, aktörün yalnızca klasik fidye yazılımı dağıtımına yaslanmadığını, veri hırsızlığı ve zorlayıcı pazarlık tekniklerini birlikte kullandığını da vurguladı. Bu model, dosyaları kilitlemekten çok, kurumların elindeki veriyi tehdit unsuru haline getirmeye odaklanıyor.
Rapor, Phantom çerçevesinin saldırı sürecini insan müdahalesini azaltacak biçimde düzenlediğini ve iş akışını daha sistematik hale getirdiğini aktarıyor. Böylece operatör, farklı aşamaları ayrı araçlarla yürütmek yerine tek bir komuta yapısı üzerinden ilerleyebiliyor.