

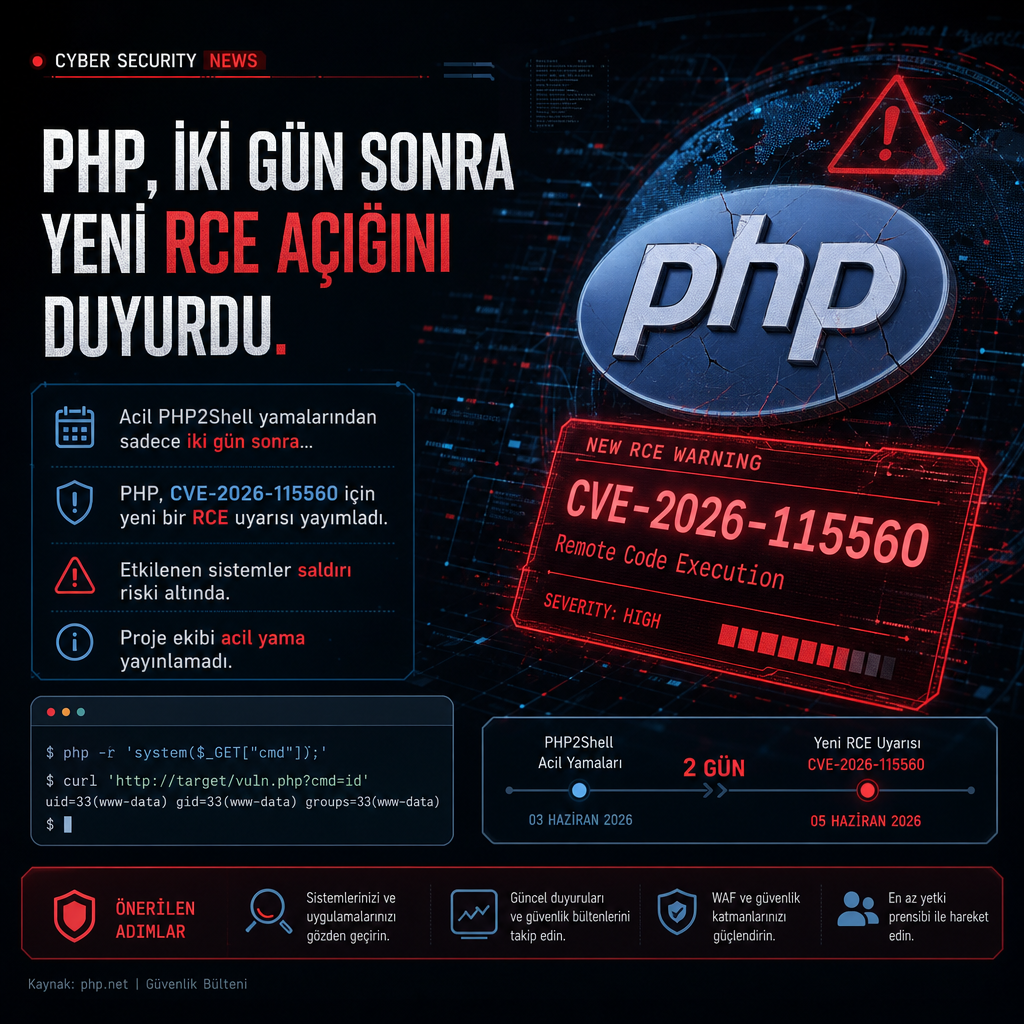
PHP projesi, acil müdahale gerektiren PHP2Shell yamalarının yayınlanmasından yalnızca iki gün sonra yeni bir uzaktan kod çalıştırma açığına ilişkin uyarı yayımladı. CVE-2026-115560 olarak izlenen sorun, projenin açıklamasına göre yalnızca alışılmadık şekilde yapılandırılmış web uygulamalarını etkiliyor ve düşük riskli görülüyor.
Yeni açık için acil bir düzeltme yayınlanmadı. Proje, güncelleme yerine ilgili özelliğin kapatılmasını öneriyor; ancak hangi özelliğin kapatılacağına ilişkin ayrıntı kaynak metinde yer almıyor. PHP ekibi, açığın yalnızca belirli ve sıra dışı kurulumlarda ortaya çıktığını vurgulayarak yaygın bir istismar senaryosu beklemediğini belirtti.
CVE-2026-115560 kaydı henüz kamuoyunda geniş bir etki tablosu oluşturmuş değil. Buna karşın iki gün arayla gelen bu ikinci RCE uyarısı, PHP ekosisteminde güvenlik incelemelerinin hız kesmeden sürdüğünü ortaya koyuyor. Açık için NVD kaydı da şu adreste izlenebiliyor: https://nvd.nist.gov/vuln/detail/CVE-2026-115560
PHP2Shell yamaları ise daha önce, acil müdahale gerektiren ayrı bir güvenlik sorununa karşı devreye alınmıştı. Yeni duyuru, çekirdek projede aynı hafta içinde ikinci kez RCE sınıfı bir zafiyetin gündeme gelmesine yol açtı.