LiteLLM gateway’lerde varsayılan sk-1234 anahtarı kabul edildi; araştırma 294 açık örnek, IAM sızıntısı ve ilgili CVE’leri ortaya koydu.
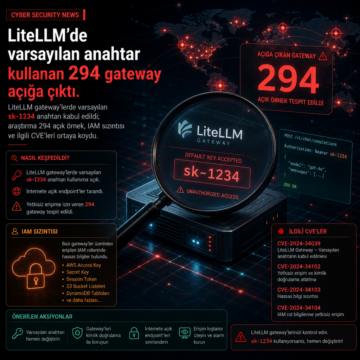


LiteLLM gateway’lerde varsayılan sk-1234 anahtarı kabul edildi; araştırma 294 açık örnek, IAM sızıntısı ve ilgili CVE’leri ortaya koydu.
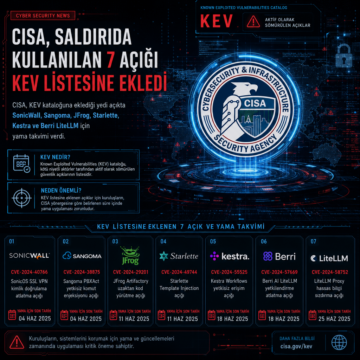
CISA, KEV kataloğuna eklediği yedi açıkta SonicWall, Sangoma, JFrog, Starlette, Kestra ve Berri LiteLLM için yama takvimi verdi.

LiteLLM yazılımında tespit edilen CVE-2026-42208 kodlu yüksek şiddetli SQL enjeksiyonu açığı, yayımlanmasından sadece 36 saat içinde saldırganlar tarafından istismar edildi. Bu durum, özellikle veri tabanı güvenliği ve uygulama katmanı koruması açısından acil önlemler alınması gerektiğini gösteriyor.
LiteLLM’de tespit edilen yüksek riskli SQL enjeksiyon zafiyeti CVE-2026-42208, açıklanmasından sadece 36 saat içinde aktif saldırılarda kullanıldı. Özellikle veri tabanı odaklı uygulamalar ve SaaS platformları hedef alınırken, saldırganlar kritik verileri değiştirebilme imkânı buldu. Siber güvenlik ekipleri için hızlı müdahale ve kapsamlı log analizi kritik önem taşıyor.

Mart 2024'te yayımlanan LiteLLM 1.82.7 ve 1.82.8 sürümlerinde, Trivy CI/CD güvenlik aracının istismarıyla arka kapı yerleştirildiği tespit edildi. Bu durum özellikle konteyner tabanlı uygulamalar geliştiren kurumları ve güvenlik profesyonellerini yakından ilgilendiriyor. Saldırı zinciri ve önerilen savunma yöntemleri haberimizde detaylandırıldı.