

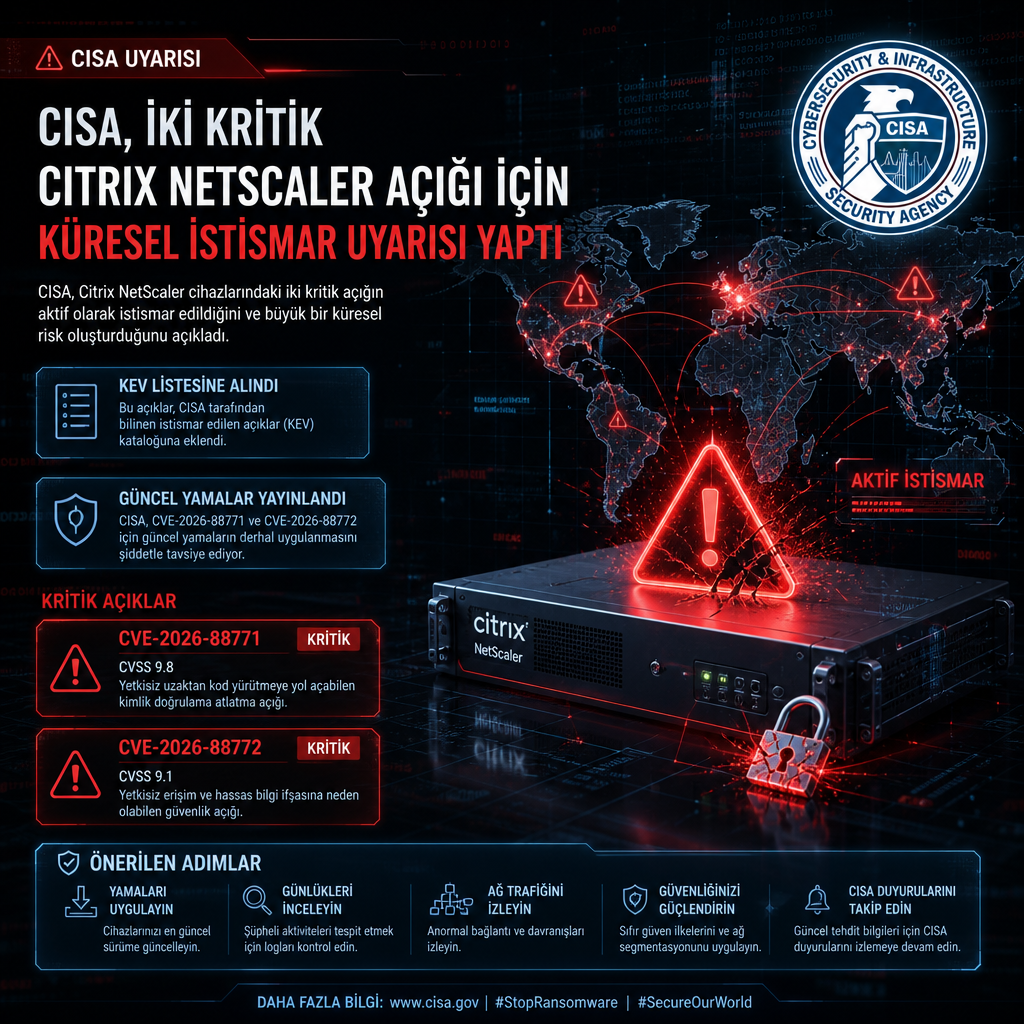
CISA, Citrix NetScaler ADC ve Gateway ürünlerindeki iki kritik açığı Known Exploited Vulnerabilities (KEV) listesine ekledi. Kurum, bu açıkların dünya genelinde aktif olarak istismar edildiğine dair raporlar ve iş ortağı tehdit istihbaratı aldığını açıkladı.
Listelenen güvenlik açıkları CVE-2026-88771 ve CVE-2026-88772 olarak izleniyor. Her ikisi de 9.5 CVSS puanına sahip. İlk açık, yetersiz giriş doğrulaması nedeniyle kimliği doğrulanmamış bir saldırganın rastgele komut çalıştırmasına izin verebiliyor. İkinci açık ise bellek tamponu sınırları içinde işlemlerin yeterince kısıtlanmaması nedeniyle uzaktan kod yürütmeye ya da hizmet engeline yol açabiliyor.
CVE-2026-88771, tüm NetScaler ADC ve NetScaler Gateway dağıtımlarını etkiliyor. CVE-2026-88772 ise DTLS yapılandırması etkin olan sistemlerde ortaya çıkıyor; bu seçenek NetScaler ADC veya NetScaler Gateway üzerinde açık olmalı ve VPN sanal sunucularında varsayılan olarak etkin geliyor. Citrix’in örnek yapılandırması şu şekilde paylaşıldı: add vpn vserver vpn1 SSL 10.0.0.0 443 -Listenpolicy NONE.
CISA, Citrix NetScaler cihazlarında güncelleme sürecinin karmaşık olabildiğini ve kesinti gerektirebileceğini belirtti. Kuruma göre uyarının amacı, kuruluşların maruziyetlerini değerlendirmesine, düzeltmeleri önceliklendirmesine ve bu açıkları risk yönetimi süreçlerine dahil etmesine yardımcı olmak.
Yamalar hangi sürümlerde geldi
Citrix, iki açığın kapatıldığı sürümleri de duyurdu. Buna göre NetScaler ADC ve NetScaler Gateway 14.1-73.37 ve sonrası, 13.1-64.23 ve sonrası sürümler sorunları gideriyor. FIPS ve NDcPP tarafında ise NetScaler ADC 14.1-FIPS 14.1-73.37 FIPS ve sonrası, ayrıca 13.1-FIPS ile 13.1-NDcPP 13.1.37.279 ve sonrası sürümler yamayı içeriyor.
CISA, aktif istismar nedeniyle Federal Civilian Executive Branch (FCEB) kurumlarına düzeltmeleri uygulamak için 30 Eylül 2026’ya kadar süre tanındığını da duyurdu. Bu süre, raporda açıkların aktif biçimde kullanıldığına dair bulguların ardından verildi.
Citrix ayrıca NetScaler Console üzerinden genel IoC göstergeleri yayımlayarak müşterilerin kurulumlarının etkilenip etkilenmediğini kontrol etmesine yardımcı oluyor. Şüpheli bir ihlal varsa şirketin önerdiği adımlar arasında NetScaler ADC VPX örneğine ait kanıtların korunması, cihazın izole edilmesi, kimlik bilgilerinin ve erişimlerin iptal edilmesi, NetScaler ADC’nin bağlandığı tüm sunucu ve sistemlerde ek ihlal belirtilerinin aranması yer alıyor.
Firmanın önerileri bununla da sınırlı değil. Etkilenen ortamların temizlenmesi için firmware’in en güncel sürüme yükseltilmesi, yerel hesap parolalarının ve Key Encryption Key (KEK) değerlerinin döndürülmesi, bilinen temiz bir NetScaler yedeğinden geri dönüş yapıldıysa tüm yeniden yüklenen SSL sertifikalarının değiştirilmesi ve cihazın iyi uygulamalar doğrultusunda güçlendirilmesi isteniyor.
CISA’nın uyarısında, Citrix NetScaler appliance güncellemelerinin karmaşık olabildiği ve işlem sırasında kesinti yaşanabileceği vurgulandı. Citrix tarafı da NetScaler Console üzerinden yayımladığı genel göstergelerle etkilenen kurulumların belirlenmesini kolaylaştırmayı hedefliyor. Açıkların kapatılması için duyurulan sürümler, CVE-2026-88771 ve CVE-2026-88772 için 14.1, 13.1, 14.1-FIPS, 13.1-FIPS ve 13.1-NDcPP hatlarını kapsıyor. NVD kayıtları için ise NIST veritabanında CVE-2026-88771 ve CVE-2026-88772 başlıkları izlenebiliyor.