F5, NGINX’i etkileyen beş güvenlik açığı için uyarı yayımladı.
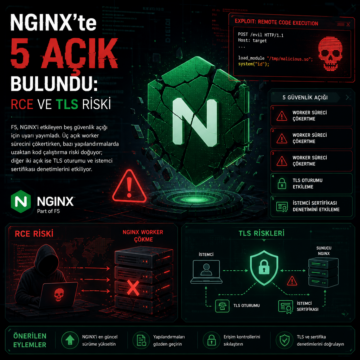


F5, NGINX’i etkileyen beş güvenlik açığı için uyarı yayımladı.
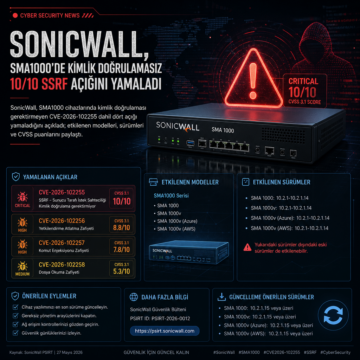
SonicWall, SMA1000 cihazlarında kimlik doğrulamasız CVE-2026-102255 dahil dört açığı yamaladığını açıkladı; etkilenen modelleri, sürümleri ve CVSS…
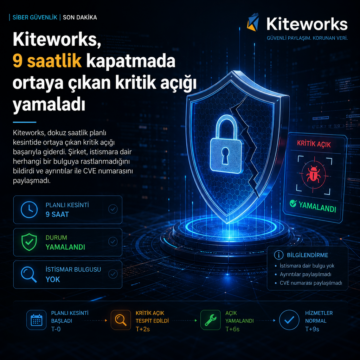
Kiteworks, dokuz saatlik planlı kesintide ortaya çıkan kritik açığı yamaladı; istismara dair bulgu yok, ayrıntılar ve CVE numarası paylaşılmadı.
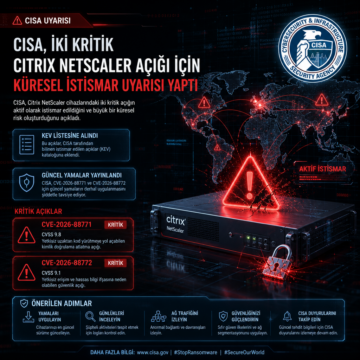
CISA, Citrix NetScaler açıklarını KEV listesine aldı ve CVE-2026-88771 ile CVE-2026-88772 için güncel yamaları duyurdu.
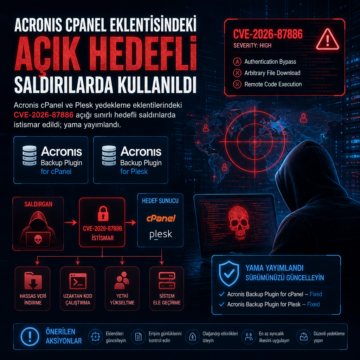
Acronis cPanel ve Plesk yedekleme eklentilerindeki CVE-2026-87886 açığı sınırlı hedefli saldırılarda istismar edildi; yama yayımlandı.
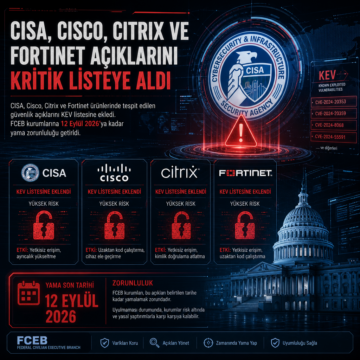
CISA, Cisco, Citrix ve Fortinet açıklarını KEV listesine ekledi; FCEB kurumlarına 12 Eylül 2026’ya kadar yama zorunluluğu getirildi.
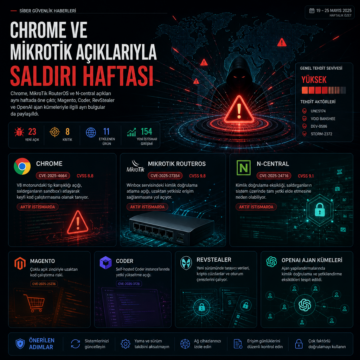
Chrome, MikroTik RouterOS ve N-central açıkları aynı haftada öne çıktı; Magento, Coder, RevStealer ve OpenAI ajan kümeleriyle ilgili ayrı bulgular da…
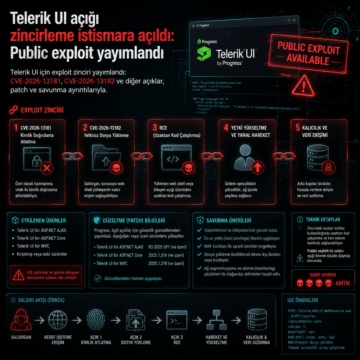
Telerik UI için exploit zinciri yayımlandı: CVE-2026-13181, CVE-2026-13182 ve diğer açıklar, patch ve savunma ayrıntılarıyla
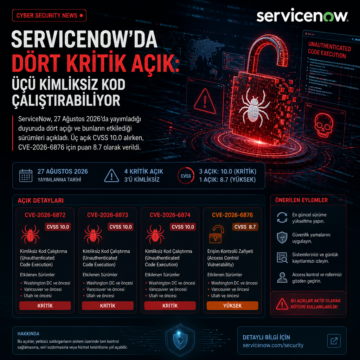
ServiceNow, 27 Ağustos 2026’da yayımladığı duyuruda dört açığı ve bunların etkilediği sürümleri açıkladı.
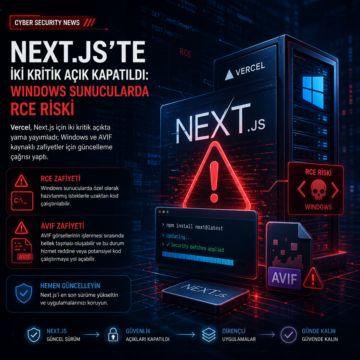
Vercel, Next.js için iki kritik açıkta yama yayımladı; Windows ve AVIF kaynaklı zafiyetler için güncelleme çağrısı yaptı.