

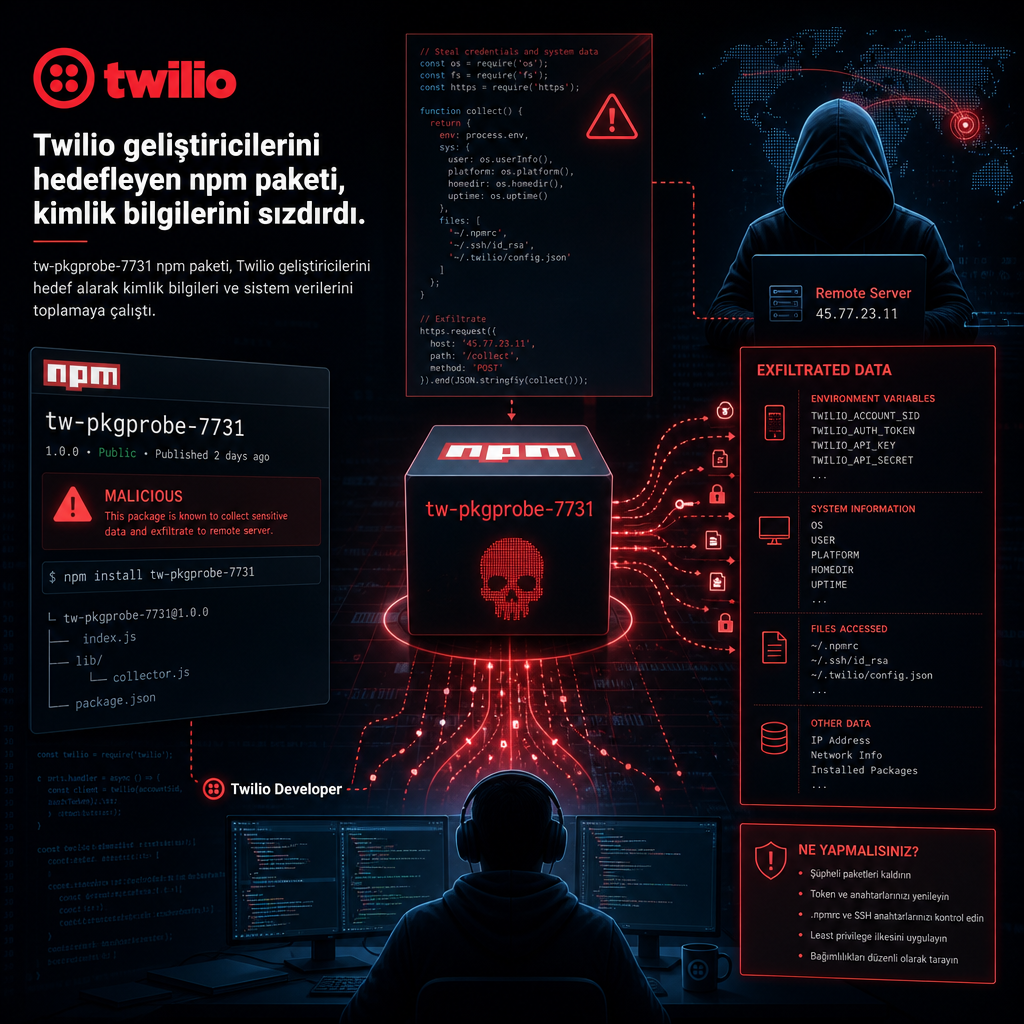
npm’de yayımlanan tw-pkgprobe-7731 adlı paket, Twilio entegrasyonu yapan geliştiricileri hedefleyen meşru bir güvenlik aracı gibi davranırken arka planda hassas verileri toplamaya çalışan zararlı bir yazılım olarak ortaya çıktı. Paket, Ağustos 2026 ortasında kayda geçti ve aynı gün içinde yaklaşık 45 dakikaya yayılan süreçte 11 farklı sürümle güncellendi.
İncelemeye göre paketi yükleyen twdepprobe7731 adlı npm hesabı artık görünmüyor. Araştırmacılar, ilk sürümün kendisini “Twilio HackerOne programı” için yetkilendirilmiş bir bug-bounty araştırma probu gibi sunduğunu; yorum satırlarında da “Twilio’nun serverless packager sandbox” ortamında çalıştığını, yerel işlem ve ana makine bağlamını toplayıp yanına yazdığını ve yıkıcı bir işlem yapmadığını iddia ettiğini aktardı. ReversingLabs araştırmacısı Lucija Valentić, bugün yayımlanan raporda bunun “authorized security research probe” gibi gösterildiğini belirtti.
Önce ortamı yokluyor, sonra veriyi dışarı taşıyor
Paket çalıştırıldığında önce kullanıcının Twilio geliştirme ortamında olup olmadığını kontrol ediyor. Bu kontrol başarısız olursa hemen kapanıyor. Koşul sağlandığında ise ortam değişkenlerini, bağlı diskleri, geçici klasörleri ve çeşitli yapılandırma ayrıntılarını topluyor. Elde edilen bilgiler daha sonra bir webhook üzerinden dışarı aktarılıyor.
İlk sürümdeki davranış bununla sınırlı değildi. Kod, Twilio geliştirici ortamında çalışıp çalışmadığını kontrol ettikten sonra sistem ayrıntılarıyla birlikte mount noktalarını, geçici klasörleri ve farklı yapılandırmaları da çıkarmaya başladı. Araştırmacılar, bu verilerin webhook üzerinden sızdırıldığını söyledi.
Sonraki sürümler, özellikle 1.0.1, 1.0.2 ve 1.0.3, Twilio API’leriyle çalışan geliştiricileri hedefleyen başka bir davranış ekledi. Bu sürümler, belirli Twilio Account SID’lerine bağlı klasörleri aradı ve belirli bir SID adına sahip klasör varsa hiçbir işlem yapmadı. Böyle bir klasör bulunmadığında ise kurulu npm paketlerini ve node_modules içeriğini tarayarak içine özel bir npm PoC paketi enjekte etmeye çalıştı; bunun için package.json ve index.js dosyaları oluşturdu.
1.0.4 sürümüyle birlikte zararlı işlevler daha da genişledi. Bu sürüm, process.env.ACCOUNT_SID ve process.env.AUTH_TOKEN değerlerini dışarı sızdırma yeteneği ekledi. Bu da kurbanın Twilio kimlik bilgilerini ele geçirme ve saldırganın faturalandırmayı yetkilendirme ya da iletişim başlatma işlemlerini tetikleme ihtimalini beraberinde getirdi.
Sürüm davranışı değişti, sorgulama sürüyor
Paketteki son üç sürüm olan 1.0.8, 1.1.0 ve 1.1.1 ise önceki zararlı işlevleri bırakarak yeniden 1.0.0’daki temel keşif profiline döndü. Buna karşın son iki sürüm, Twilio’ya ait olduğu görülen çeşitli host’lara erişip OSINT toplama girişiminde de bulundu. Listede support-api.us1.twilio[.]com, kafka-ui.au1.twilio[.]com ve litellm.ai-services.corp.twilio[.]com gibi adresler yer aldı. Paket, ayrıca 169.254.169[.]254/latest/meta-data/ adresindeki AWS metadata’sını da almaya çalıştı.
Bu ani davranış değişiklikleri nedeniyle kampanyanın nihai amacı netleşmiş değil. Paketin gerçekten bir bug bounty çalışmasının parçası olup olmadığı da doğrulanamadı. Yine de yapılan inceleme, sürümlerin HackerOne’da listelenen Twilio bug avcılığı kurallarına uymadığını ortaya koydu.
Araştırmacı Lucija Valentić, bu paketlerin Twilio’nun belirlediği temel güvenlik araştırması yönergelerini açık biçimde ihlal ettiğini ve bunun kötü niyetli bir kampanyaya işaret ettiğini belirtti. Valentić’e göre saldırgan, bazı sürümlerde zararlı işlevleri masum görünen kod parçalarının arasına yerleştirerek gizlemeye çalıştı, ancak kodu gerçekten maskeleme ya da faaliyeti saklama yönünde ciddi bir çaba göstermedi.
İncelemeye göre pakette obfuscation yoktu, typosquatting kullanılmadı ve npm hesabı da güvenilir görünmesi için özel olarak kurgulanmadı. Araştırmacılar, bu tabloyun Twilio geliştiricilerini hedef alan kampanyanın nispeten daha az sofistike bir tehdit aktörü tarafından yürütüldüğünü düşündürdüğünü aktardı.