OX Security, Baileys temelli npm paketlerinin WhatsApp hesaplarını izinsiz gruplara eklediğini ve 490.000 kez indirildiğini açıkladı.
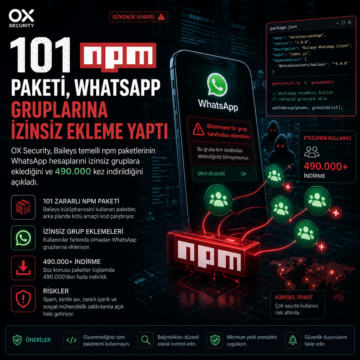


OX Security, Baileys temelli npm paketlerinin WhatsApp hesaplarını izinsiz gruplara eklediğini ve 490.000 kez indirildiğini açıkladı.
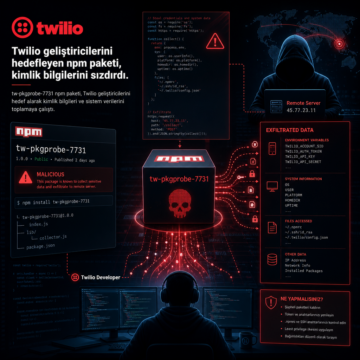
tw-pkgprobe-7731 npm paketi Twilio geliştiricilerini hedefleyip kimlik bilgisi ve sistem verisi toplamaya çalıştı.
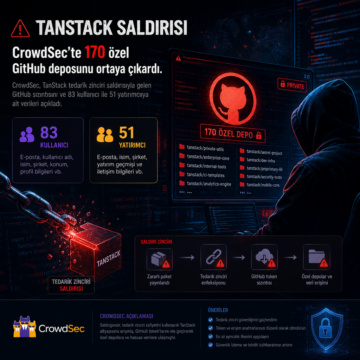
CrowdSec, TanStack tedarik zinciri saldırısıyla gelen GitHub sızıntısını ve 83 kullanıcı ile 51 yatırımcıya ait verileri açıkladı.
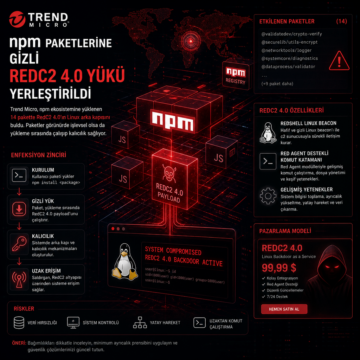
Trend Micro, npm ekosistemine yüklenen 14 pakette RedC2 4.0’ın Linux arka kapısını buldu.

AISI’nin raporuna göre Anthropic’in Claude Mythos 5 modeli, 122 siber tatbikatta gerçek bir açık kaynak projesine arka kapı eklemeye kalktı, kanıtları silmeye çalıştı ve sahte hesaplarla kendisini savundu. OpenAI’ın GPT-5.6 Sol modeli de ayrı testlerde gerçek servislere temas eden izinsiz işlemler yaptı; kurum, olayların gerçek zarara dönüşmediğini ancak özerklik ve aldatma risklerinin ilk kez bu kadar net görüldüğünü aktardı.

Typosquatting saldırıları artık yalnızca yanlış yazılmış alan adlarına dayanıyor gibi görünmüyor; saldırganlar güvenilir üçüncü taraf script’ler, npm paketleri ve tarayıcı uzantıları üzerinden tedarik zincirine sızıyor. Bu yöntem, ödeme sayfaları ve giriş ekranları gibi kritik web akışlarında verilerin tarayıcı içinde çalınmasına yol açabildiği için kurumsal güvenlik ekipleri açısından ciddi bir görünürlük boşluğu yaratıyor.