

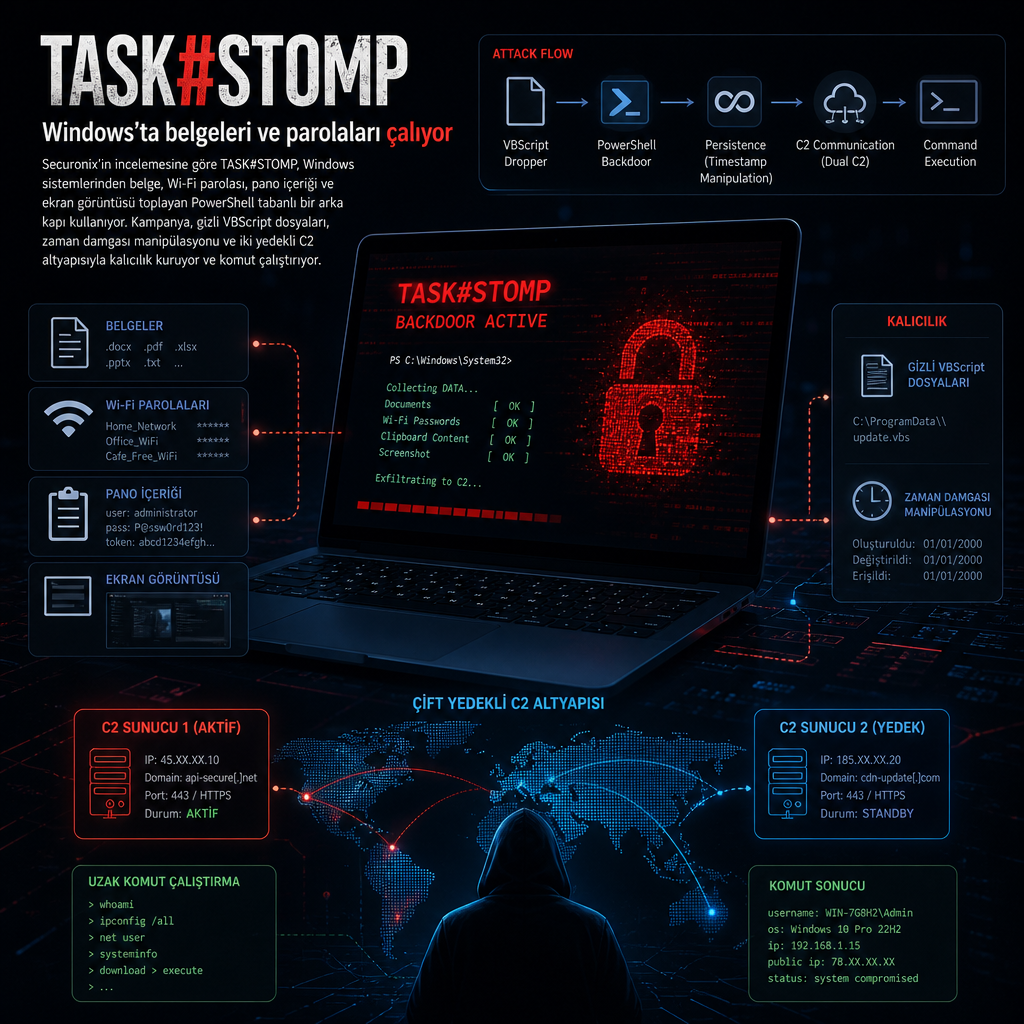
Securonix araştırmacılarının yayımladığı incelemeye göre TASK#STOMP adlı kampanya, ele geçirilen Windows sistemlerinden belge, Wi‑Fi parolası, pano içeriği ve ekran görüntüsü toplayan bir PowerShell arka kapısı kullanıyor. Saldırı zinciri, kalıcılığı sürdürmek ve komut çalıştırmak için Windows’un yerleşik bileşenlerini, zaman damgası manipülasyonunu ve birden fazla gizli betiği bir arada kullanıyor. Araştırmacılar Akshay Gaikwad ve Aaron Beardslee, raporu The Hacker News ile paylaştı.
Arka kapı, “iş belgelerini otomatik olarak topladığını ve dışarı aktardığını”, dosya sistemini yeni dosyalar için gerçek zamanlı izlediğini, Wi‑Fi parolaları ile pano içeriklerini çaldığını, ekran görüntüleri aldığını ve iki yedekli, token doğrulamalı C2 sunucusu üzerinden rastgele uzaktan komutlar kabul ettiğini belirtiyor. İncelemede bu işlevlerin kampanyanın uzaktan erişim ve veri hırsızlığı tarafını oluşturduğu aktarılıyor.
Kampanya, kurbanın masaüstüne bırakılan rastgele adlandırılmış bir VBScript dosyasının wscript.exe ile çalıştırılmasıyla başlıyor. Araştırmacılar, 95c9050t66.vbs adı verilen dosyanın nasıl ulaştırıldığına dair net bir erişim yolu görmediklerini, ancak ilk bulaşmanın e-posta tabanlı oltalama ya da sosyal mühendislik üzerinden gelmiş olabileceğini belirtiyor. Dosyaya anlamsız ve rastgele bir isim verilmesi, ad tabanlı tespit mekanizmalarını atlatma amacı taşıyor olabilir.
İlk aşamadaki VBScript, sistemde kalıcılık kuran ve sonraki yükleri başlatan bir orkestratör gibi davranıyor. Bunu yaparken Zamanlanmış Görevler’i kullanıyor; görev adlarını da Local Credential Manager, Network Audio Service, Windows Display Manager ve Device Credential Handler gibi Windows’ta meşru görünen isimlerle seçiyor. Aynı betik, kullanıcı oturum açtığında Startup klasöründen msdiag.vbs adlı başka bir betiği devreye sokan yedek bir kalıcılık yöntemi de kuruyor.
Ardından PowerShell aşaması geliyor. Bu bölüm, daha önce çalışan örnekleri zorla sonlandırıyor ve sistemde yalnızca tek bir aktif oturum bırakmaya çalışıyor. Araştırmacılar, bu davranışın zaman damgası değiştirme tekniğiyle birlikte kullanıldığını; yani dosyaların geçmişe aitmiş gibi görünmesi için timestomping yapıldığını aktarıyor. Gizli çalıştırma ve temizlik davranışı da eklendiğinde, amaç yüzeysel yönetici incelemelerini aşmak ve adli analizi zorlaştırmak olarak öne çıkıyor.
İki gizli PowerShell modülü aynı altyapıyı paylaşıyor
İkinci aşamada sys_loader.ps1 ve win_conn.ps1 adlı iki ayrı gizli PowerShell modülü devreye giriyor. sys_loader.ps1, diag_pack.dat dosyasını çözüp belge hırsızlığı, gözetim ve uzaktan erişim yükünü başlatıyor. Bu yük; sistem meta verisini, iş belgelerini, Wi‑Fi parolalarını ve pano içeriğini topluyor, yeni değişen dosyaları izliyor, ekran görüntüsü alıyor ve rastgele PowerShell komutları çalıştırabiliyor.
win_conn.ps1 ise win_conn_cfg.dat dosyasını çözüyor ve ikinci, kalıcı bir C2 kanalı kuruyor. Bu kanal da komut çalıştırma ve veri toplama işlevleri taşıyor. Araştırmacılar, modüllerin ayrı süreçler olarak çalıştırılmasının işlevsel bir ayrım sağladığını ve biri durdurulsa bile diğerinin hemen ortadan kalkmadığını vurguluyor.
İki modül aynı komuta-kontrol altyapısıyla konuşuyor. İncelemede corecloudfileshare[.]xyz ve attachmentsharingdrive[.]xyz alan adları yer alıyor. Daha dikkat çekici nokta ise karşılıklı gözetleme düzeni: diag_pack.dat, win_conn.ps1 sürecinin çalışıp çalışmadığını kontrol ediyor ve gerekirse yeniden başlatıyor; win_conn tarafı da aynı denetimi ters yönde yapıyor. Bu yapı, saldırının kesintisiz kalmasını sağlamak için iki parçayı birbirine bağlayan bir yedekleme modeli kuruyor.
Araştırmacıların ifadesiyle saldırının nihai hedefi, belge toplama, kimlik bilgisi ve pano verisi hırsızlığı, ekran yakalama, yedekli C2 iletişimi ve keyfi kod çalıştırma için sürekli bir yol açmak. Tüm bunlar yapılırken de mümkün olduğunca gözden kaçmak için farklı gizleme yöntemlerinden yararlanılıyor.
Son aşamada VBScript orkestratörü Google Chrome’u tam ekran açıyor ve irantenders[.]com üzerinde yer alan belirli bir adrese gidiyor. Bu alan adı, İran’daki devlet kurumları ve yerel idareler tarafından yayımlanan tüm ihale ve sözleşmelerin aranabildiği bir veritabanına ev sahipliği yapıyor. Bu web etkileşiminin niyeti raporda netleştirilmiyor.
Aynı aşamada purge.bat adlı bir toplu iş dosyası da çalıştırılıyor. Dosya iki saniyelik gecikme çağırıyor ve büyük olasılıkla izleri temizlemeye dönük bir işlem yapıyor. Ancak içeriği kurtarılamadığı için bu betiğin tam olarak ne yaptığı bilinmiyor.
İncelemeyi yapan ekip, tehdit aktörlerinin Windows Script Host, PowerShell, Task Scheduler ve .NET araç zincirini meşru yönetim etkinliğiyle iç içe kullanmaya sıkça başvurduğunu belirtiyor. TASK#STOMP de aynı yaklaşımı izliyor: VBS ile kontrol edilen yapı, birden fazla kalıcılık noktası kuruyor, sonraki işlevleri PowerShell’e ve dinamik olarak derlenen C# koduna devrediyor. Kampanya, neredeyse tamamen yerleşik Windows bileşenlerine yaslandığı için klasik çalıştırılabilir yüklerden daha az bağımlı kalıyor ve tek tek olayları normal sistem etkinliğinden ayırmayı zorlaştırıyor.