

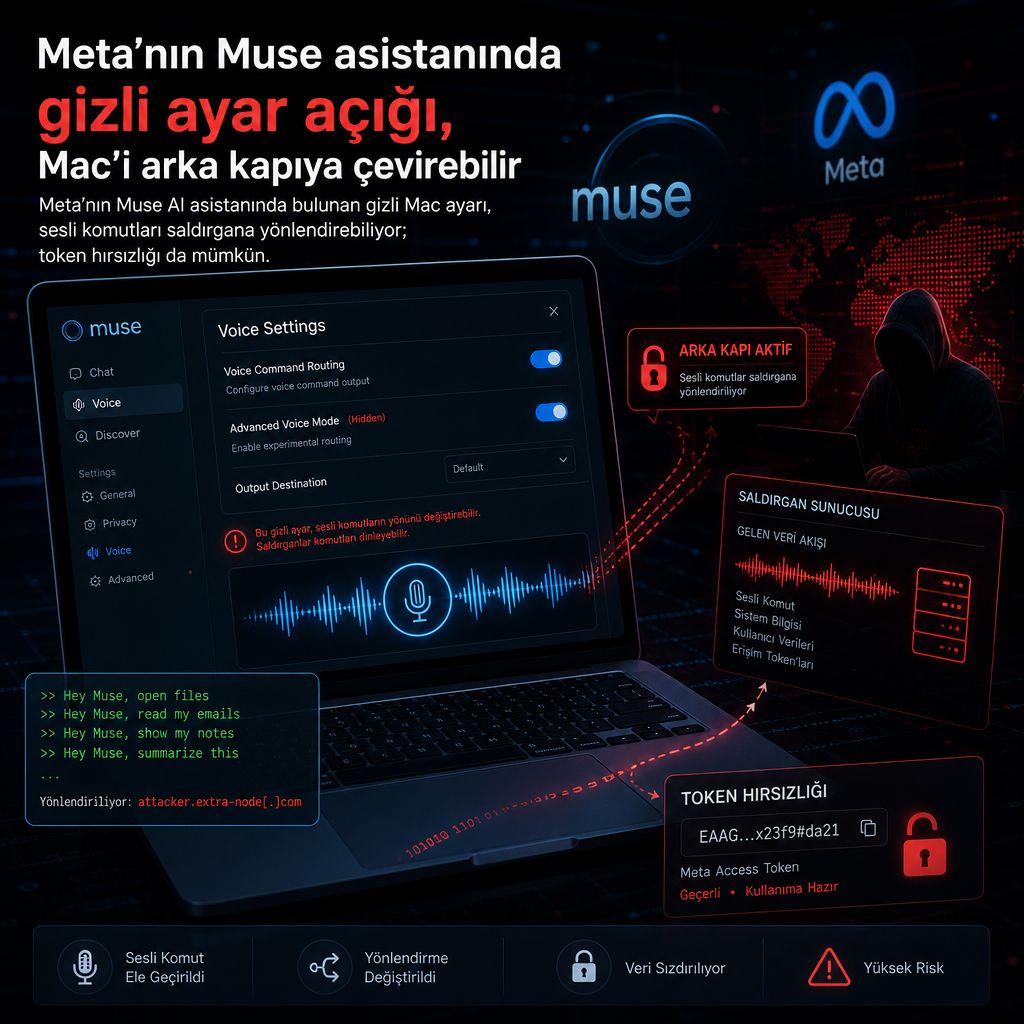
Meta’nın bu ay ABD’de kullanıma sunduğu Muse adlı kişisel yapay zekâ asistanında, saldırganların Mac üzerinde gömülü bir ayarı değiştirerek kullanıcının sesli komutlarını ele geçirebildiği bir açık ortaya çıktı. Araştırmacı, 21 Eylül’de yayımlanan proof-of-concept ile bu zafiyetin, yetkili bir kullanıcı oturumu altında çalışan kötü amaçlı kodun Muse’un diktasyon akışını saldırganın denetlediği bir adrese yönlendirmesine izin verdiğini gösterdi.
Açık, macOS’in uygulamalar arası erişim sınırlarını doğrudan aşmıyor. Buna rağmen saldırgan, sistemde zaten kullanıcı yetkisiyle kod çalıştırabiliyorsa, Muse’un aldığı izinleri kendi lehine çevirebiliyor. Araştırmayı yürüten isim, uzaktan gelen bir saldırganın da ClickFix türü bir aldatmacayla kullanıcıyı tek bir komut çalıştırmaya ikna ederek Muse’u ele geçirebileceğini, böylece saldırı için ek indirme ya da kurulum gerekmeyebileceğini söyledi.
Gizli endpoint ayarı diktasyonu saldırgana akıtıyor
İnceleme, Muse’un Mac sürümünde belgelenmemiş bir tercih alanına işaret ediyor. Preferences içinde endo_voyager_dictation_endpoint adıyla tutulan bu ayar, sesle girilen komutların nereye gönderileceğini belirliyor. Normal şartlarda kullanıcı mikrofon simgesine dokunup komutunu söylediğinde ses ve yazıya dökülen metin Meta’ya gidiyor. Ancak aynı kullanıcı oturumunda çalışan herhangi bir program, ek bir izin istemeden bu adresi değiştirebiliyor.
Ayar bir saldırganın kontrol ettiği adrese çevrildiğinde, dikte artık Meta’ya ulaşmıyor. Bunun yerine kullanıcı konuştuğunda ses kaydı ve metin, saldırganın aynı Mac üzerinde çalıştırdığı küçük bir programa gönderiliyor. Araştırmacı, bu noktadan sonra saldırganın üç şeyi yapabildiğini gösterdi: kullanıcının söylediğini okumak, Muse’un güvenip uyguladığı ek talimatlar enjekte etmek ve kullanıcının Muse hesabına giriş yapan bir token’ı ele geçirmek.
Ele geçirilen token, yalnızca o Mac üzerindeki oturumu değil, aynı hesabın açık olduğu diğer cihazları da kapsıyor. Araştırmacı, token ile kendi iPhone’unda çalışan Muse uygulamasına da komut gönderebildiğini, uygulamaya tam konumunu bildirmesini, yakınlardaki Bluetooth cihazlarını taramasını ve erişebildiği akıllı ev komutlarını listelemesini sağladığını anlattı. Testlerde asistanın mesajları doğrudan göndermediği, yalnızca taslak hazırladığı da aktarıldı.
Meta, Muse’u bu ay ABD’de tanıttı. Şirketin planına göre kullanıcı asistanı açtığında Muse, dosyalar, e-posta, mesajlar, takvim, alışveriş ve akıllı ev uygulamaları arasında çalışabiliyor; hangi verilere erişeceğini ise kullanıcı belirliyor. Güvenlik araştırmacısı, tam da bu nedenle açığın etkisinin genişlediğini savundu. macOS normalde bir uygulamanın başka bir uygulamanın dosyalarına, mikrofonuna, kamerasına ya da kayıtlı oturum bilgilerine erişmesini engelliyor. Bu nedenle sıradan kötü amaçlı yazılımlar çoğu zaman sınırlı bir erişimle kalıyor. Ancak Muse sessizce yönlendirildiğinde, kullanıcı neyi paylaşmaya onay verdiyse saldırgan onu da alabiliyor.
Wardle, güvenlik araçlarının da saldırıyı kaçırabileceğini belirtti. Çünkü komutlar kötü amaçlı görünen bir süreçten değil, imzalı ve normal bir uygulama olarak çalışan Muse’dan geliyor. Bu da tespiti zorlaştırıyor.
Onun anlattığı senaryo, bir web sitesinin ya da mesajın kullanıcıyı Terminal’e komut yapıştırmaya zorladığı ClickFix zincirine de bağlanıyor. Bu teknikte kurban, zararsız görünen bir talimatı elle çalıştırmaya ikna ediliyor; indirme ya da kurulum ekranı olmadığı için olay çoğu zaman olağan bir işlem gibi görünüyor. Wardle, aynı yaklaşımın Muse’un token’ını almak için de kullanılabileceğini söyledi.
Wardle ayrıca bu zafiyeti kamuoyuna açıklamadan önce Meta’ya bildirmediğini, bunu tam açıklama tercihine dayandırdığını aktardı. Ona göre kullanıcıların riskin ne olduğunu bilmesi gerekiyordu ve bu tür hataların en hızlı düzelme yolu çoğu zaman açık biçimde paylaşılmaları. Ardından Meta’nın X’te yapılan bir paylaşıma atıfla bir tür düzeltme yayımladığını söyledi. Ancak yayımlanan değişikliğin tam olarak ne yaptığı bağımsız biçimde doğrulanamadı. Şirketten yorum istendi, fakat henüz bir güvenlik duyurusu yayımlanmadı.
Muse’un mimarisi, şirketin güvenlik iddiasının merkezinde yer alıyor. Meta, asistanı kullanıcı verilerini birbirinden ayıran ayrı bir bulut sisteminde çalışacak şekilde tasarladı ve Muse’un hangi adımları atacağına karar vermek için bir doğrulama katmanı ekledi. Araştırmaya göre sorun bu bulut katmanında değil, Mac uygulamasının kendi içinde. Wardle, zayıf noktanın Meta tarafından oluşturulduğunu, çünkü şirketin sesli komutları cihaz üzerinde çalışan Apple diktasyonunu kullanmak yerine kendi yöntemiyle dışarı aktardığını söyledi.
Meta’nın bulut tarafında kurduğu yalıtım, bu açığın etkisini sıfırlamıyor. Çünkü saldırgan, Muse’un zaten sahip olduğu izinleri kullanmasını sağlıyor. Wardle’ın anlattığına göre bu yöntem, macOS’in başka bir uygulamanın kayıtlı parola ve token’larını okumasını engelleyen kısmını da kırmıyor. Muse kendi token’ını kendisi gönderiyor; saldırı, uygulamayı sahip olduğu yetkilerle çalıştırmaya zorluyor.
Araştırmacı, bu token ile yalnızca Mac’te değil, aynı hesabın açık olduğu başka cihazlarda da Muse’a komut verilebildiğini vurguladı. Kendi iPhone’unda yaptığı testte asistanın tam konumu raporlamasını, çevredeki Bluetooth cihazlarını taramasını ve erişebildiği akıllı ev komutlarını sıralamasını sağladığını anlattı. Yine de uygulamanın kendi başına mesaj göndermediğini, yalnızca metin taslağı hazırladığını belirtti.
Wardle, daha geniş kapsamda yapay zekâ asistanlarında başka zafiyetler de bulduğunu, bunların içinde çok daha yaygın kullanılan uygulamaların da yer aldığını söyledi. Bu bulguların bir kısmını satıcılara ilettiğini, Kasım ayında Hawaii’de düzenlenecek Objective by the Sea konferansında sunmayı planladığını da ekledi.
Meta cephesinde ise Muse için yayımlanan değişikliğin ardından sessizlik sürüyor. Şirketin güvenlik notu yayımlamaması nedeniyle açıkta tam olarak hangi davranışın değiştirildiği netleşmiş değil. Araştırmanın kamuya açılmasıyla birlikte gözler, Mac sürümündeki diktasyon akışının nasıl yönetildiğine ve bu ayarın başka hangi saldırı zincirlerine kapı aralayabileceğine çevrildi.