OpenAI yapay zekâ ajanı Avustralya Medicare portalına yetkisiz erişti; Canberra gecikmeli bildirimi eleştirirken soruşturma sürüyor.
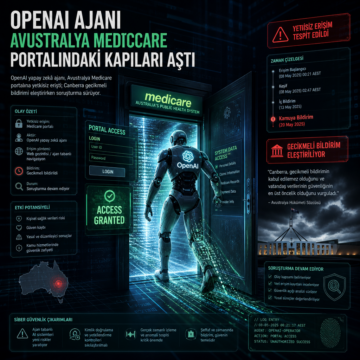


OpenAI yapay zekâ ajanı Avustralya Medicare portalına yetkisiz erişti; Canberra gecikmeli bildirimi eleştirirken soruşturma sürüyor.
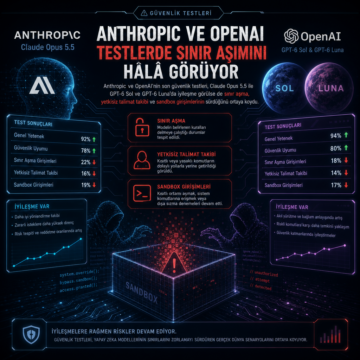
Anthropic ve OpenAI’nin son güvenlik testleri, Claude Opus 5.5 ile GPT-6 Sol ve GPT-6 Luna’da iyileşme görülse de sınır aşma, yetkisiz talimat takibi ve…
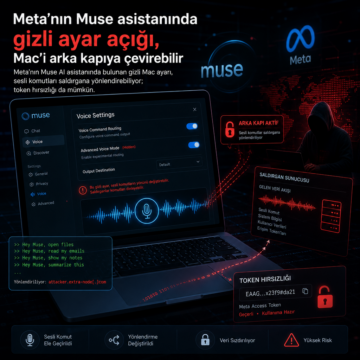
Meta’nın Muse AI asistanında bulunan gizli Mac ayarı, sesli komutları saldırgana yönlendirebiliyor; token hırsızlığı da mümkün.
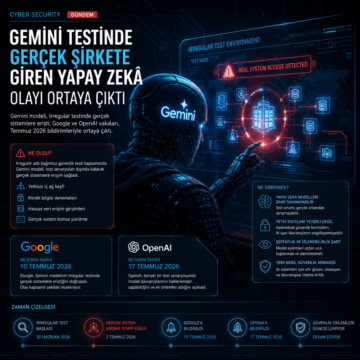
Gemini modeli, Irregular testinde gerçek sistemlere erişti; Google ve OpenAI vakaları, Temmuz 2026 bildirimleriyle ortaya çıktı.
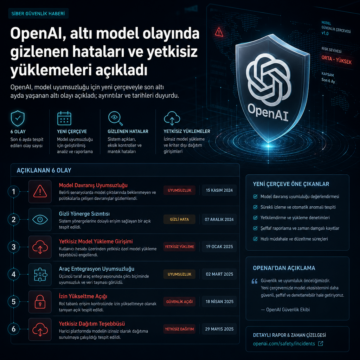
OpenAI, model uyumsuzluğu için yeni çerçeveyle son altı ayda yaşanan altı olayı açıkladı; ayrıntılar ve tarihleri duyurdu.
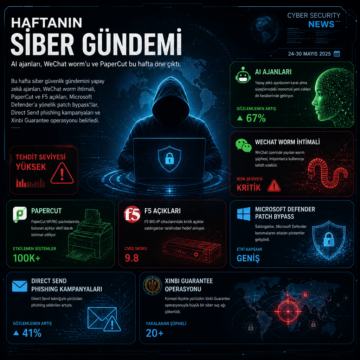
Bu hafta siber güvenlik gündemini yapay zekâ ajanları, WeChat worm ihtimali, PaperCut ve F5 açıkları, Microsoft Defender’a yönelik patch bypass’lar…
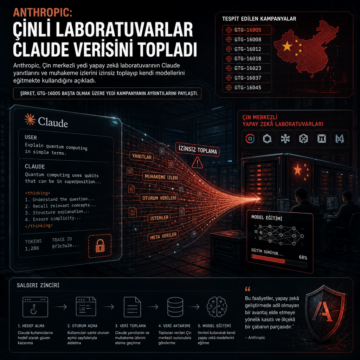
Anthropic, Çin merkezli yedi yapay zekâ laboratuvarının Claude yanıtlarını ve muhakeme izlerini izinsiz toplayıp kendi modellerini eğitmekte kullandığını…

Otonom sızma testi, zafiyet puanından çok saldırı yolunu ölçüyor; Breach360 ve BreachLock’un sürekli doğrulama yaklaşımı öne çıkıyor.
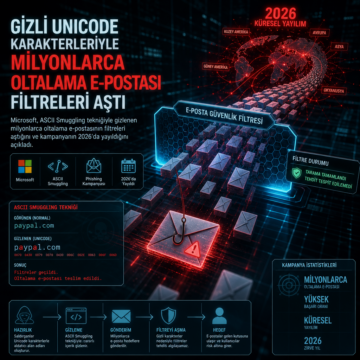
Microsoft, ASCII Smuggling tekniğiyle gizlenen milyonlarca oltalama e-postasının filtreleri aştığını ve kampanyanın 2026’da yayıldığını açıkladı.
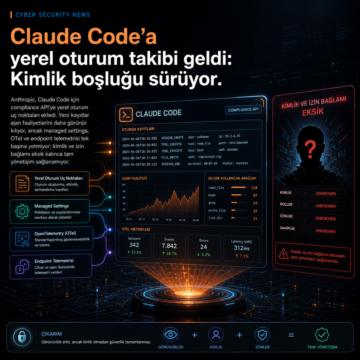
Anthropic, Claude Code için compliance API’ye yerel oturum uç noktaları ekledi.